Governança de IA
IA responsável
O Kurahi é o runtime em que os seus agentes trabalham, por isso é onde a supervisão pode ser incorporada. Esta página descreve os mecanismos que o Kurahi oferece. O uso responsável de um sistema de IA também depende de como a sua organização o configura e utiliza.
Supervisão humana
Classes de ferramentas podem exigir aprovação humana antes de rodar, no terminal ou por um canal de mensagens.
Um comando interrompe todos os agentes imediatamente; as tarefas em andamento são canceladas e a parada persiste após reinicializações até ser liberada.
Fonte:Security overview
Transparência
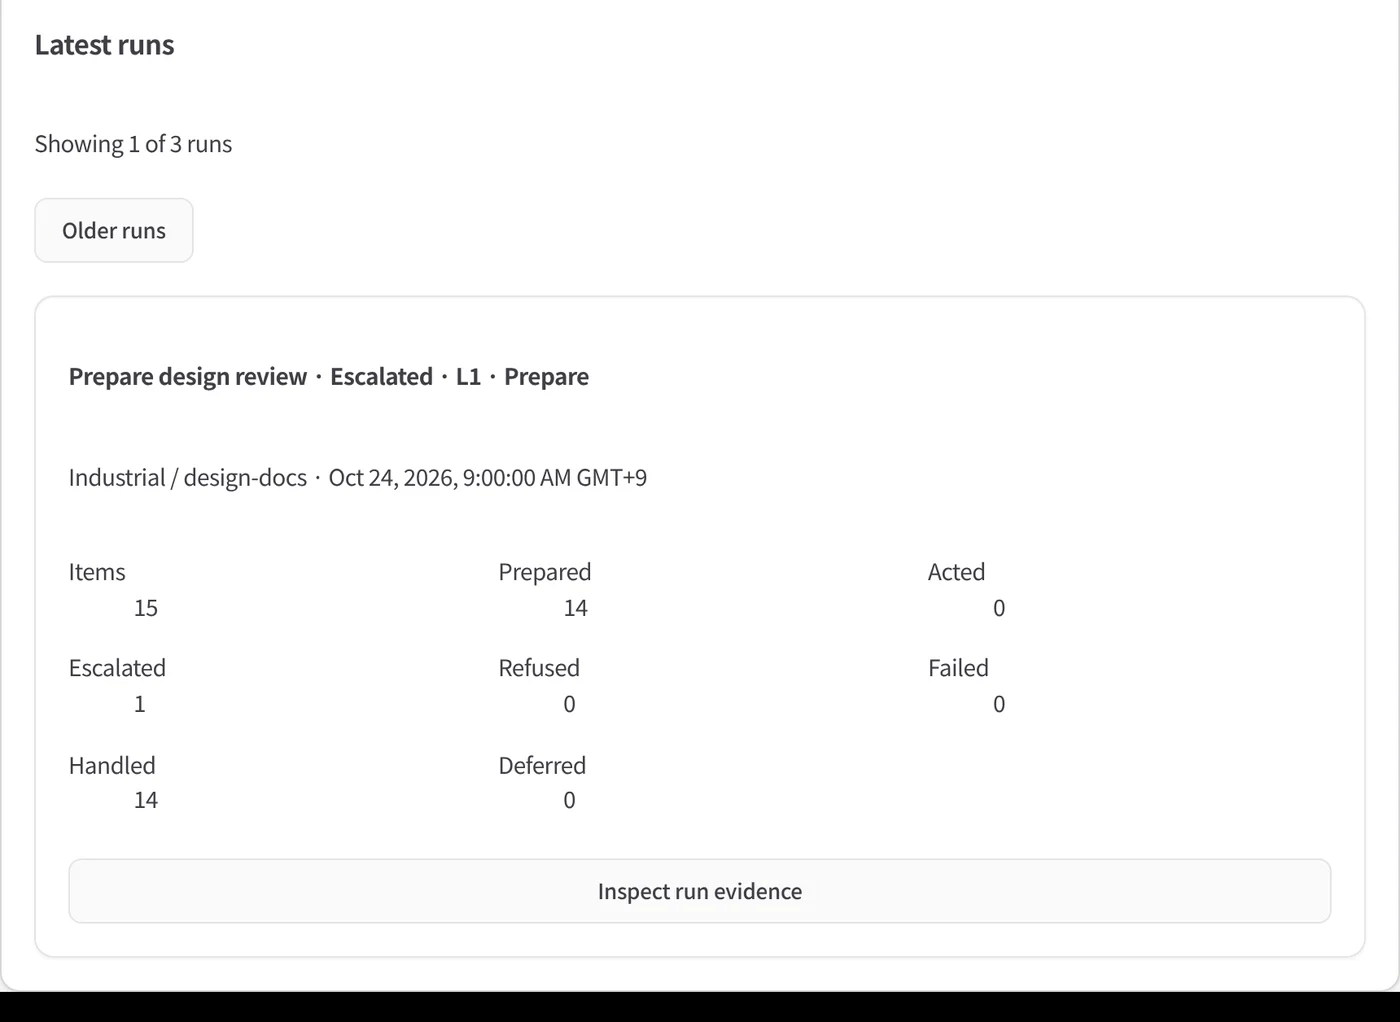
Cada tarefa pode ser exportada como um pacote de evidências assinado, com entradas, chamadas de ferramentas e saídas, verificável offline.
Fonte:Evidence bundles
O inventário de IA lista cada agente com seus modelos, ferramentas, regras de política e canais, em um arquivo assinado.
Fonte:AI inventory
Prestação de contas
Cada decisão de política é registrada em um log de auditoria encadeado por hash, com a cláusula que a determinou.
Fonte:Policy as code · Security overview
A própria política é assinada pela chave de um responsável; no modo de bloqueio, uma política sem assinatura ou alterada é recusada.
Fonte:Policy as code
Privacidade
A proteção de contexto substitui dados pessoais nos resultados de ferramentas por marcadores antes de o modelo vê-los. Imagens não são inspecionadas e os detectores são padrões.
Fonte:Context guard
Você escolhe onde os modelos rodam, inclusive na mesma máquina ou em um serviço de modelos hospedado no Japão, e nenhuma telemetria é enviada.
Segurança
Uma política assinada limita as ferramentas, os modelos, os canais, os caminhos e os orçamentos de cada agente.
Fonte:Policy as code
Com o isolamento explícito de credenciais, cada agente vê apenas as credenciais concedidas a ele.
A detecção de ransomware para todos os agentes quando detecta criptografia em massa. É detecção, não proteção completa.
Diretrizes de IA para Empresas do Japão
As AI Guidelines for Business (AI事業者ガイドライン, versão 1.2, 31 de março de 2026) são publicadas pelo Ministério de Assuntos Internos e Comunicações e pelo Ministério da Economia, Comércio e Indústria do Japão. O Kurahi foi projetado para apoiar vários de seus princípios orientadores comuns. Isto não é uma declaração de conformidade nem de certificação.
| Princípio orientador | Como o Kurahi foi projetado para apoiá-lo |
|---|---|
| Centrado no ser humano (人間中心) | Aprovação humana para classes de ferramentas de impacto significativo; botão de parada. |
| Segurança (安全性) | Política assinada que limita ferramentas, modelos e orçamentos; detecção de ransomware. |
| Proteção da privacidade (プライバシー保護) | Proteção de contexto; escolha de onde os modelos rodam; sem telemetria. |
| Garantia de segurança da informação (セキュリティ確保) | Isolamento de credenciais; verificação de integridade na inicialização; contrato de adaptadores externos. |
| Transparência (透明性) | Pacotes de evidências assinados; inventário de IA. |
| Prestação de contas (アカウンタビリティ) | Log de auditoria encadeado por hash com a cláusula determinante; política assinada. |
| Equidade (公平性) | Não é tratada pelo runtime. Depende dos modelos e dados que você escolher e de como os utilizar. |
AI Guidelines for Business (Ministério de Assuntos Internos e Comunicações do Japão)
In the product
Controls that show up on the screen
The governance described on this page, as people see it in the Kurahi console, shown with sample data.
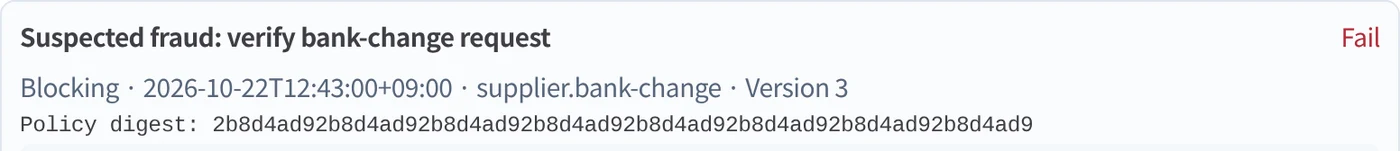
Policy checks that stop
A failed blocking check — here, a suspected bank-change fraud — stops approval and records the policy version that decided it.
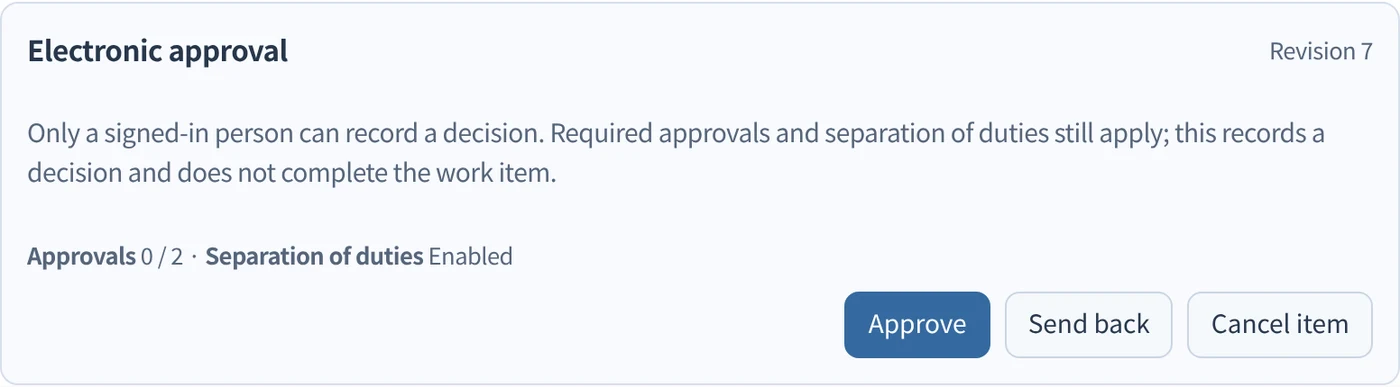
Decisions only people make
Required approvers and separation of duties on every route; agents cannot approve.
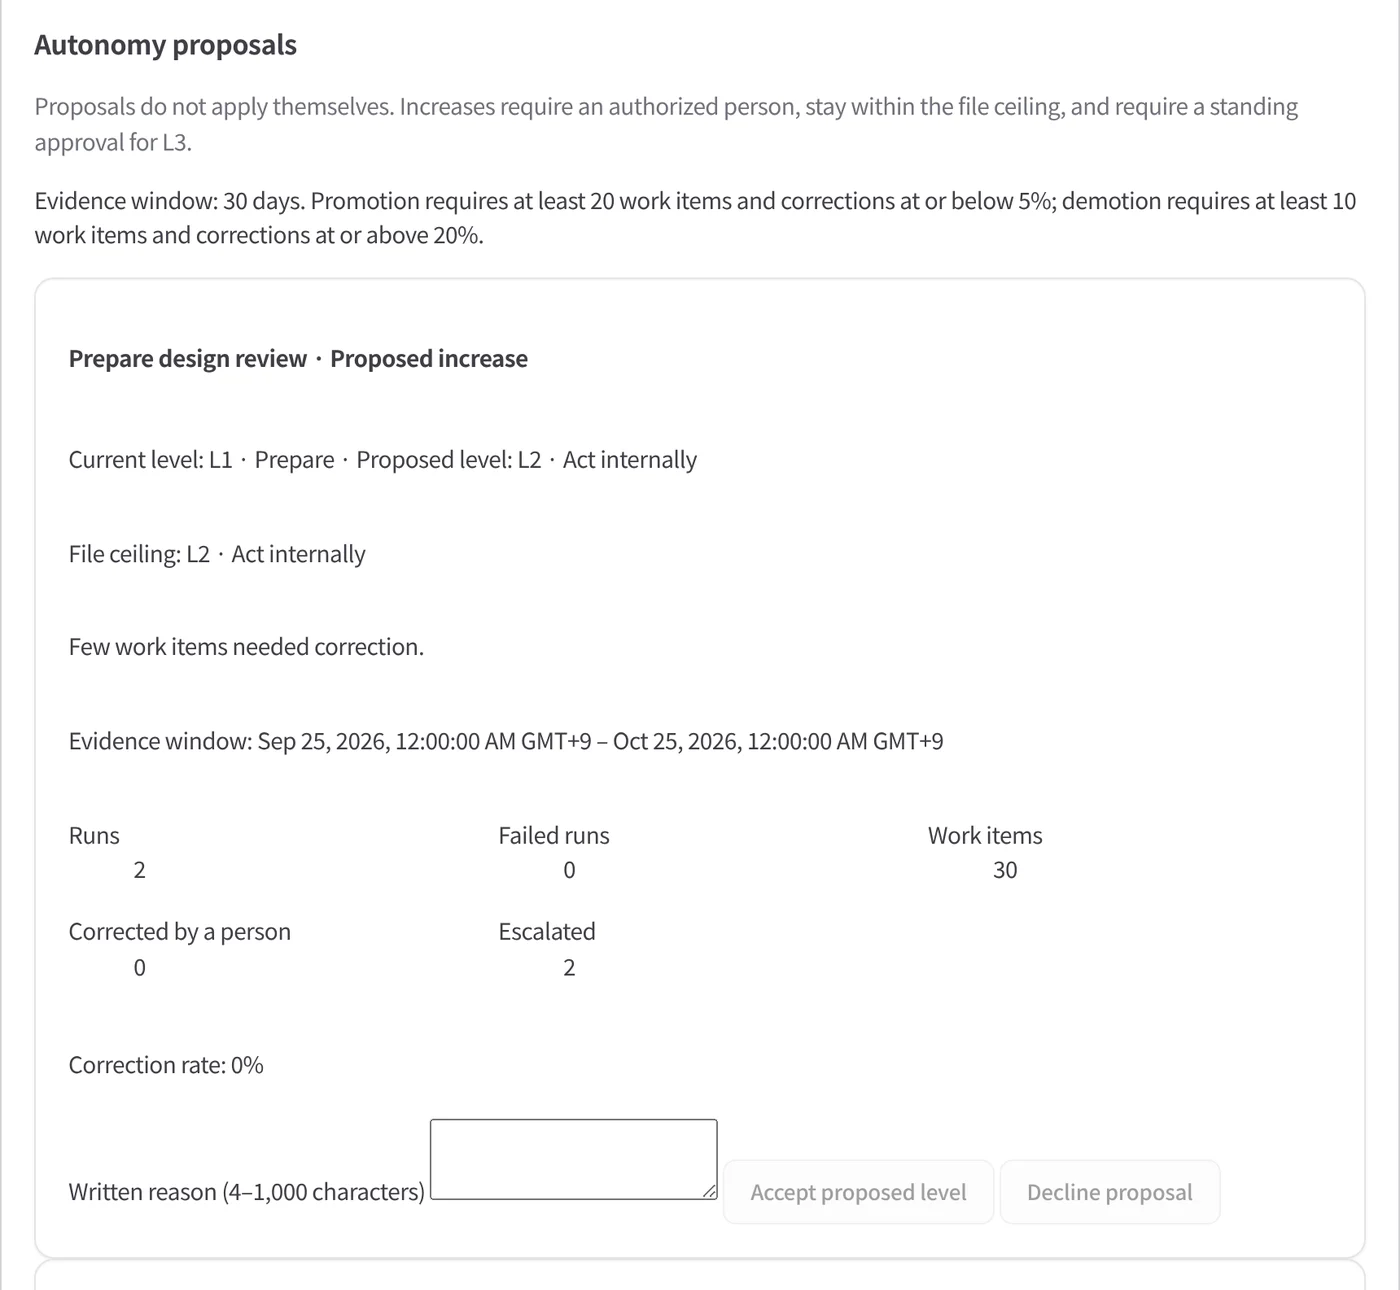
Autonomy under human control
Levels change only by a person's decision on evidence; the watchdog can only lower them.
Evidence for every run
Each run records what was read, what the model proposed and each decision, verifiable offline.