Gobernanza de la IA
IA responsable
Kurahi es el runtime en el que trabajan sus agentes, por lo que es donde se puede incorporar la supervisión. Esta página describe los mecanismos que ofrece Kurahi. El uso responsable de un sistema de IA también depende de cómo su organización lo configure y utilice.
Supervisión humana
Ciertas clases de herramientas pueden requerir aprobación humana antes de ejecutarse, en el terminal o por un canal de mensajería.
Un solo comando detiene todos los agentes de inmediato; las tareas en curso se cancelan y la parada se mantiene tras un reinicio hasta que se levanta.
Fuente:Security overview
Transparencia
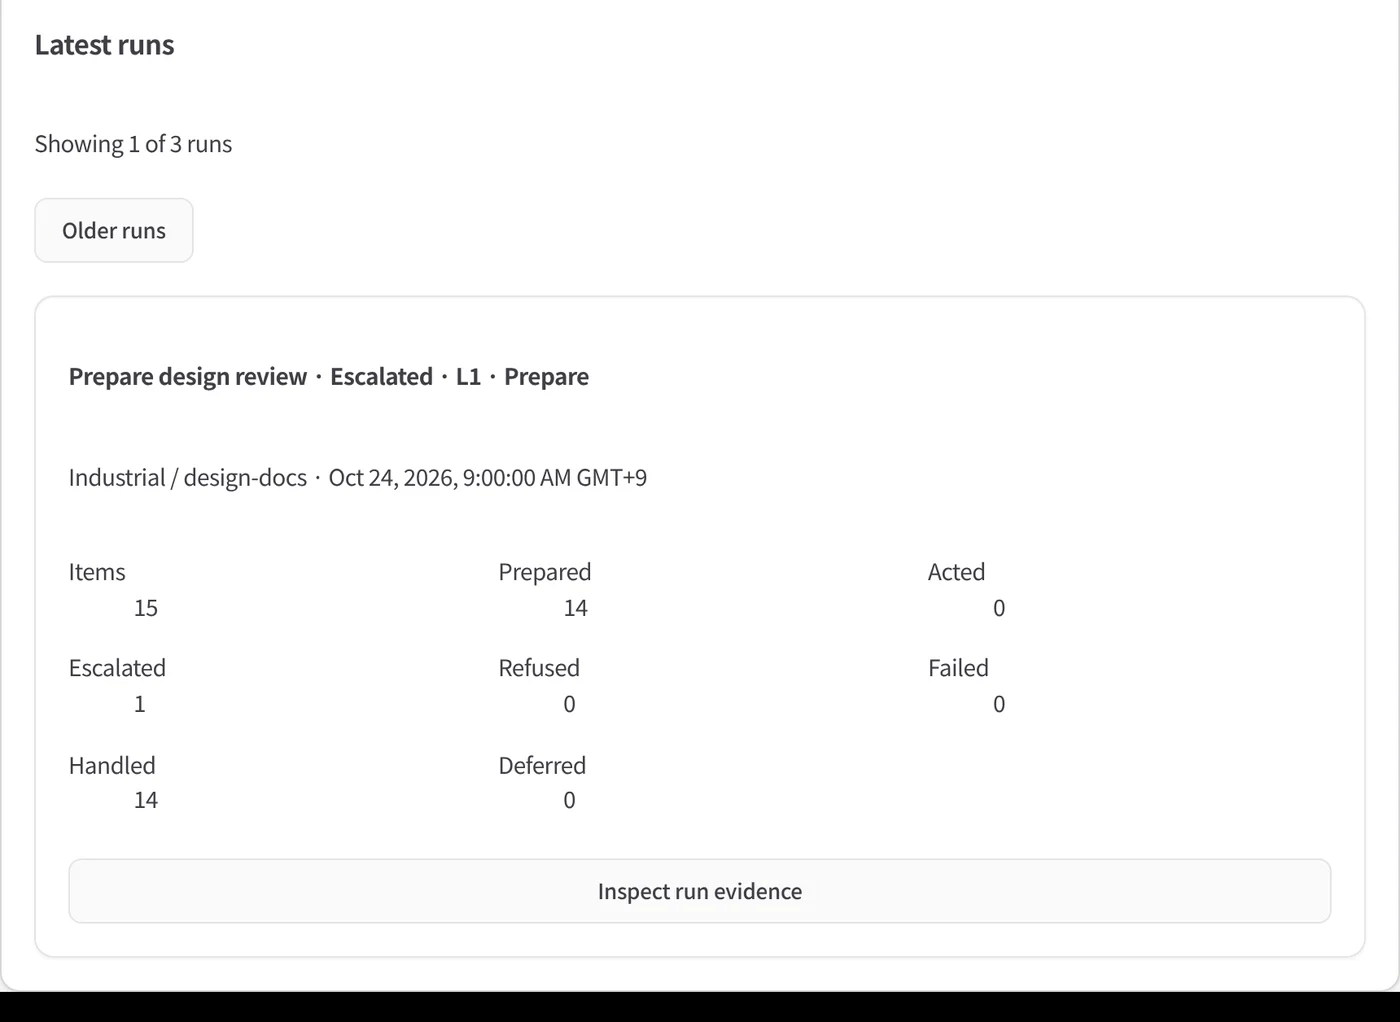
Cada tarea puede exportarse como un paquete de evidencia firmado, con entradas, llamadas a herramientas y salidas, verificable sin conexión.
Fuente:Evidence bundles
El inventario de IA enumera cada agente con sus modelos, herramientas, reglas de política y canales, en un archivo firmado.
Fuente:AI inventory
Rendición de cuentas
Cada decisión de la política se registra en un registro de auditoría encadenado por hash, con la cláusula que la determinó.
Fuente:Policy as code · Security overview
La propia política está firmada con la clave de un responsable; en modo estricto se rechaza una política sin firmar o alterada.
Fuente:Policy as code
Privacidad
La protección del contexto sustituye los datos personales de los resultados de herramientas por marcadores antes de que el modelo los vea. Las imágenes no se inspeccionan y los detectores se basan en patrones.
Fuente:Context guard
Usted elige dónde se ejecutan los modelos, incluido el mismo equipo o un servicio alojado en Japón, y no se envía telemetría.
Seguridad
Una política firmada limita las herramientas, los modelos, los canales, las rutas y los presupuestos de cada agente.
Fuente:Policy as code
Con el aislamiento explícito de credenciales, cada agente ve solo las credenciales que se le han concedido.
La detección de ransomware detiene todos los agentes cuando detecta un cifrado masivo. Es detección, no protección completa.
Directrices de IA para Empresas de Japón
Las AI Guidelines for Business (AI事業者ガイドライン, versión 1.2, 31 de marzo de 2026) las publican el Ministerio de Asuntos Internos y Comunicaciones y el Ministerio de Economía, Comercio e Industria de Japón. Kurahi está diseñado para respaldar varios de sus principios rectores comunes. No se trata de una declaración de cumplimiento ni de certificación.
| Principio rector | Cómo Kurahi está diseñado para respaldarlo |
|---|---|
| Centrado en el ser humano (人間中心) | Aprobación humana para clases de herramientas de impacto significativo; parada de emergencia. |
| Seguridad (安全性) | Política firmada que limita herramientas, modelos y presupuestos; detección de ransomware. |
| Protección de la privacidad (プライバシー保護) | Protección del contexto; elección de dónde se ejecutan los modelos; sin telemetría. |
| Seguridad de la información (セキュリティ確保) | Aislamiento de credenciales; control de integridad en el arranque; contrato de adaptadores externos. |
| Transparencia (透明性) | Paquetes de evidencia firmados; inventario de IA. |
| Rendición de cuentas (アカウンタビリティ) | Registro de auditoría encadenado por hash con la cláusula determinante; política firmada. |
| Equidad (公平性) | El runtime no la aborda. Depende de los modelos y datos que usted elija y de cómo los utilice. |
AI Guidelines for Business (Ministerio de Asuntos Internos y Comunicaciones de Japón)
In the product
Controls that show up on the screen
The governance described on this page, as people see it in the Kurahi console, shown with sample data.
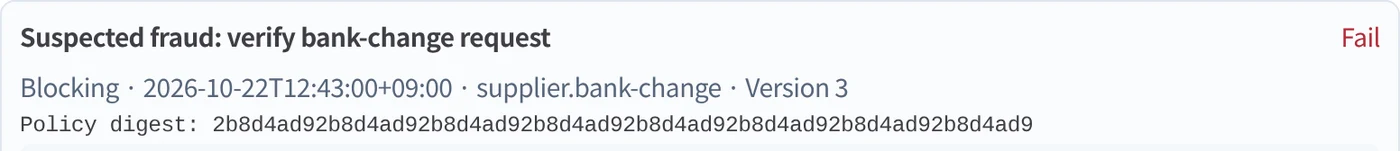
Policy checks that stop
A failed blocking check — here, a suspected bank-change fraud — stops approval and records the policy version that decided it.
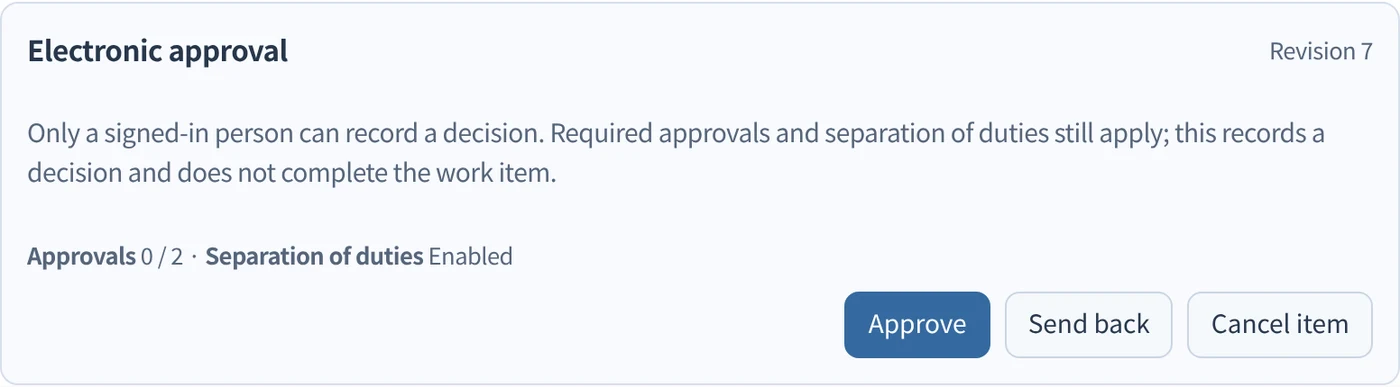
Decisions only people make
Required approvers and separation of duties on every route; agents cannot approve.
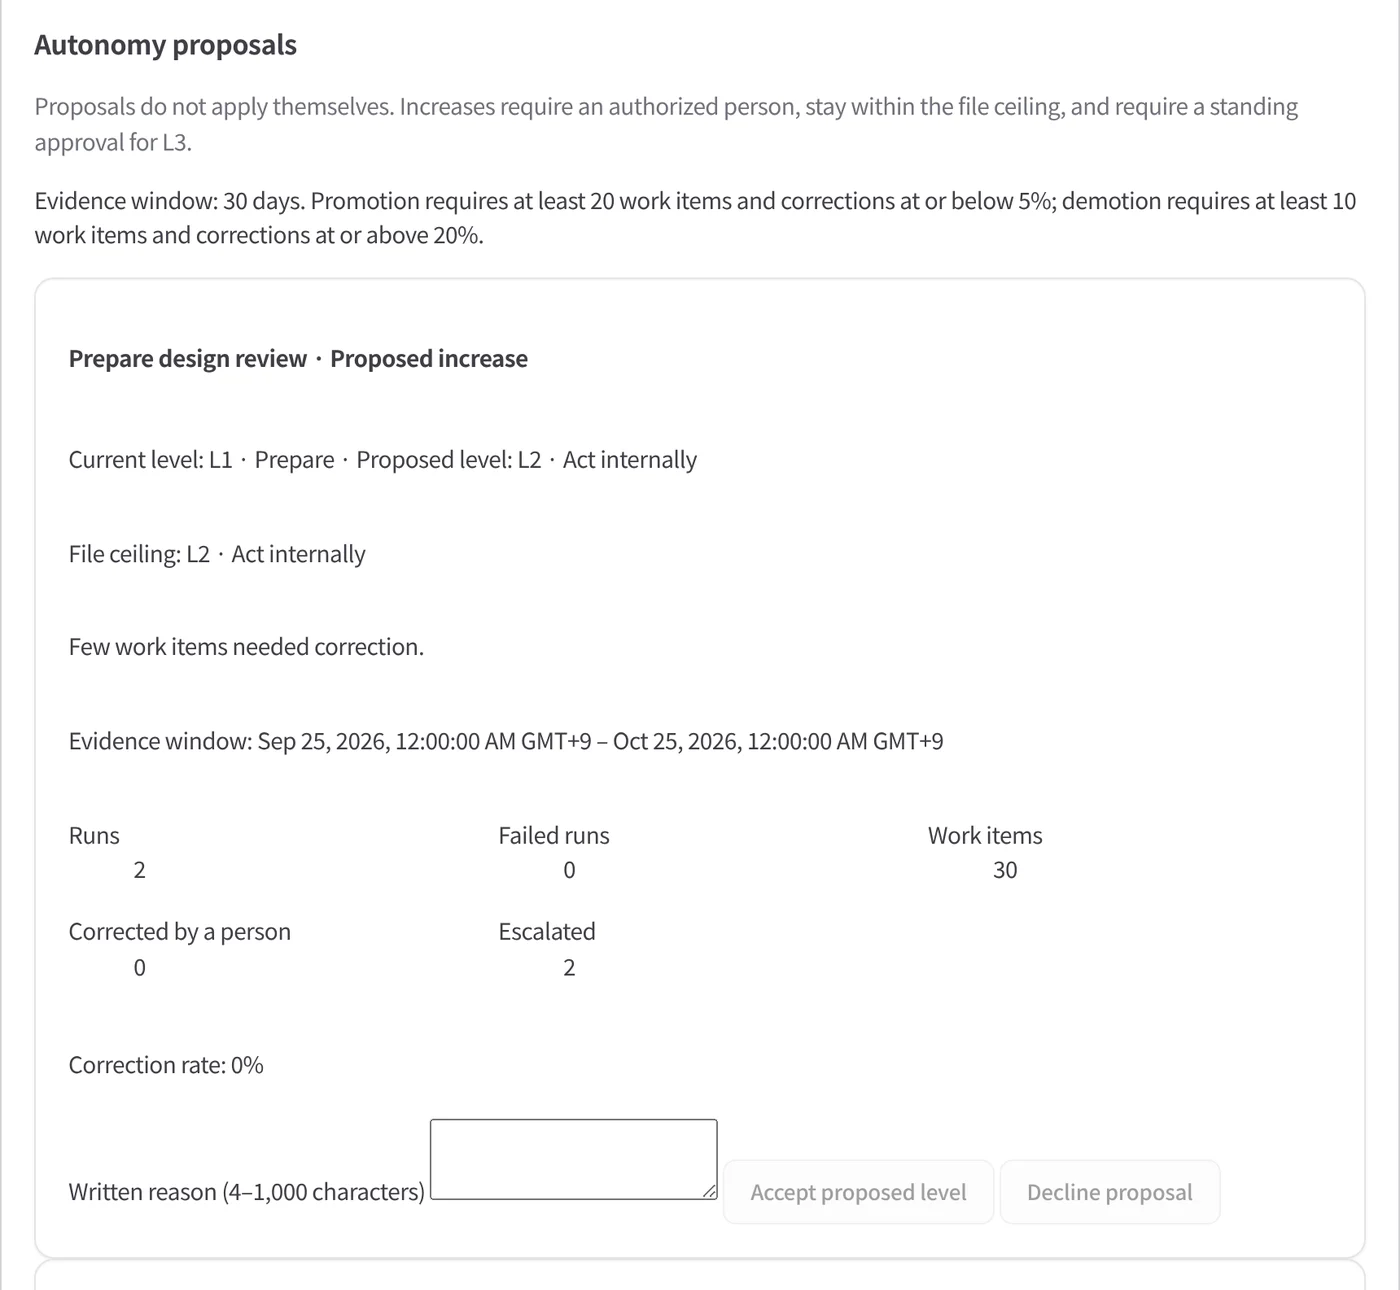
Autonomy under human control
Levels change only by a person's decision on evidence; the watchdog can only lower them.
Evidence for every run
Each run records what was read, what the model proposed and each decision, verifiable offline.