AI 治理
负责任的 AI
Kurahi 是您的智能体运行所在的运行时,因此也是可以内置监督机制的地方。本页介绍 Kurahi 提供的机制。AI 系统能否得到负责任的使用,还取决于您的组织如何配置和使用它。
人工监督
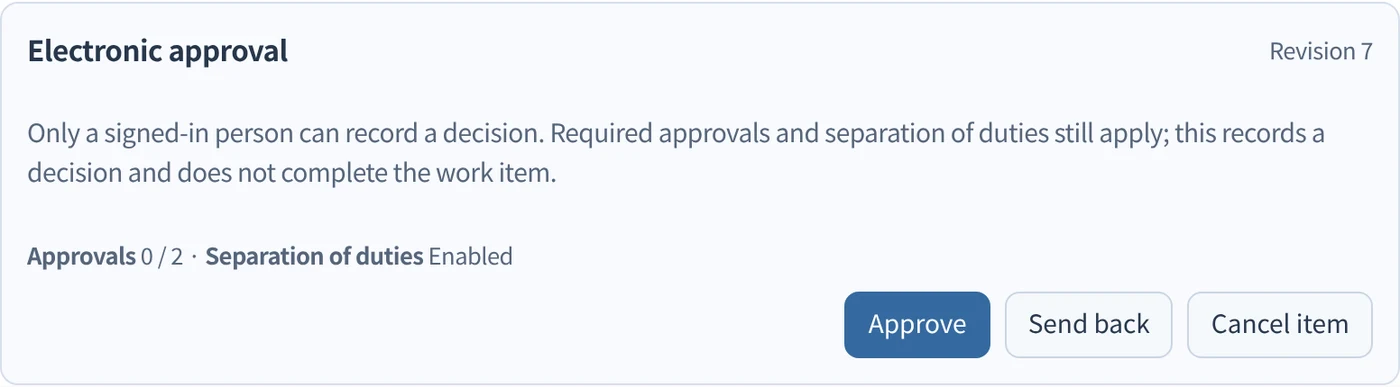
可要求特定类别的工具在运行前须经人工审批,审批可在终端或即时通讯渠道中进行。
一条命令即可立即停止所有智能体;正在运行的任务会被取消,停止状态在重启后依然保持,直到解除为止。
透明度
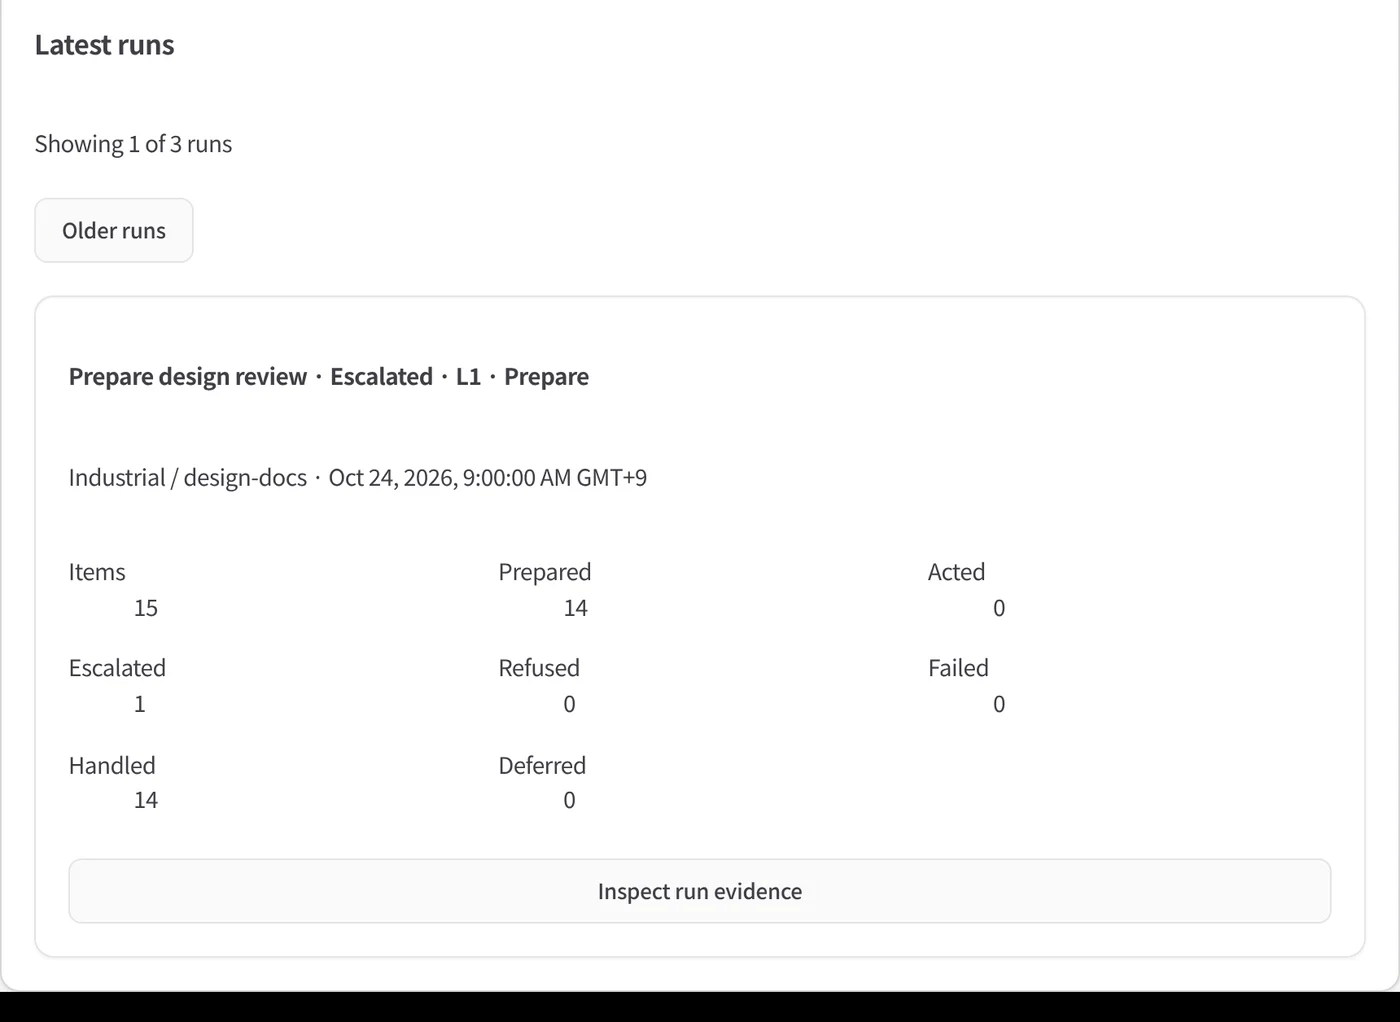
每项任务都可以导出为包含输入、工具调用和输出的签名证据包,并可离线验证。
AI 清单以签名文件的形式列出每个智能体及其模型、工具、策略规则和渠道。
来源:AI inventory
问责
每一项策略决策都会连同作出决策的条款一起写入哈希链审计日志。
策略本身由所有者密钥签名;在强制模式下,未签名或被篡改的策略会被拒绝。
隐私
上下文保护会在模型看到之前,将工具结果中的个人信息替换为占位符。不检查图像,检测基于模式匹配。
模型的运行位置由您选择,包括同一台机器或日本境内托管的模型服务,并且不发送遥测。
安全
签名策略限制每个智能体可使用的工具、模型、渠道、路径和预算。
启用显式凭证隔离后,每个智能体只能看到授予它的凭证。
勒索软件检测在发现批量加密时会停止所有智能体。这是检测功能,而非完整的防护。
与日本《AI 经营者指南》的关系
《AI 经营者指南》(AI事業者ガイドライン,第 1.2 版,2026 年 3 月 31 日)由日本总务省和经济产业省发布。Kurahi 的设计旨在支持其中若干共同指导原则。这并不表示 Kurahi 符合该指南或取得了相关认证。
| 指导原则 | Kurahi 的支持机制 |
|---|---|
| 以人为本(人間中心) | 对影响重大的工具类别要求人工审批;紧急停止。 |
| 安全性(安全性) | 限制工具、模型和预算的签名策略;勒索软件检测。 |
| 隐私保护(プライバシー保護) | 上下文保护;自主选择模型运行位置;无遥测。 |
| 确保信息安全(セキュリティ確保) | 凭证隔离;启动完整性校验;外部适配器兼容性约定。 |
| 透明性(透明性) | 签名证据包;AI 清单。 |
| 问责(アカウンタビリティ) | 记录决策条款的哈希链审计日志;签名策略。 |
| 公平性(公平性) | 运行时本身不涉及。这取决于您选择的模型和数据及其使用方式。 |
In the product
Controls that show up on the screen
The governance described on this page, as people see it in the Kurahi console, shown with sample data.
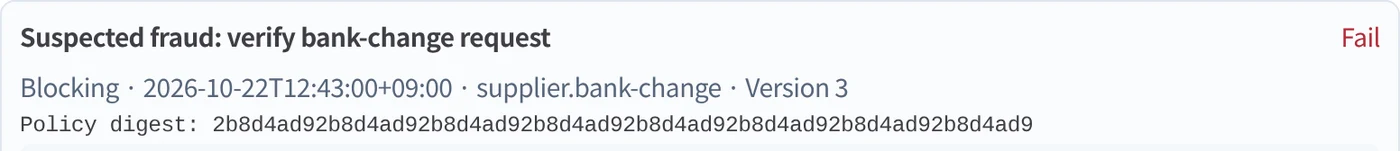
Policy checks that stop
A failed blocking check — here, a suspected bank-change fraud — stops approval and records the policy version that decided it.
Decisions only people make
Required approvers and separation of duties on every route; agents cannot approve.
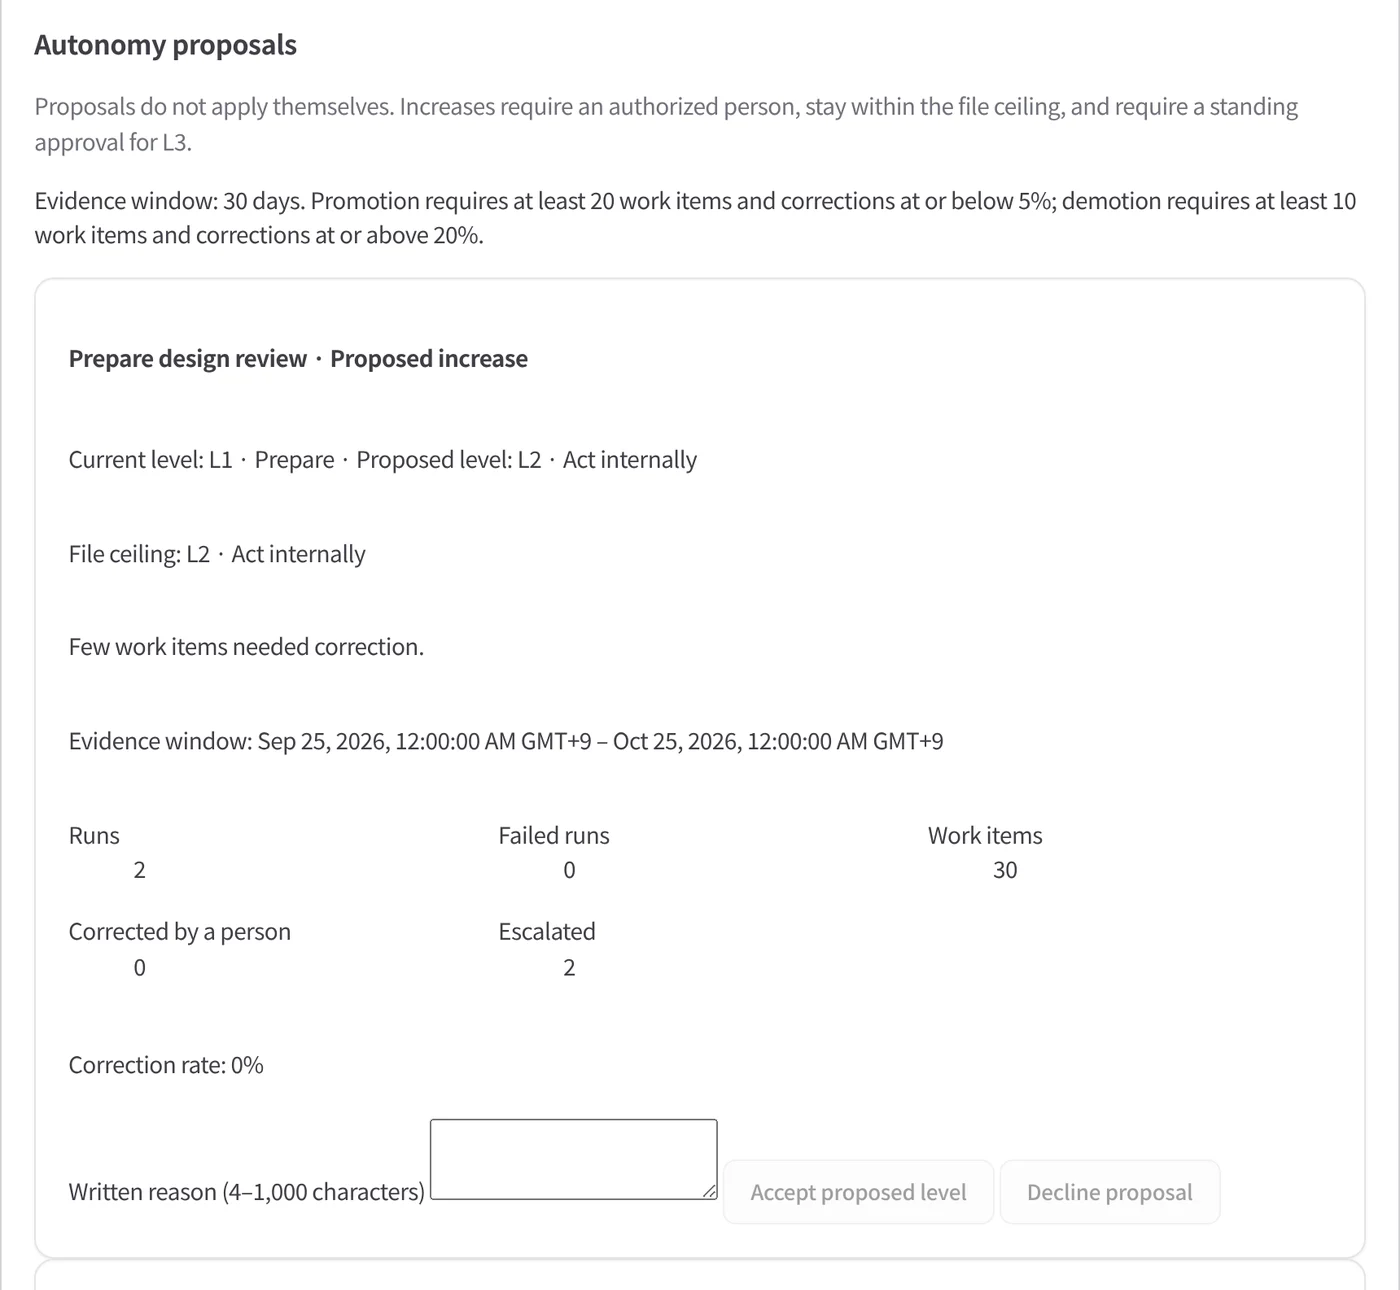
Autonomy under human control
Levels change only by a person's decision on evidence; the watchdog can only lower them.
Evidence for every run
Each run records what was read, what the model proposed and each decision, verifiable offline.