Central de Confiança
Central de Confiança
O que o Kurahi faz com os seus dados e sistemas, com base na documentação do produto. Cada afirmação abaixo traz um link para o documento de origem; nada aqui vai além desses documentos.
Última revisão: 25 de outubro de 2026, Kurahi 2.2.0. Os documentos de origem estão em inglês.
Modelo de implantação
O Kurahi é um software auto-hospedado. O gateway roda na sua própria máquina ou servidor, sob o gerenciador de serviços do sistema operacional; na configuração de avaliação não há componente de nuvem operado pelo Kurahi.
Fonte:Security overview
Você escolhe onde os modelos rodam: na mesma máquina, em um serviço de modelos hospedado no Japão (o perfil padrão), em um provedor externo ou em ambiente isolado da rede (licenciado à parte).
Nenhuma telemetria, análise, relatório de falhas ou estatística de uso é enviada. O gateway não contata o Kurahi nem seu fornecedor durante a execução.
Fonte:Privacy statement · Security overview
Tratamento e fluxo de dados
Todo o estado fica em um único diretório sob o seu controle. Nada é gravado em outro lugar, além dos arquivos do programa.
Fonte:Security overview
Apenas estes fluxos podem sair da máquina: requisições ao provedor de modelos que você configurar, mensagens nos canais que você ativar, uma verificação de atualização só com a versão, um anúncio na rede local e o download do instalador. Cada um pode ser desligado.
Fonte:Privacy statement
Sessões e transcrições ficam guardadas até você apagá-las, os logs são rotacionados diariamente e a cadeia de auditoria é mantida em arquivos mensais. Um único comando remove tudo.
Fonte:Security overview
Os segredos ficam em arquivos protegidos ou no cofre de segredos criptografado, nunca são exibidos nem aceitos na linha de comando e são ocultados nos logs.
Fonte:Security overview
Arquitetura de segurança
Política como código: uma política assinada por gateway rege ferramentas, provedores, modelos, canais, caminhos e orçamentos. No modo de bloqueio, uma política sem assinatura ou alterada é recusada, e cada decisão vai para o log de auditoria com a cláusula que a determinou.
Fonte:Policy as code · Security overview
Aprovações e botão de parada: classes de ferramentas podem exigir aprovação humana, no terminal ou por um canal de mensagens, com espera limitada pelo tempo definido na política. Um comando interrompe todos os agentes.
Rede: por padrão, o gateway escuta apenas no loopback. O acesso remoto é uma configuração explícita, e toda rota da API, exceto a de saúde, exige credencial.
Fonte:Security overview
Identidade corporativa: as pessoas entram com o provedor de identidade da organização via OIDC ou SAML 2.0, são provisionadas com SCIM 2.0 e têm papéis dentro de departamentos e equipes. Desligada por padrão e incluída em todos os planos, inclusive o Free. Quando o SSO é obrigatório, o token do gateway funciona apenas como acesso de emergência (break-glass) auditado.
Isolamento de credenciais: com o isolamento explícito, cada agente vê apenas os perfis de credencial concedidos a ele, e nada é copiado ou mesclado a partir do agente principal.
Adaptadores de agentes externos: um contrato de compatibilidade publicado informa, para cada adaptador, quais restrições são aplicadas antes de o agente externo rodar, quais são apenas detectadas depois e quais não são controladas.
Fonte:External agent adapters
Proteção de contexto: dados pessoais nos resultados de ferramentas são substituídos por marcadores antes de o modelo vê-los. Limites: imagens não são inspecionadas e os detectores são padrões.
Fonte:Context guard
Snapshots obrigatórios: a edição de um arquivo marcado como protegido é recusada quando o snapshot de recuperação não pode ser capturado. Edições dentro da sandbox não são cobertas.
Verificação de integridade na inicialização: os arquivos de política protegidos recebem hash na instalação e são conferidos a cada início; no modo de bloqueio, um arquivo alterado impede o gateway de iniciar.
Fonte:Integrity and audit
Entrada de anexos: anexos de e-mail ficam em quarentena, passam por uma política estática de arquivos e são verificados com ClamAV ou Microsoft Defender antes de um Project armazená-los. A verificação falha de forma fechada: tempo esgotado, falha ou ausência de veredito nunca contam como arquivo limpo. Malware desconhecido (zero-day) ainda pode passar por um antivírus.
Pacote enterprise: os plugins de canais de consumo ficam fora do pacote enterprise e são recusados em tempo de execução, com registro de auditoria, mesmo que alguém os copie para a instalação. Parte do código de canais de consumo permanece no núcleo, inerte: só é executado quando o plugin do canal o registra.
Conteúdo não confiável: páginas web, agentes remotos e resultados de conectores de negócio chegam ao modelo dentro de marcadores de conteúdo não confiável. Os marcadores reduzem o risco de injeção de prompt; não o impedem. Mensagens de usuários de canais e resultados de MCP não são marcados.
Fonte:OWASP Agentic Top 10
Evidências e auditoria
Cada tarefa pode ser exportada como um pacote de evidências assinado e encadeado por hash, que um auditor verifica offline, sem o gateway, com kurahi evidence verify.
Fonte:Evidence bundles
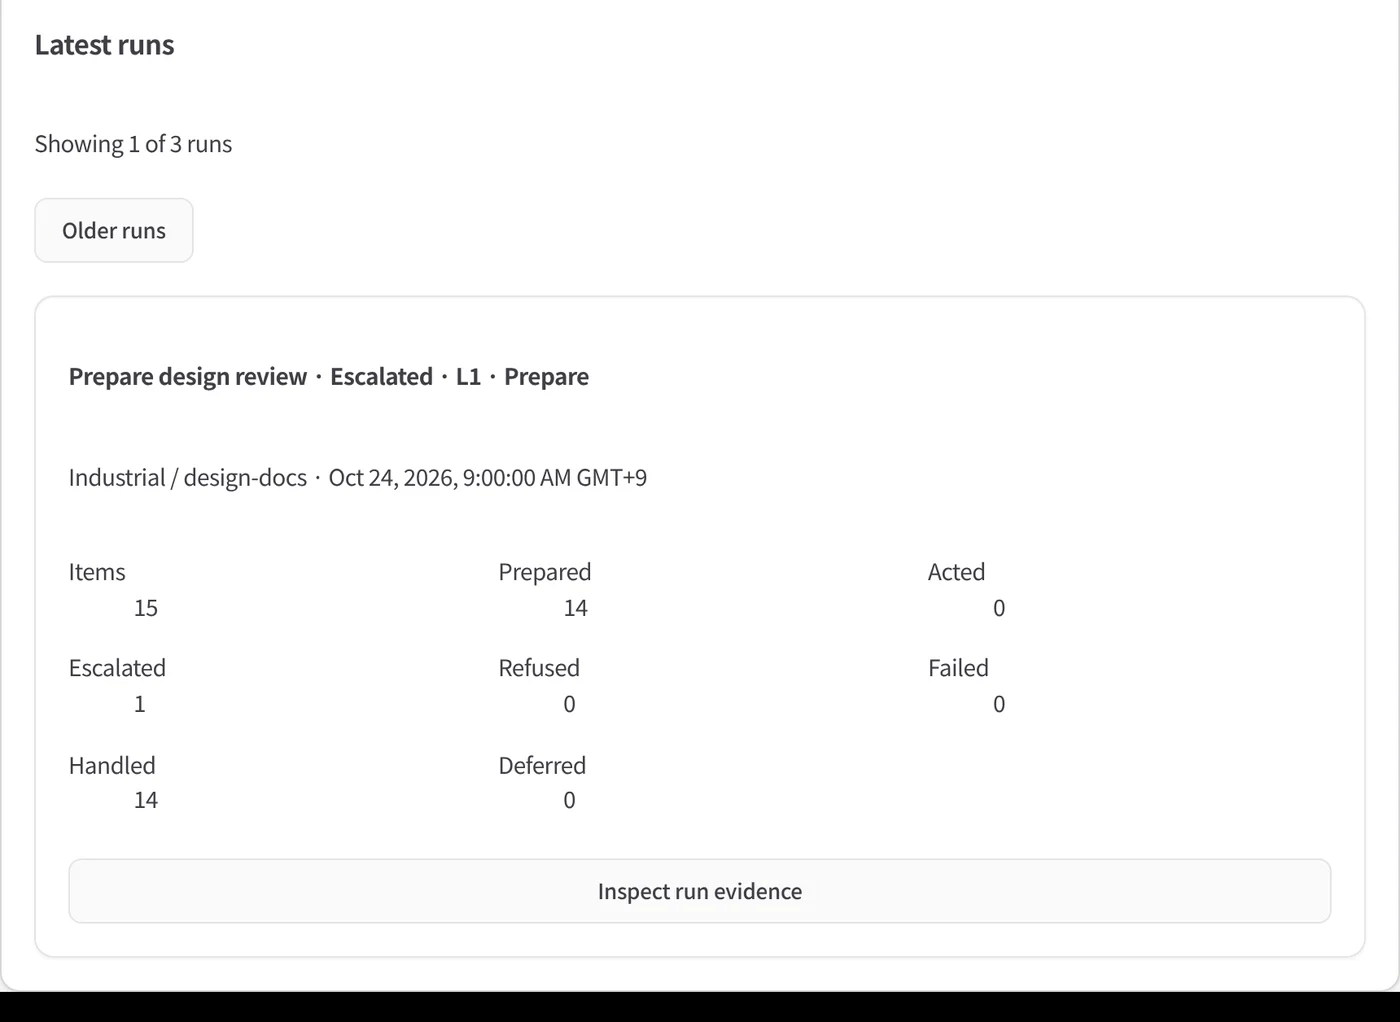
Autopilot: o modelo que raciocina por uma rotina não tem ferramentas. O motor executa apenas o que o nível de autonomia da rotina permite, e agir externamente exige uma aprovação permanente dada por uma pessoa. Cada execução grava um pacote de evidências assinado; a evidência assinada estabelece a integridade e a procedência do registro, não que uma decisão estava correta.
Fonte:Autopilot
Autenticações, pareamentos, ações administrativas e execuções de ferramentas são acrescentados a um log de auditoria encadeado por hash. Adulterações são detectáveis, mas não evitáveis, a menos que os arquivos sejam enviados a um armazenamento de gravação única.
Fonte:Security overview
Inventário de IA
O kurahi inventory lista cada agente com seus modelos, ferramentas, regras de política, servidores MCP, canais e evidências, e o exporta como arquivo assinado ou planilha. Um inventário editado falha na verificação.
Fonte:AI inventory
Detecção de ransomware
Arquivos-isca e a detecção de criptografia em massa param todos os agentes e registram o incidente no log de auditoria. Trata-se de detecção, não de proteção completa: arquivos criptografados antes do alerta ficam danificados, o recurso para os agentes e não o malware, e não mantém cópias fora da máquina. Mantenha seus backups.
Fonte:Ransomware detection (shield) · Capabilities in this release
Integridade das versões
As versões ainda não têm assinatura de código nem notarização.
Cada versão publica o SHA256SUMS.txt, e os instaladores recusam um download que não corresponda a ele. Um SBOM CycloneDX e um atestado de procedência do build, verificável com gh attestation verify, são publicados em toda versão. As dependências são fixadas, e a CI executa um verificador de segredos.
Divulgação de vulnerabilidades
Relate vulnerabilidades em sigilo para security@kodasoken.com. Metas: confirmação de recebimento em até 3 dias úteis, triagem em até 10 dias úteis, correção ou mitigação de problemas altos ou críticos confirmados em até 30 dias e divulgação coordenada em no máximo 90 dias após o relato.
Fonte:SECURITY.md · Security overview
Certificações
Ainda não há certificação de terceiros. Não possuímos ISO/IEC 27001 nem SOC 2.
Uma autoavaliação da equipe KODA SōKEN frente ao OWASP Top 10 for Agentic Applications classifica 4 riscos como tratados e 6 como parcialmente tratados. Não é uma certificação nem uma auditoria de terceiros.
Fonte:OWASP Agentic Top 10
Downloads
Para processos de compras e revisões de segurança.
- Kurahi Security Overview & Questionnaire Responses v1
Cerca de 60 perguntas padrão, cada resposta com o documento de origem. Em inglês e japonês.
- Licença de avaliação (em inglês)
No momento, um rascunho aguardando revisão jurídica.
In the product
Controls that show up on the screen
The governance described on this page, as people see it in the Kurahi console, shown with sample data.
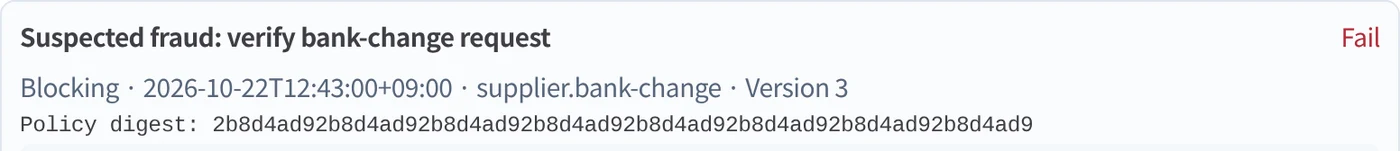
Policy checks that stop
A failed blocking check — here, a suspected bank-change fraud — stops approval and records the policy version that decided it.
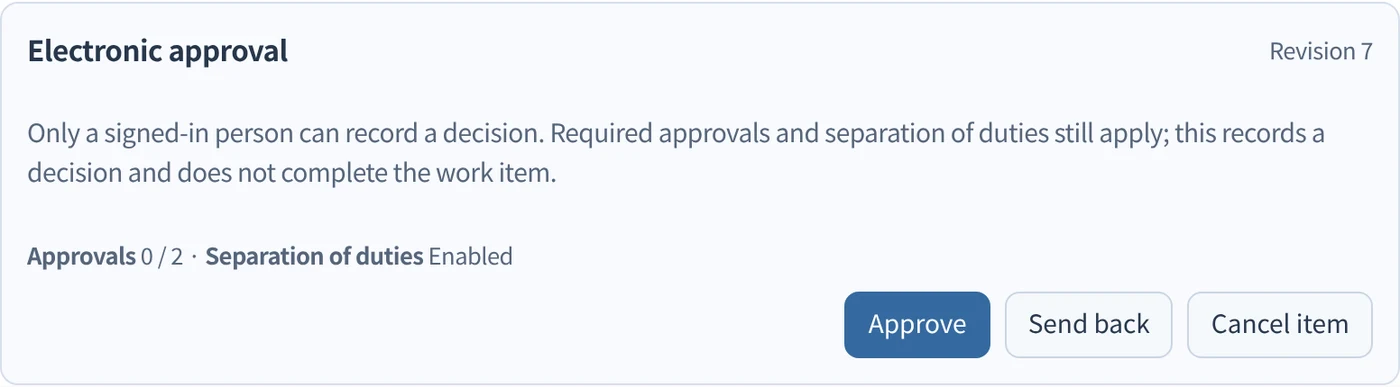
Decisions only people make
Required approvers and separation of duties on every route; agents cannot approve.
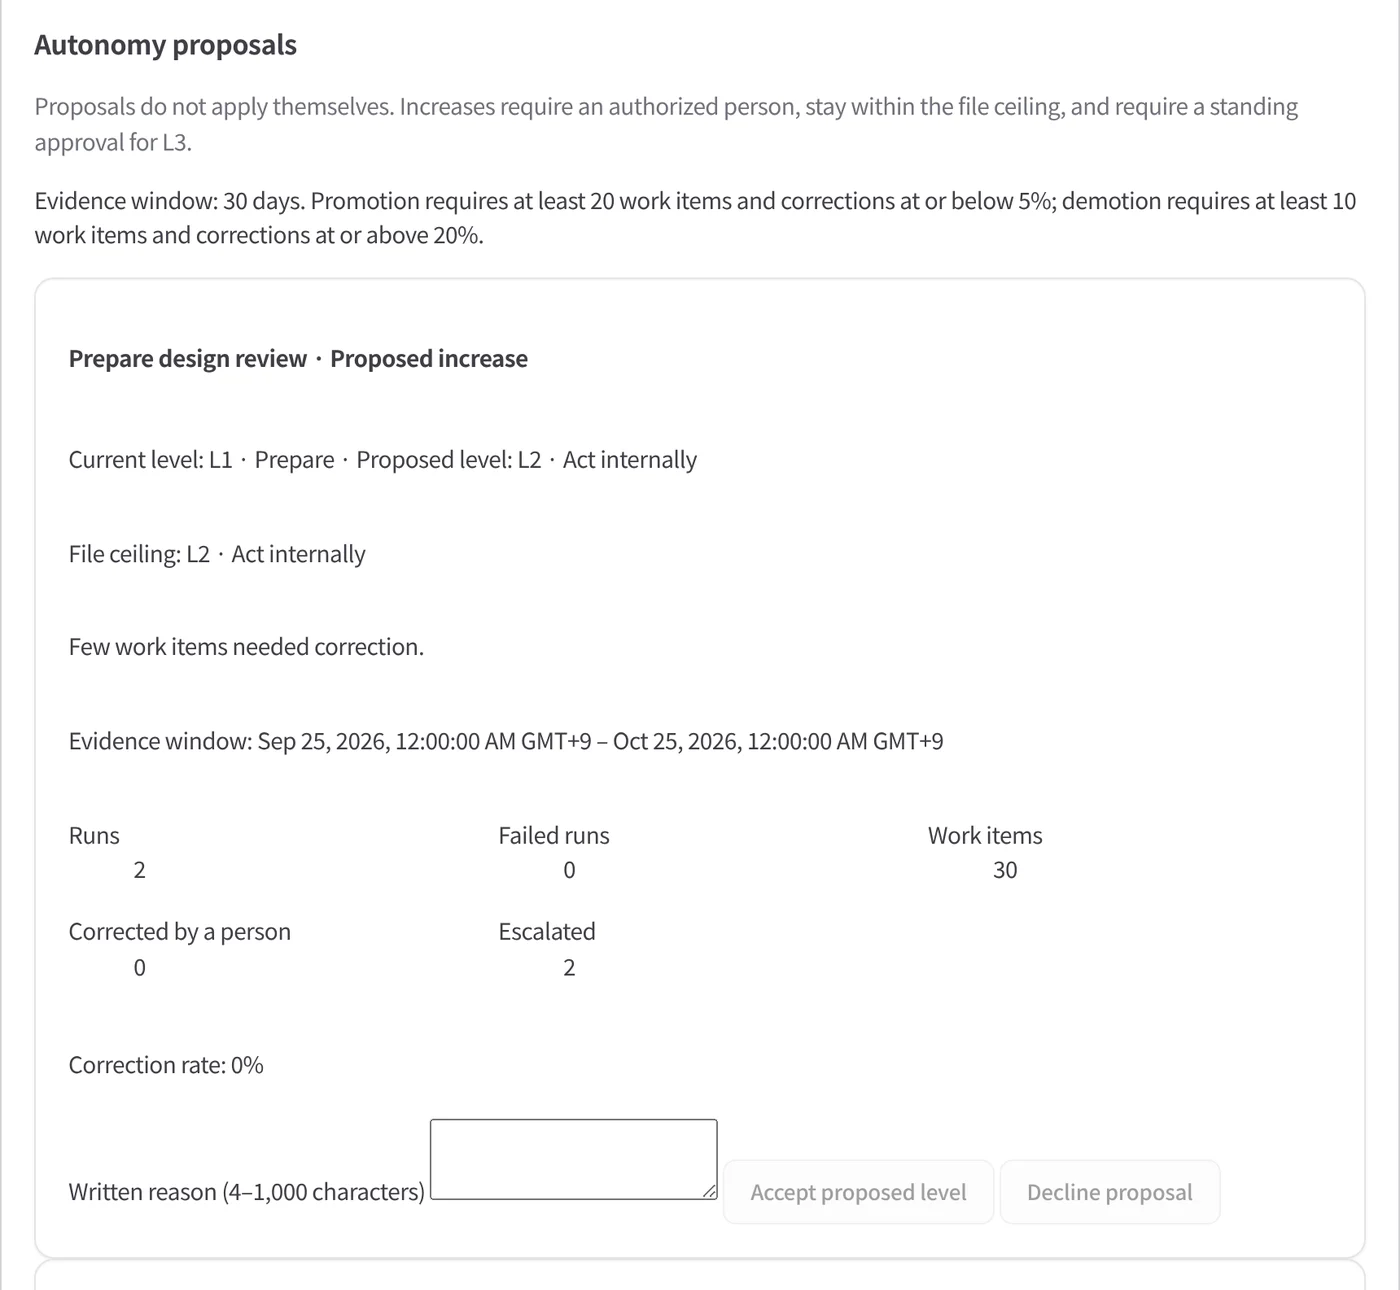
Autonomy under human control
Levels change only by a person's decision on evidence; the watchdog can only lower them.
Evidence for every run
Each run records what was read, what the model proposed and each decision, verifiable offline.