AIガバナンス
AIガバナンス
Kurahiはエージェントが動くランタイムであり、監督の仕組みを組み込める場所です。このページでは、Kurahiが提供する仕組みを説明します。AIシステムが責任ある形で使われるかどうかは、各組織の設定と利用方法にも左右されます。
人間による監督
ツールの種類ごとに、実行前に担当者の承認を必須にできます。承認はターミナルまたはチャットチャネルで行えます。
一つのコマンドで全エージェントを即時停止できます。実行中のジョブは中止され、停止状態は解除するまで再起動後も維持されます。
透明性
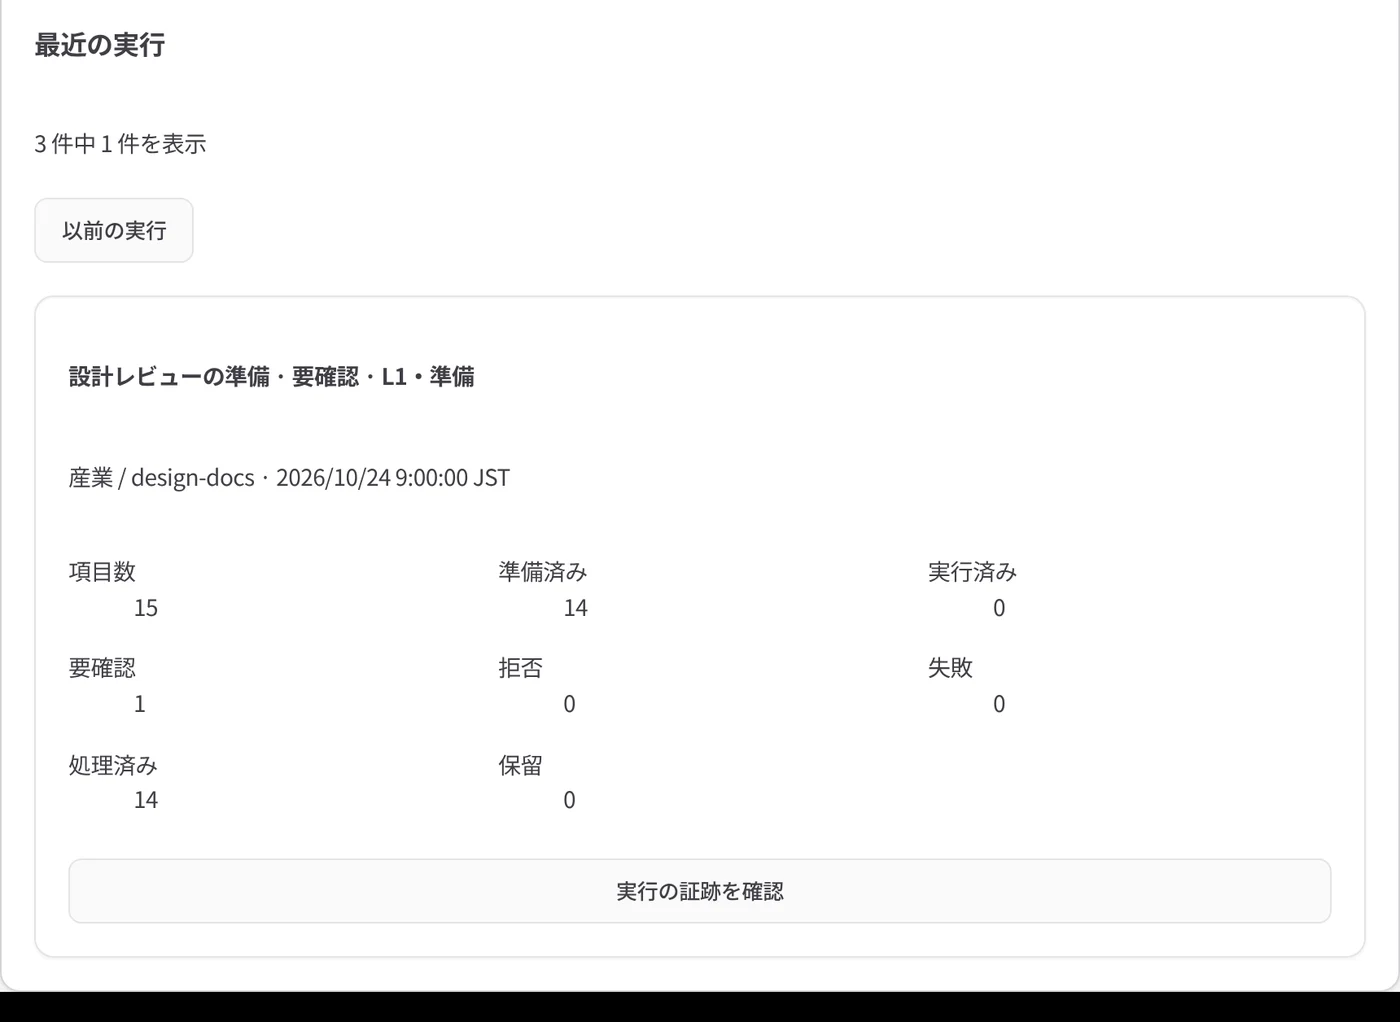
すべてのジョブを、入力・ツール呼び出し・出力をまとめた署名付きの証跡バンドルとして書き出し、オフラインで検証できます。
AIインベントリは、全エージェントのモデル、ツール、ポリシールール、チャネルを署名付きファイルとして一覧化します。
根拠:AI inventory
アカウンタビリティ
ポリシーによるすべての判定は、判定した条項とともにハッシュチェーンの監査ログに記録されます。
ポリシー自体が所有者の鍵で署名され、enforceモードでは未署名または改変されたポリシーは拒否されます。
プライバシー
コンテキストガードは、ツールの結果に含まれる個人情報を、モデルに渡る前にプレースホルダーに置き換えます。画像は検査されず、検出はパターンによります。
モデルの実行場所は、同じマシン上や日本国内でホストされるモデルサービスなどから選べ、テレメトリは送信しません。
安全性とセキュリティ
署名付きのポリシーで、エージェントごとのツール、モデル、チャネル、パス、予算を制限します。
認証情報を明示的に分離すると、各エージェントは付与された認証情報だけを参照します。
ランサムウェアの検知機能は、大量暗号化を検知すると全エージェントを停止します。検知の機能であり、完全な防御ではありません。
AI事業者ガイドラインとの関係
「AI事業者ガイドライン(第1.2版)」(令和8年3月31日、総務省・経済産業省)は、AIに関わる事業者の指針を示しています。Kurahiは、その共通の指針のいくつかを支援できるよう設計されています。ガイドラインへの準拠や認証を主張するものではありません。
| 共通の指針 | Kurahiの支援の仕組み |
|---|---|
| 人間中心 | 重要なツールの種類に対する担当者の承認、緊急停止。 |
| 安全性 | ツール・モデル・予算を制限する署名付きポリシー、ランサムウェアの検知。 |
| プライバシー保護 | コンテキストガード、モデルの実行場所の選択、テレメトリなし。 |
| セキュリティ確保 | 認証情報の分離、起動時の整合性ゲート、外部アダプターの互換性契約。 |
| 透明性 | 署名付きの証跡バンドル、AIインベントリ。 |
| アカウンタビリティ | 判定条項を記録するハッシュチェーンの監査ログ、署名付きポリシー。 |
| 公平性 | ランタイムでは対応していません。選択するモデルとデータ、およびその使い方によります。 |
製品画面
画面に表れる統制
このページで説明した統制を、Kurahi コンソールの画面でご覧ください(サンプルデータで表示)。
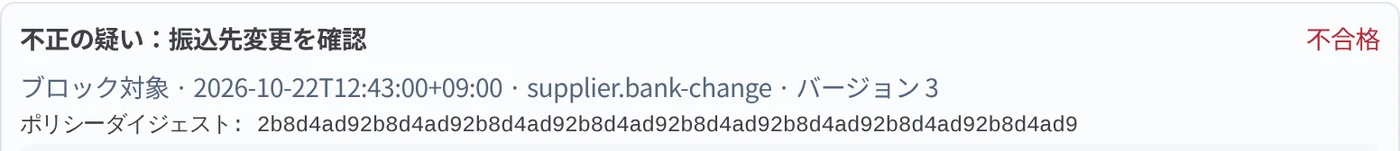
止めるべきものを止めるチェック
ブロック対象のチェックが不合格になると(ここでは振込先変更の不正疑い)、承認が止まり、判断したポリシーの版が記録されます。
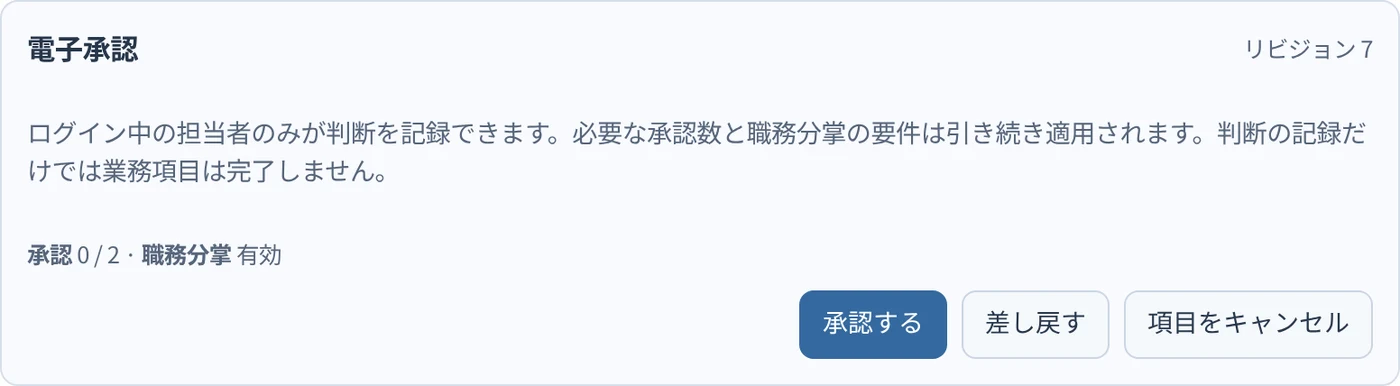
判断は人だけが行う
すべての承認ルートに必要な承認者数と職務分掌。エージェントは承認できません。
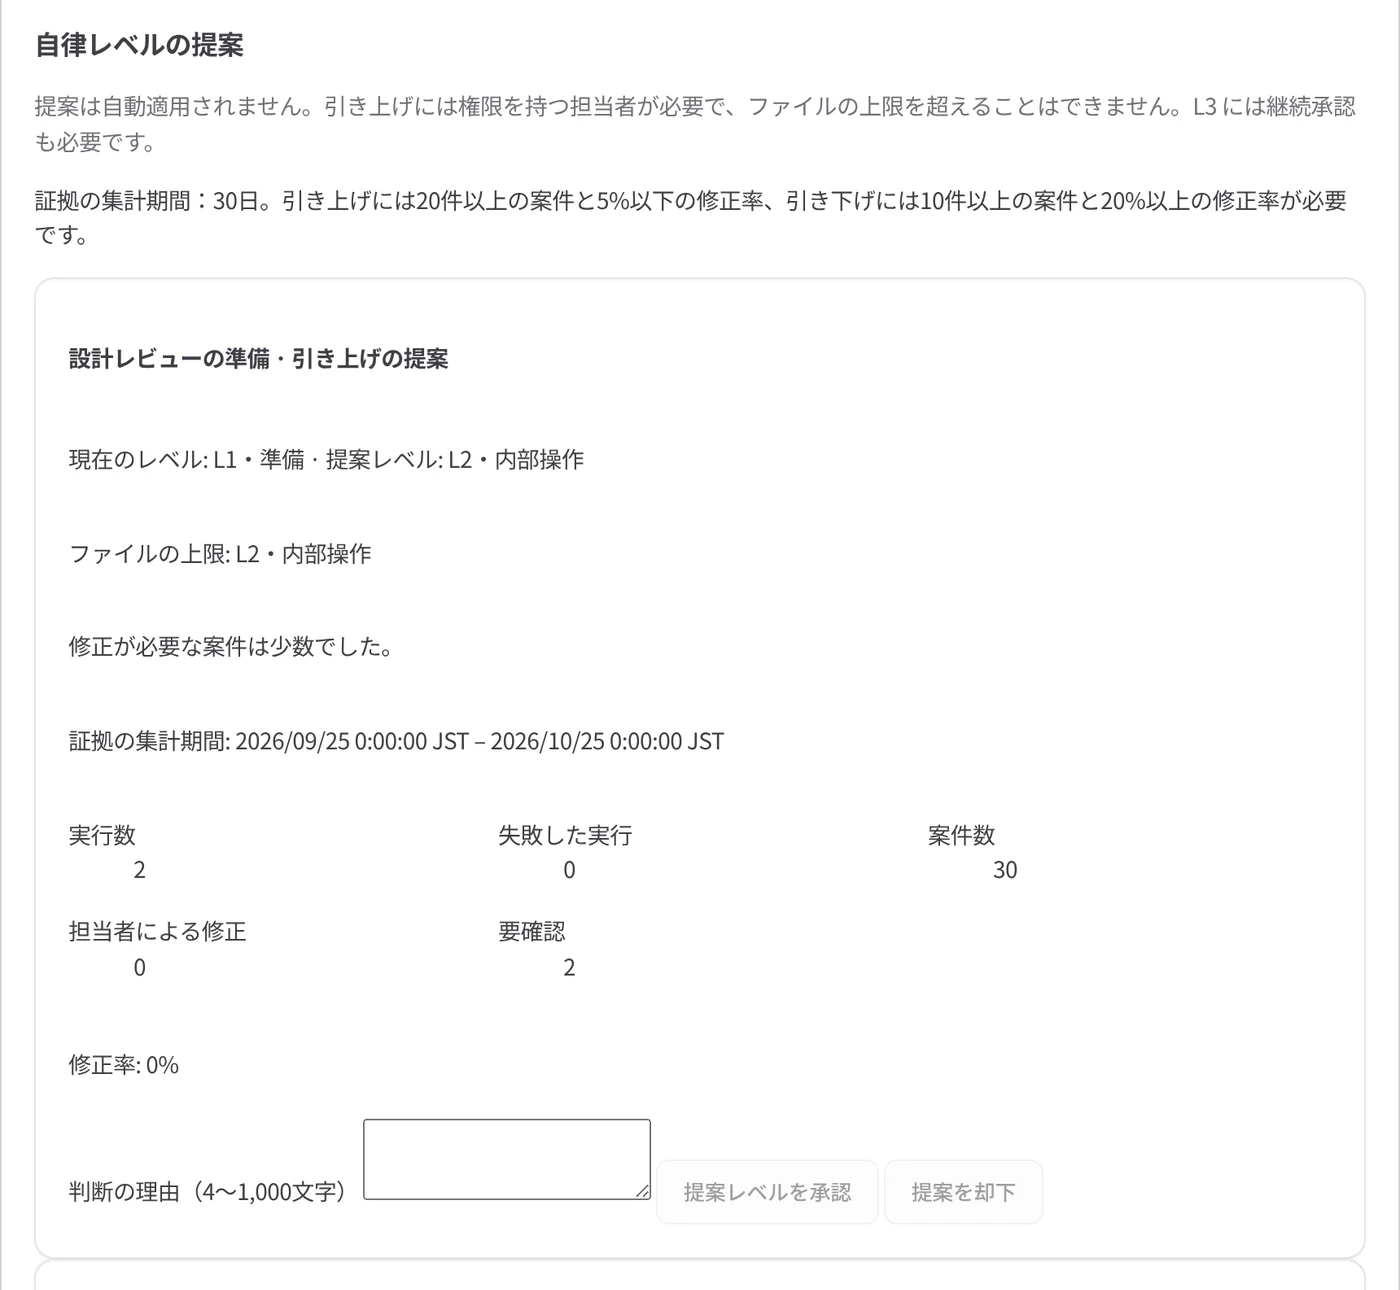
人が管理する自律
レベルは証跡に基づく人の判断でのみ変わり、ウォッチドッグは下げることしかできません。
すべての実行に証跡
実行ごとに、読んだもの、モデルの提案、各判断を記録し、オフラインで検証できます。