信任中心
信任中心
根据产品文档说明 Kurahi 如何处理您的数据和系统。以下每一项说明都链接到其来源文档,内容不超出这些文档的范围。
最近审阅:2026 年 10 月 25 日,Kurahi 2.2.0。 来源文档为英文。
部署模式
Kurahi 是自托管软件。网关在您自己的机器或服务器上,由操作系统的服务管理器运行;评估配置中不包含任何由 Kurahi 运营的云组件。
模型的运行位置由您选择:同一台机器、日本境内托管的模型服务(默认配置)、外部提供商,或物理隔离环境(另行授权)。
不发送任何遥测、分析、崩溃报告或使用统计。网关在运行期间不会连接 Kurahi 或其开发方。
数据处理与数据流
所有状态都保存在您掌控的单一目录中。除程序文件外,不会写入其他位置。
可能离开本机的只有以下数据流:发往您所配置的模型提供商的请求、您启用的渠道中的消息、仅含版本信息的更新检查、局域网内的服务通告,以及安装程序的下载。每一项都可以关闭。
会话和对话记录会一直保留到您删除为止,日志每天轮换,审计链按月保存为文件。一条命令即可全部删除。
密钥保存在受保护的文件或加密的密钥存储中,绝不会被打印,也不接受通过命令行参数传入,并会在日志中脱敏。
安全架构
策略即代码:每个网关一份签名策略,管控工具、提供商、模型、渠道、路径和预算。在强制模式下,未签名或被篡改的策略会被拒绝,每项决策都会连同作出决策的条款一起写入审计日志。
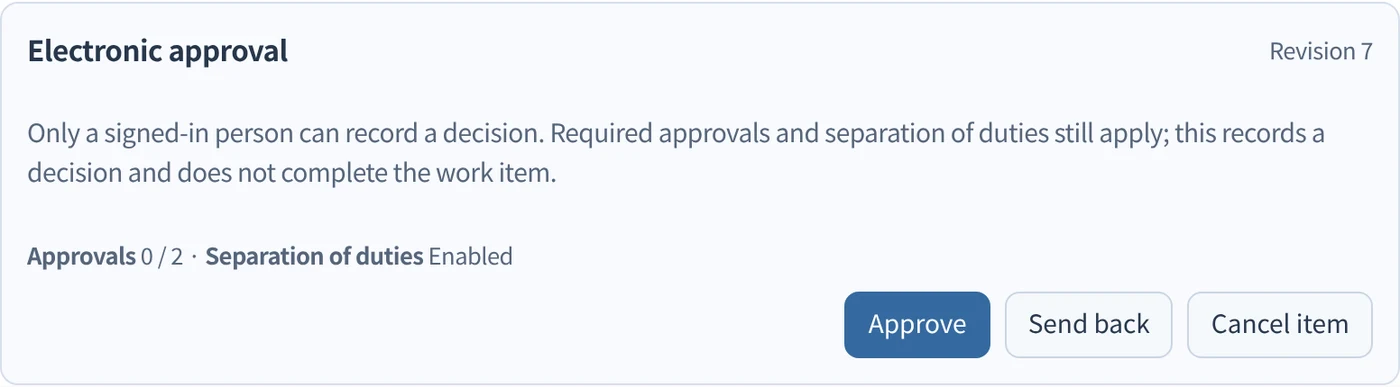
审批与紧急停止:可要求特定类别的工具须经人工审批,审批可在终端或即时通讯渠道中进行,等待时间受策略超时限制。一条命令即可停止所有智能体。
网络:网关默认只监听本机回环地址。远程访问须显式配置,除健康检查外的所有 API 路由都需要凭证。
企业身份(预览版):人员通过组织的身份提供商以 OIDC 或 SAML 2.0 登录,通过 SCIM 2.0 预配,并在部门和团队中拥有角色。默认关闭,包含在所有方案中,包括 Free。要求 SSO 时,网关令牌只能作为经审计的紧急访问(break-glass)登录使用。
凭证隔离:启用显式隔离后,每个智能体只能看到授予它的凭证配置,不会从主智能体复制或合并任何内容。
外部智能体适配器:公开的兼容性约定逐一说明了每个适配器在外部智能体运行之前强制执行哪些限制、哪些只能在之后检测到,以及哪些不受管控。
上下文保护:工具结果中的个人信息会在模型看到之前替换为占位符。限制:不检查图像,检测基于模式匹配。
强制快照:对标记为受保护的文件,若无法生成恢复快照,编辑将被拒绝。沙箱内的编辑不在此范围内。
启动完整性校验:受保护的策略文件在安装时计算哈希,每次启动时重新校验;在强制模式下,文件一旦被更改,网关将无法启动。
附件接收:邮件附件先被隔离,经静态文件策略检查,并由 ClamAV 或 Microsoft Defender 扫描,之后 Project 才会保存。扫描失败即拒绝:超时、崩溃或没有结论都绝不会被视为干净。未知(零日)恶意软件仍可能通过扫描。
企业包:面向消费者的渠道插件不包含在企业包中,即使有人将其复制进来,运行时也会拒绝并写入审计日志。部分面向消费者的渠道代码仍保留在核心中,处于非活动状态:只有在其渠道插件注册时才会运行。
不可信内容:网页、远程智能体和业务连接器的结果会被包裹在不可信内容标记中再交给模型。这些标记可降低提示注入的风险,但不能阻止它。渠道用户的消息和 MCP 结果不会被包裹。
证据与审计
每项任务都可以导出为带签名、哈希链式的证据包,审计人员可使用 kurahi evidence verify 在不依赖网关的情况下离线验证。
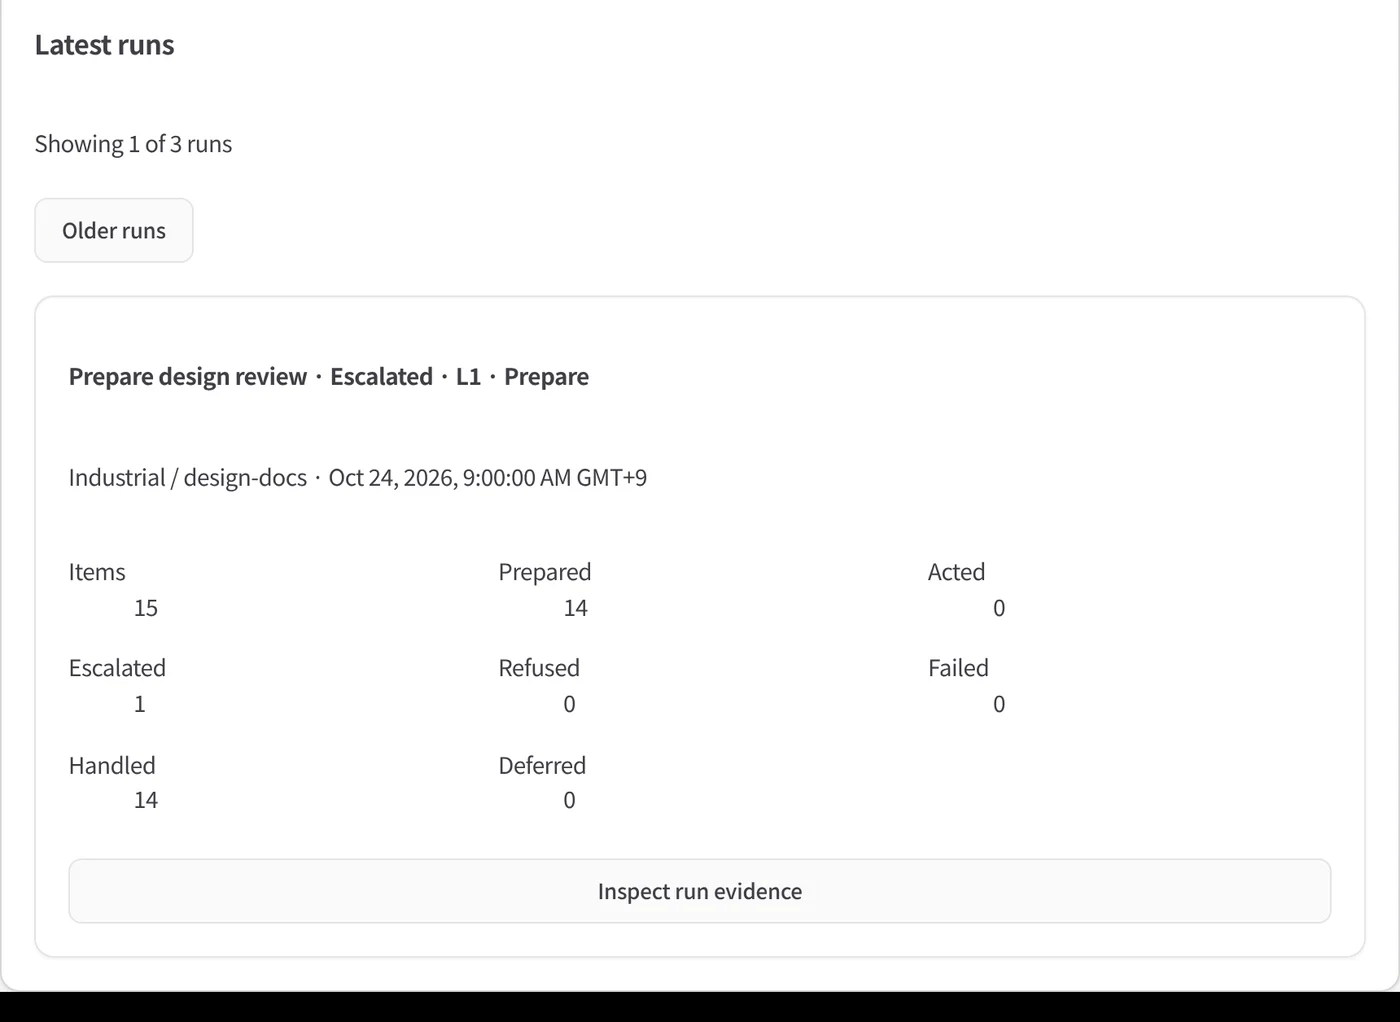
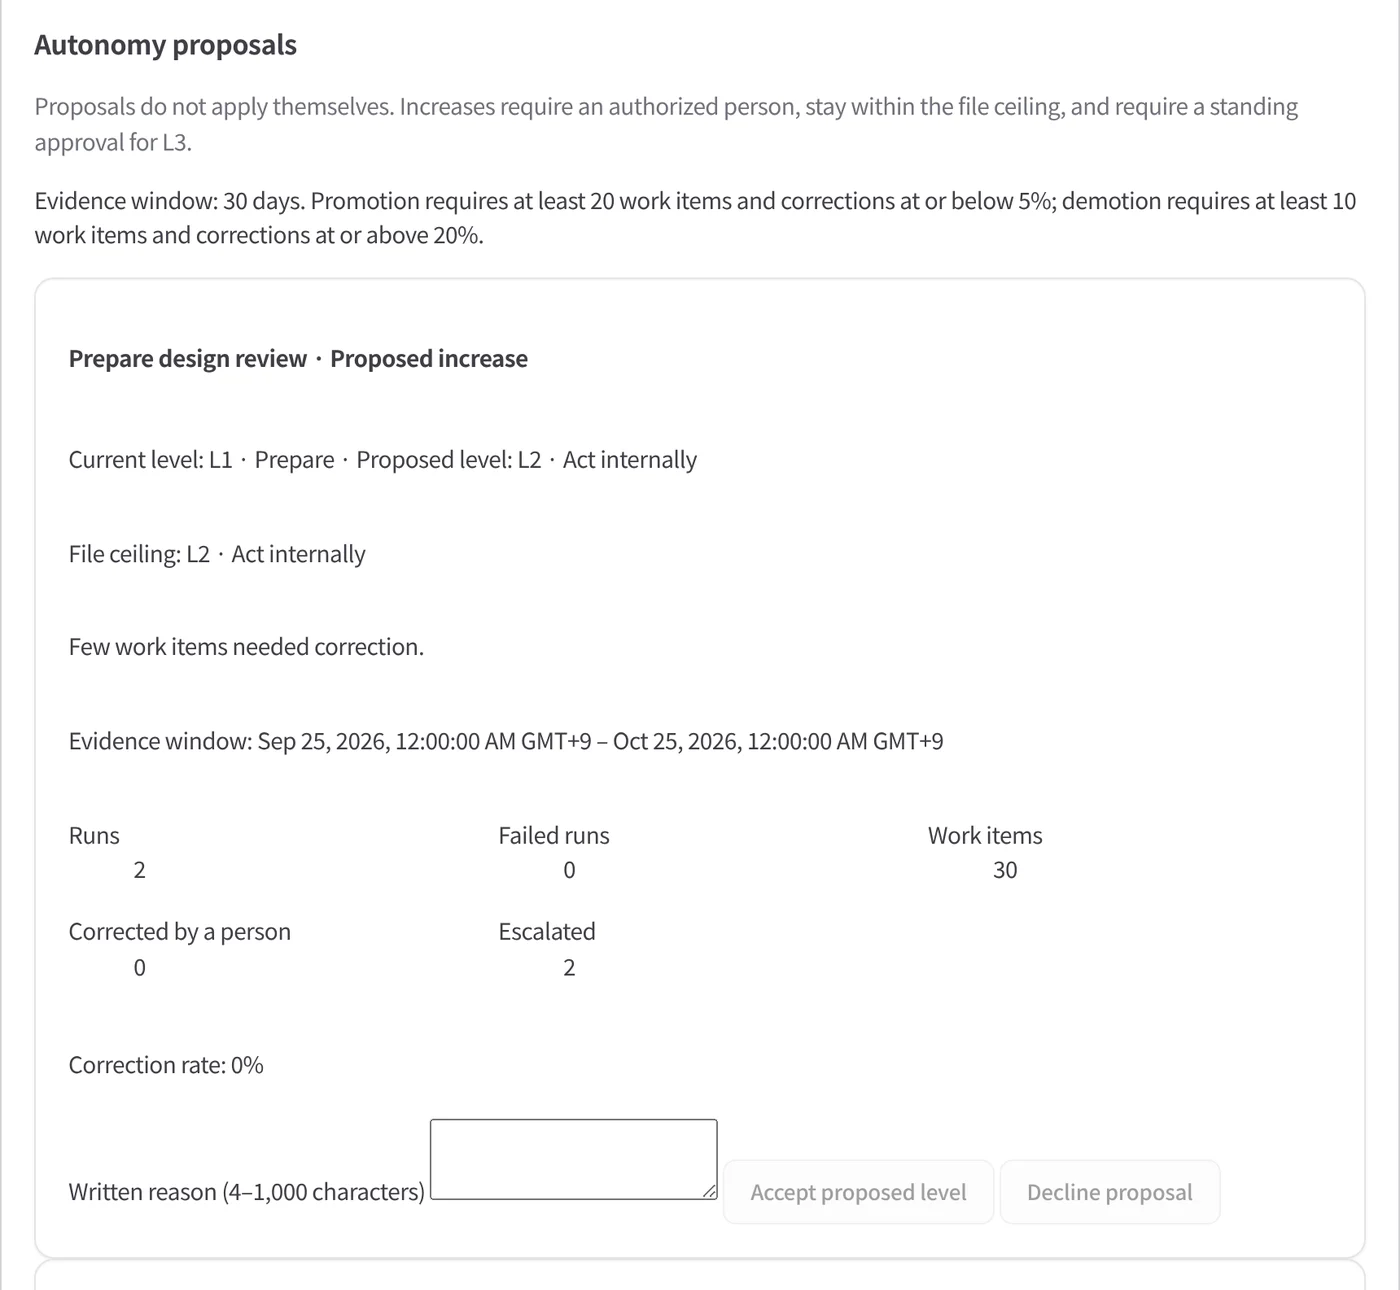
Autopilot(预览版):为例程进行推理的模型没有任何工具。引擎只执行例程自主级别所允许的操作,对外操作需要由人做出的常设批准。每次运行都会写入签名的证据包;签名证据证明的是记录的完整性和来源,而不是某项决定是正确的。
来源:Autopilot
认证、配对、管理操作和工具执行都会追加到哈希链审计日志中。篡改可以被检测,但无法被阻止,除非将文件转存至一次写入(WORM)存储。
AI 清单
kurahi inventory 会列出每个智能体及其模型、工具、策略规则、MCP 服务器、渠道和证据,并可导出为签名文件或电子表格。被编辑过的清单无法通过验证。
来源:AI inventory
勒索软件检测
诱饵文件和批量加密检测会停止所有智能体,并将事件记录到审计日志中。这是检测功能,而非完整的防护:在检测触发之前已被加密的文件会受损;它停止的是智能体而不是恶意软件;也不会在机器外保留副本。请保留好您的备份。
来源:Ransomware detection (shield) · Capabilities in this release
构建完整性
当前版本尚未进行代码签名和公证。
每个版本都会发布 SHA256SUMS.txt,安装程序会拒绝与之不符的下载文件。每个版本还会发布 CycloneDX 格式的 SBOM 和可通过 gh attestation verify 验证的构建来源证明。依赖版本已锁定,CI 会运行密钥扫描。
漏洞报告
请将漏洞私下报告至 security@kodasoken.com。目标:3 个工作日内确认收到,10 个工作日内完成分级,已确认的高危或严重问题在 30 天内修复或缓解,并在报告后最长 90 天内协调披露。
认证
尚未取得任何第三方认证。目前未持有 ISO/IEC 27001 或 SOC 2。
KODA SōKEN 团队对照 OWASP Top 10 for Agentic Applications 的自我评估:4 项风险已应对,6 项部分应对。这不是认证,也不是第三方审计。
下载
供采购和安全审查使用。
- Kurahi Security Overview & Questionnaire Responses v1
约 60 个标准问题,每个回答均注明来源文档。提供英文版和日文版。
- 评估许可(英文)
目前为待法务审阅的草案。
In the product
Controls that show up on the screen
The governance described on this page, as people see it in the Kurahi console, shown with sample data.
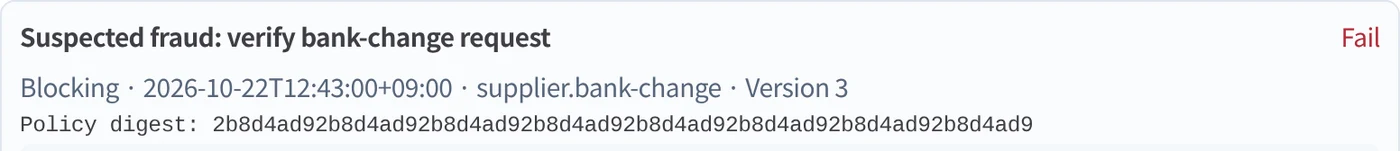
Policy checks that stop
A failed blocking check — here, a suspected bank-change fraud — stops approval and records the policy version that decided it.
Decisions only people make
Required approvers and separation of duties on every route; agents cannot approve.
Autonomy under human control
Levels change only by a person's decision on evidence; the watchdog can only lower them.
Evidence for every run
Each run records what was read, what the model proposed and each decision, verifiable offline.