Centro de confianza
Centro de confianza
Lo que Kurahi hace con sus datos y sistemas, según la documentación del producto. Cada afirmación enlaza al documento del que procede; nada de lo que aparece aquí va más allá de esos documentos.
Última revisión: 25 de octubre de 2026, Kurahi 2.2.0. Los documentos de origen están en inglés.
Modelo de implementación
Kurahi es software autoalojado. El gateway se ejecuta en su propio equipo o servidor, bajo el gestor de servicios del sistema operativo; la configuración de evaluación no incluye ningún componente en la nube operado por Kurahi.
Fuente:Security overview
Usted elige dónde se ejecutan los modelos: en el mismo equipo, en un servicio de modelos alojado en Japón (el perfil predeterminado), con un proveedor externo o en un entorno aislado de la red (con licencia aparte).
No se envía telemetría, analítica, informes de fallos ni estadísticas de uso. El gateway no contacta con Kurahi ni con la empresa que lo desarrolla durante la ejecución.
Fuente:Privacy statement · Security overview
Tratamiento y flujos de datos
Todo el estado reside en un único directorio bajo su control. No se escribe nada en otro lugar, salvo los archivos del programa.
Fuente:Security overview
Solo estos flujos pueden salir del equipo: las solicitudes al proveedor de modelos que usted configure, los mensajes en los canales que active, una comprobación de actualizaciones que solo incluye la versión, un anuncio en la red local y la descarga del instalador. Cada uno puede desactivarse.
Fuente:Privacy statement
Las sesiones y transcripciones se conservan hasta que usted las elimine, los registros rotan a diario y la cadena de auditoría se guarda en archivos mensuales. Un solo comando lo elimina todo.
Fuente:Security overview
Los secretos se guardan en archivos protegidos o en el almacén de secretos cifrado, nunca se muestran ni se aceptan en la línea de comandos y se ocultan en los registros.
Fuente:Security overview
Arquitectura de seguridad
Política como código: una política firmada por gateway rige herramientas, proveedores, modelos, canales, rutas y presupuestos. En modo estricto se rechaza una política sin firmar o alterada, y cada decisión queda en el registro de auditoría con la cláusula que la determinó.
Fuente:Policy as code · Security overview
Aprobaciones y parada de emergencia: ciertas clases de herramientas pueden requerir aprobación humana, en el terminal o por un canal de mensajería, con una espera limitada por el plazo de la política. Un solo comando detiene todos los agentes.
Red: por defecto, el gateway solo escucha en la interfaz local. El acceso remoto es un ajuste explícito, y todas las rutas de la API, salvo la de estado, requieren una credencial.
Fuente:Security overview
Identidad empresarial: las personas inician sesión con el proveedor de identidad de la organización mediante OIDC o SAML 2.0, se aprovisionan con SCIM 2.0 y tienen roles dentro de departamentos y equipos. Desactivada por defecto e incluida en todos los planes, también el Free. Cuando el SSO es obligatorio, el token del gateway solo sirve como acceso de emergencia (break-glass) auditado.
Aislamiento de credenciales: con el aislamiento explícito, cada agente ve solo los perfiles de credenciales que se le han concedido, y no se copia ni combina nada desde el agente principal.
Adaptadores de agentes externos: un contrato de compatibilidad publicado indica, para cada adaptador, qué restricciones se aplican antes de que se ejecute el agente externo, cuáles solo se detectan después y qué no se controla.
Fuente:External agent adapters
Protección del contexto: los datos personales de los resultados de herramientas se sustituyen por marcadores antes de que el modelo los vea. Límites: las imágenes no se inspeccionan y los detectores se basan en patrones.
Fuente:Context guard
Instantáneas obligatorias: se rechaza la edición de un archivo marcado como protegido cuando no se puede capturar su instantánea de recuperación. Las ediciones dentro del entorno aislado no están cubiertas.
Control de integridad en el arranque: los archivos de política protegidos se registran con hash al instalar y se verifican en cada arranque; en modo estricto, un archivo modificado impide que el gateway se inicie.
Fuente:Integrity and audit
Entrada de adjuntos: los adjuntos de correo se ponen en cuarentena, se revisan con una política estática de archivos y se analizan con ClamAV o Microsoft Defender antes de que un Project los guarde. El análisis falla de forma cerrada: un tiempo agotado, un fallo o la falta de veredicto nunca cuentan como limpio. Un malware desconocido (zero-day) todavía puede pasar un antivirus.
Paquete enterprise: los plugins de canales de consumo quedan fuera del paquete enterprise y se rechazan en tiempo de ejecución, con un registro de auditoría, aunque alguien los copie en la instalación. Parte del código de canales de consumo sigue en el núcleo, inerte: solo se ejecuta cuando su plugin de canal lo registra.
Contenido no confiable: las páginas web, los agentes remotos y los resultados de los conectores de negocio llegan al modelo dentro de marcadores de contenido no confiable. Los marcadores reducen el riesgo de inyección de prompts; no lo impiden. Los mensajes de usuarios de canales y los resultados de MCP no se marcan.
Fuente:OWASP Agentic Top 10
Evidencia y auditoría
Cada tarea puede exportarse como un paquete de evidencia firmado y encadenado por hash, que un auditor verifica sin conexión, sin el gateway, con kurahi evidence verify.
Fuente:Evidence bundles
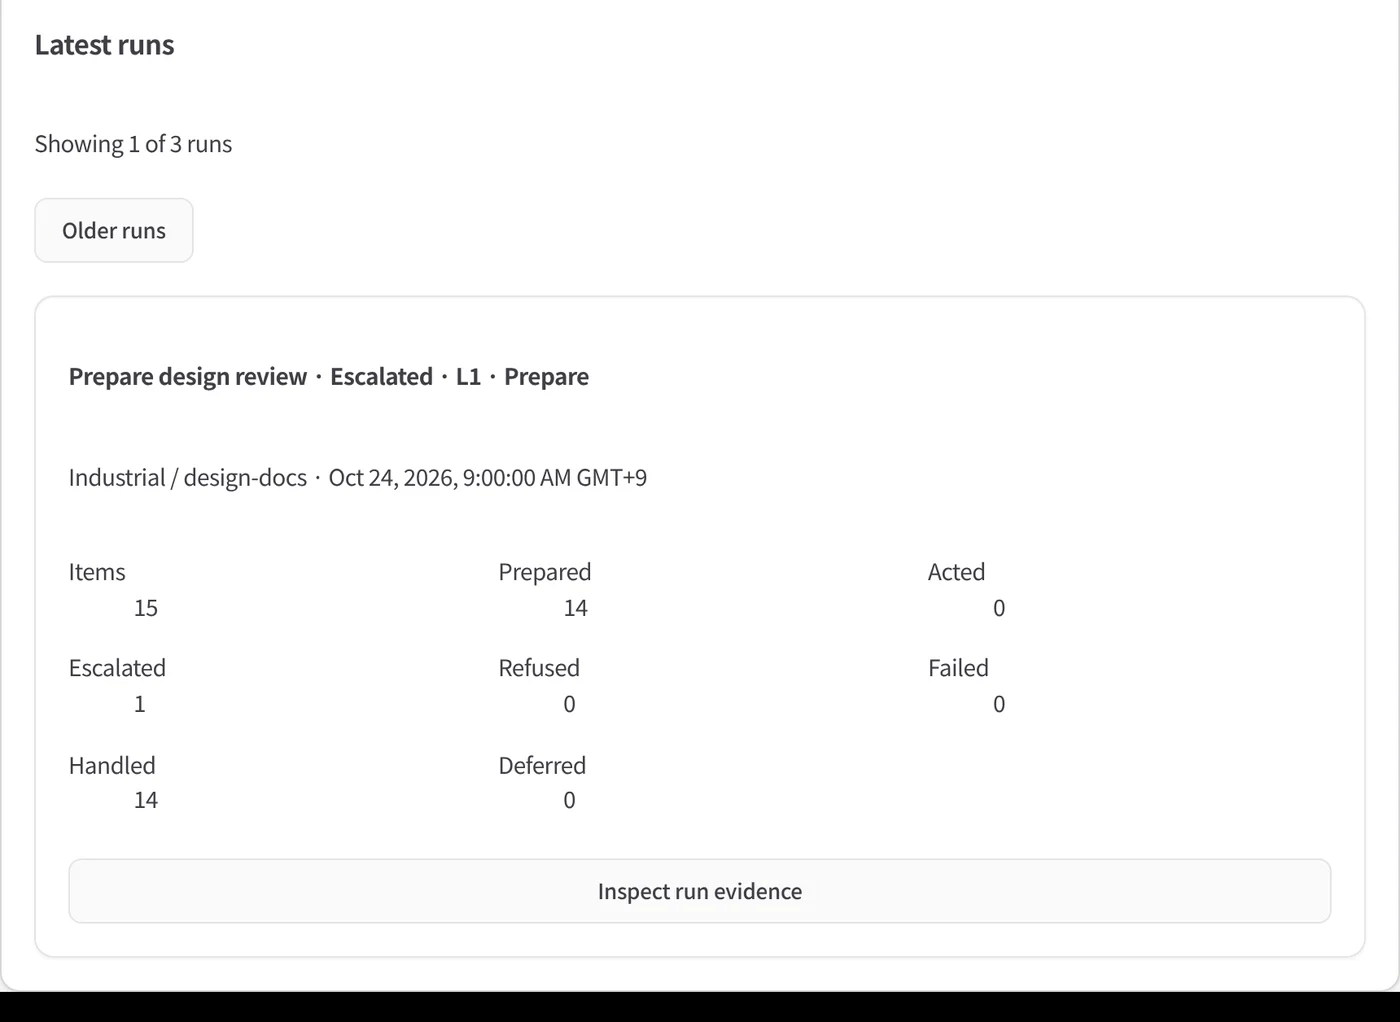
Autopilot: el modelo que razona por una rutina no tiene herramientas. El motor ejecuta solo lo que permite el nivel de autonomía de la rutina, y actuar hacia fuera requiere una aprobación permanente dada por una persona. Cada ejecución genera un paquete de evidencias firmado; la evidencia firmada establece la integridad y la procedencia del registro, no que una decisión fuera correcta.
Fuente:Autopilot
Las autenticaciones, vinculaciones, acciones administrativas y ejecuciones de herramientas se añaden a un registro de auditoría encadenado por hash. Las alteraciones se pueden detectar, pero no impedir, salvo que los archivos se envíen a un almacenamiento de escritura única.
Fuente:Security overview
Inventario de IA
kurahi inventory enumera cada agente con sus modelos, herramientas, reglas de política, servidores MCP, canales y evidencia, y lo exporta como archivo firmado o como hoja de cálculo. Un inventario editado no supera la verificación.
Fuente:AI inventory
Detección de ransomware
Los archivos señuelo y la detección de cifrado masivo detienen todos los agentes y registran el incidente en el registro de auditoría. Es detección, no protección completa: los archivos cifrados antes de la alerta quedan dañados, la función detiene a los agentes y no al malware, y no guarda copias fuera del equipo. Conserve sus copias de seguridad.
Fuente:Ransomware detection (shield) · Capabilities in this release
Integridad de las versiones
Las versiones todavía no tienen firma de código ni notarización.
Fuente:Capabilities in this release
Cada versión publica SHA256SUMS.txt, y los instaladores rechazan una descarga que no coincida. Con cada versión se publican un SBOM CycloneDX y una atestación de procedencia de la compilación, verificable con gh attestation verify. Las dependencias están fijadas y la CI ejecuta un detector de secretos.
Fuente:Security overview · Packaging and releases
Notificación de vulnerabilidades
Notifique las vulnerabilidades en privado a security@kodasoken.com. Objetivos: acuse de recibo en un máximo de 3 días hábiles, clasificación en 10 días hábiles, corrección o mitigación de problemas altos o críticos confirmados en 30 días y divulgación coordinada como máximo 90 días después del aviso.
Fuente:SECURITY.md · Security overview
Certificaciones
Todavía no hay certificación de terceros. No disponemos de ISO/IEC 27001 ni de SOC 2.
Una autoevaluación del equipo KODA SōKEN frente al OWASP Top 10 for Agentic Applications califica 4 riesgos como abordados y 6 como parcialmente abordados. No es una certificación ni una auditoría de terceros.
Fuente:OWASP Agentic Top 10
Descargas
Para procesos de compra y revisiones de seguridad.
- Kurahi Security Overview & Questionnaire Responses v1
Unas 60 preguntas estándar, cada respuesta con su documento de origen. En inglés y japonés.
- Licencia de evaluación (en inglés)
Actualmente es un borrador pendiente de revisión jurídica.
In the product
Controls that show up on the screen
The governance described on this page, as people see it in the Kurahi console, shown with sample data.
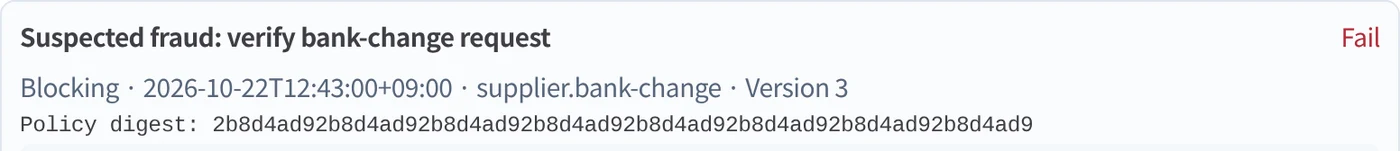
Policy checks that stop
A failed blocking check — here, a suspected bank-change fraud — stops approval and records the policy version that decided it.
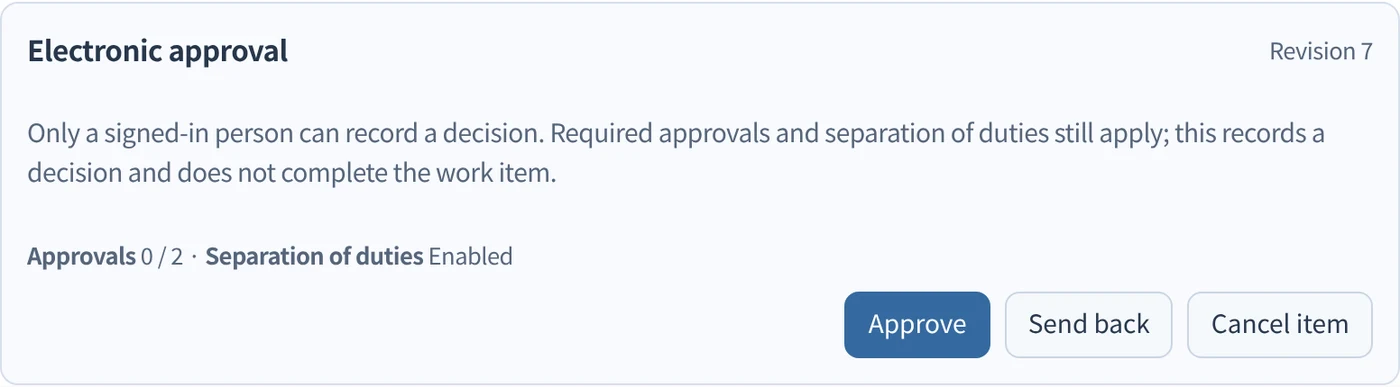
Decisions only people make
Required approvers and separation of duties on every route; agents cannot approve.
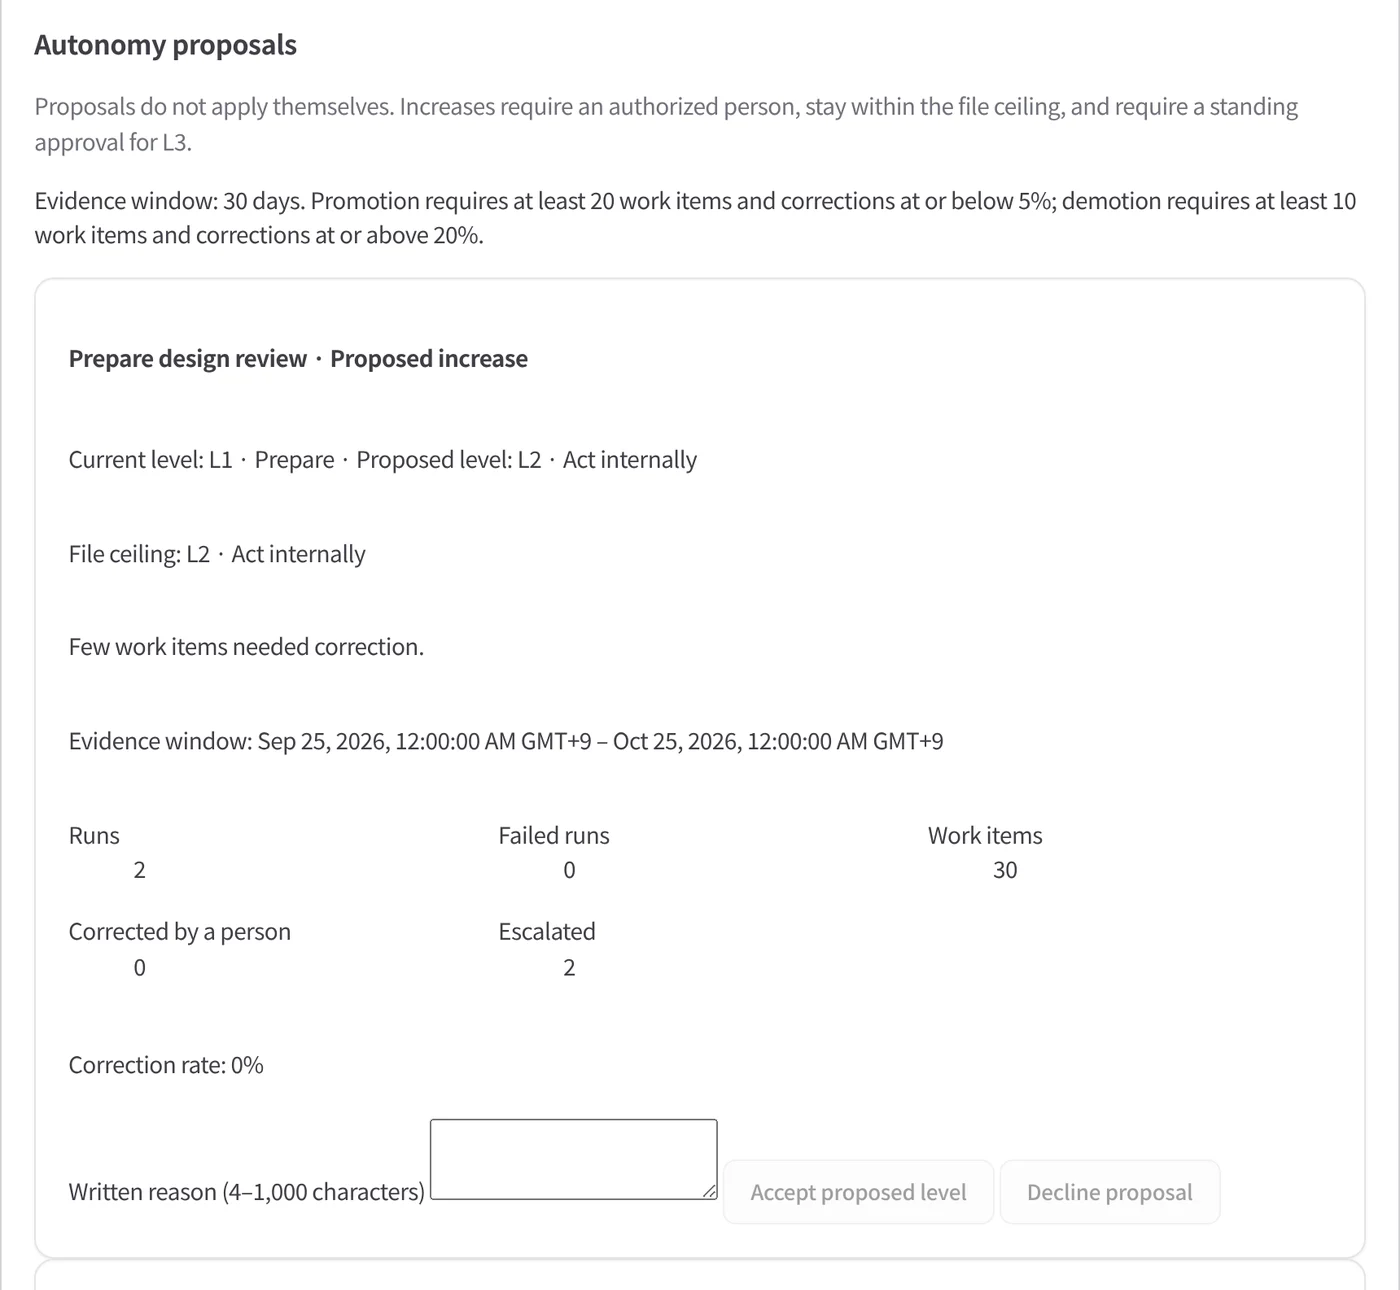
Autonomy under human control
Levels change only by a person's decision on evidence; the watchdog can only lower them.
Evidence for every run
Each run records what was read, what the model proposed and each decision, verifiable offline.