Centre de confiance
Centre de confiance
Ce que Kurahi fait de vos données et de vos systèmes, d’après la documentation du produit. Chaque affirmation ci-dessous renvoie au document dont elle provient ; rien ici ne va au-delà de ces documents.
Dernière revue : 25 octobre 2026, Kurahi 2.2.0. Les documents sources sont en anglais.
Modèle de déploiement
Kurahi est un logiciel auto-hébergé. La passerelle fonctionne sur votre propre machine ou serveur, sous le gestionnaire de services du système d’exploitation ; la configuration d’évaluation ne comporte aucun composant cloud exploité par Kurahi.
Source:Security overview
Vous choisissez où s’exécutent les modèles : sur la même machine, auprès d’un service de modèles hébergé au Japon (le profil par défaut), chez un fournisseur externe, ou dans un environnement isolé du réseau (sous licence distincte).
Aucune télémétrie, mesure d’audience, remontée de plantage ou statistique d’usage n’est envoyée. La passerelle ne contacte ni Kurahi ni son éditeur en cours d’exécution.
Source:Privacy statement · Security overview
Traitement et flux de données
Tout l’état réside dans un seul répertoire que vous contrôlez. Rien n’est écrit ailleurs, hormis les fichiers du programme.
Source:Security overview
Seuls ces flux peuvent quitter la machine : les requêtes vers le fournisseur de modèles que vous configurez, les messages sur les canaux que vous activez, une vérification de mise à jour limitée à la version, une annonce sur le réseau local et le téléchargement de l’installateur. Chacun peut être désactivé.
Source:Privacy statement
Les sessions et transcriptions sont conservées jusqu’à leur suppression, les journaux tournent chaque jour et la chaîne d’audit est conservée en fichiers mensuels. Une seule commande supprime l’ensemble.
Source:Security overview
Les secrets sont stockés dans des fichiers protégés ou dans le coffre de secrets chiffré ; ils ne sont jamais affichés ni acceptés en ligne de commande, et sont masqués dans les journaux.
Source:Security overview
Architecture de sécurité
Politique sous forme de code : une politique signée par passerelle régit outils, fournisseurs, modèles, canaux, chemins et budgets. En mode strict, une politique non signée ou modifiée est refusée, et chaque décision est consignée dans le journal d’audit avec la clause qui l’a déterminée.
Source:Policy as code · Security overview
Approbations et arrêt d’urgence : certaines classes d’outils peuvent exiger une approbation humaine, dans le terminal ou via une messagerie, avec une attente bornée par le délai de la politique. Une seule commande arrête tous les agents.
Réseau : par défaut, la passerelle n’écoute que sur l’interface locale. L’accès à distance est un réglage explicite, et chaque route d’API, hormis celle d’état, exige un identifiant.
Source:Security overview
Identité d’entreprise : les personnes se connectent avec le fournisseur d’identité de l’organisation en OIDC ou SAML 2.0, sont provisionnées par SCIM 2.0 et ont des rôles au sein de départements et d’équipes. Désactivée par défaut et incluse dans toutes les offres, Free compris. Lorsque le SSO est obligatoire, le jeton de la passerelle ne sert plus que d’accès d’urgence (break-glass) journalisé.
Isolation des identifiants : en isolation explicite, un agent ne voit que les profils d’identifiants qui lui sont attribués, et rien n’est copié ni fusionné depuis l’agent principal.
Adaptateurs d’agents externes : un contrat de compatibilité publié indique, pour chaque adaptateur, les restrictions appliquées avant l’exécution de l’agent externe, celles seulement détectées ensuite, et ce qui n’est pas contrôlé.
Source:External agent adapters
Protection du contexte : les données personnelles présentes dans les résultats d’outils sont remplacées par des marqueurs avant que le modèle ne les voie. Limites : les images ne sont pas inspectées et les détecteurs reposent sur des motifs.
Source:Context guard
Instantanés obligatoires : la modification d’un fichier marqué comme protégé est refusée lorsque son instantané de récupération ne peut pas être capturé. Les modifications dans le bac à sable ne sont pas couvertes.
Contrôle d’intégrité au démarrage : les fichiers de politique protégés sont hachés à l’installation et revérifiés à chaque démarrage ; en mode strict, un fichier modifié empêche la passerelle de démarrer.
Source:Integrity and audit
Réception des pièces jointes : les pièces jointes des e-mails sont mises en quarantaine, contrôlées par une politique de fichiers statique et analysées par ClamAV ou Microsoft Defender avant qu’un Project ne les stocke. L’analyse échoue en mode fermé : un délai dépassé, un plantage ou l’absence de verdict ne valent jamais « sain ». Un logiciel malveillant inconnu (zero-day) peut encore échapper à l’analyse.
Package entreprise : les plugins de canaux grand public sont exclus du package entreprise et refusés à l’exécution, avec une entrée d’audit, même si quelqu’un les copie dans l’installation. Une partie du code des canaux grand public reste dans le cœur, inerte : il ne s’exécute que si son plugin de canal l’enregistre.
Contenu non fiable : les pages web, les agents distants et les résultats des connecteurs métier parviennent au modèle entre des marqueurs de contenu non fiable. Ces marqueurs réduisent le risque d’injection de prompt ; ils ne l’empêchent pas. Les messages des utilisateurs des canaux et les résultats MCP ne sont pas balisés.
Source:OWASP Agentic Top 10
Preuves et audit
Chaque tâche peut être exportée sous forme de paquet de preuves signé et chaîné par hachage, qu’un auditeur vérifie hors ligne, sans la passerelle, avec kurahi evidence verify.
Source:Evidence bundles
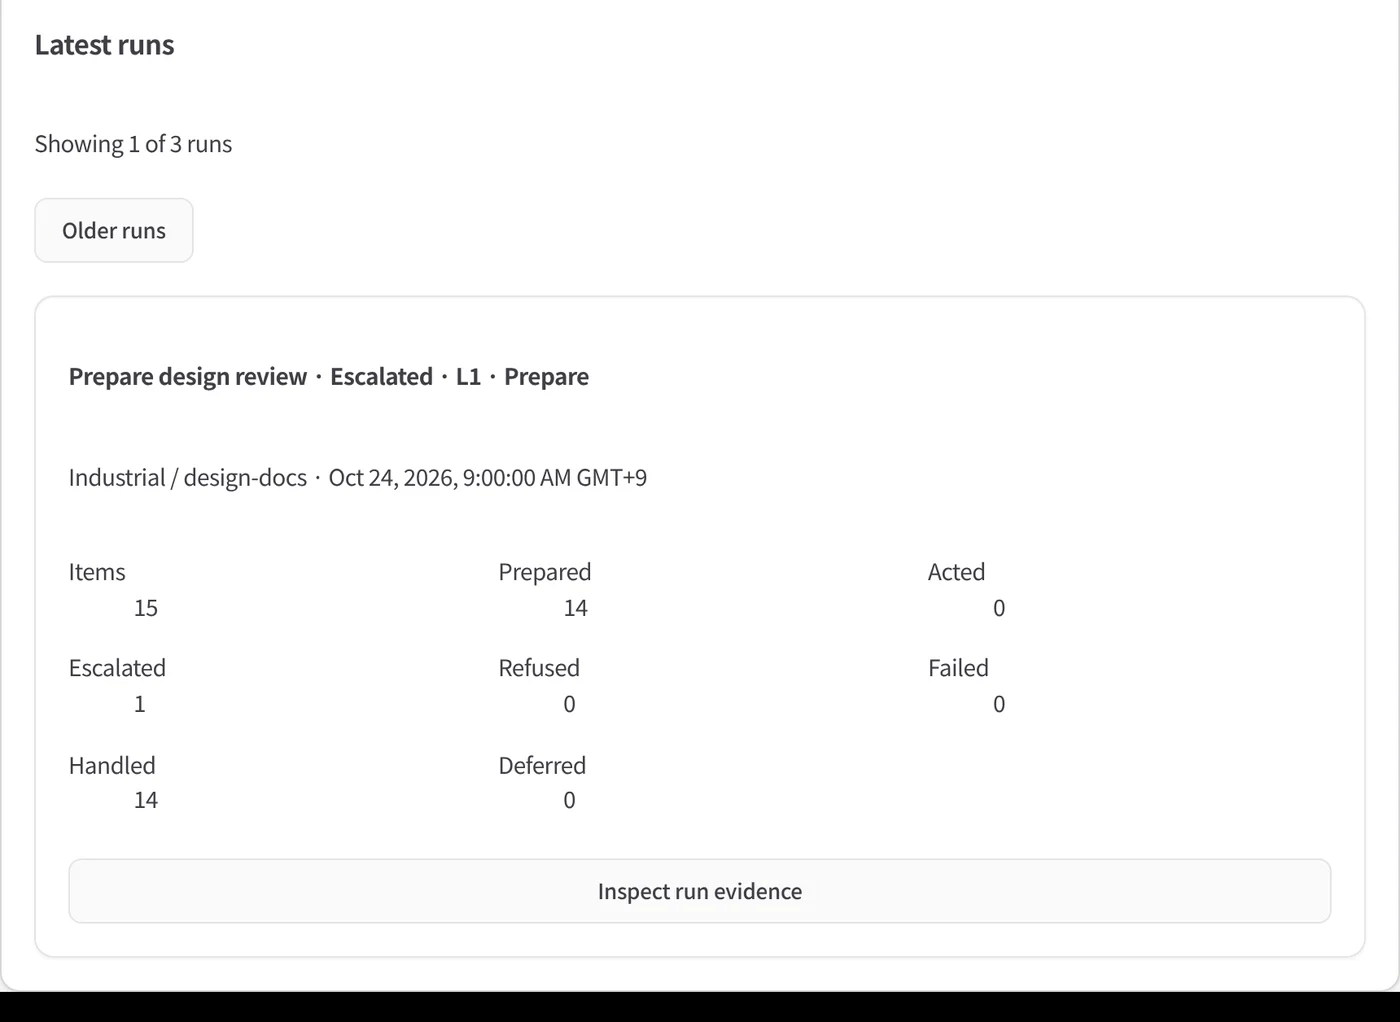
Autopilot : le modèle qui raisonne pour une routine n’a aucun outil. Le moteur n’exécute que ce que permet le niveau d’autonomie de la routine, et agir à l’extérieur exige une approbation permanente donnée par une personne. Chaque exécution produit un dossier de preuves signé ; une preuve signée établit l’intégrité et la provenance de l’enregistrement, pas qu’une décision était juste.
Source:Autopilot
Les authentifications, appairages, actions d’administration et exécutions d’outils sont ajoutés à un journal d’audit chaîné par hachage. Une altération est détectable, mais pas empêchée, sauf si les fichiers sont transférés vers un stockage non réinscriptible.
Source:Security overview
Inventaire IA
kurahi inventory liste chaque agent avec ses modèles, outils, règles de politique, serveurs MCP, canaux et preuves, et l’exporte sous forme de fichier signé ou de tableur. Un inventaire modifié échoue à la vérification.
Source:AI inventory
Détection des rançongiciels
Des fichiers leurres et la détection du chiffrement massif arrêtent tous les agents et consignent l’incident dans le journal d’audit. Il s’agit de détection, non d’une protection complète : les fichiers chiffrés avant l’alerte sont endommagés, la fonction arrête les agents et non le logiciel malveillant, et elle ne conserve aucune copie hors de la machine. Conservez vos sauvegardes.
Source:Ransomware detection (shield) · Capabilities in this release
Intégrité des versions
Les versions ne sont pas encore signées ni notariées.
Source:Capabilities in this release
Chaque version publie SHA256SUMS.txt, et les installateurs refusent un téléchargement qui ne correspond pas. Un SBOM CycloneDX et une attestation de provenance de compilation, vérifiable avec gh attestation verify, accompagnent chaque version. Les dépendances sont figées et la CI exécute un détecteur de secrets.
Source:Security overview · Packaging and releases
Signalement des vulnérabilités
Signalez les vulnérabilités en privé à security@kodasoken.com. Objectifs : accusé de réception sous 3 jours ouvrés, qualification sous 10 jours ouvrés, correctif ou mesure d’atténuation pour les problèmes élevés ou critiques confirmés sous 30 jours, et divulgation coordonnée au plus tard 90 jours après le signalement.
Source:SECURITY.md · Security overview
Certifications
Aucune certification tierce à ce jour. Nous ne détenons ni l’ISO/IEC 27001 ni le SOC 2.
Une auto-évaluation de l’équipe KODA SōKEN au regard de l’OWASP Top 10 for Agentic Applications classe 4 risques comme traités et 6 comme partiellement traités. Ce n’est ni une certification ni un audit tiers.
Source:OWASP Agentic Top 10
Téléchargements
Pour les achats et les revues de sécurité.
- Kurahi Security Overview & Questionnaire Responses v1
Environ 60 questions standard, chaque réponse citant son document source. En anglais et en japonais.
- Licence d’évaluation (en anglais)
Actuellement un projet en attente de revue juridique.
In the product
Controls that show up on the screen
The governance described on this page, as people see it in the Kurahi console, shown with sample data.
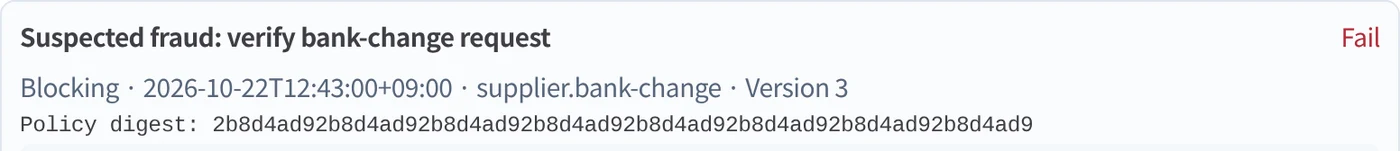
Policy checks that stop
A failed blocking check — here, a suspected bank-change fraud — stops approval and records the policy version that decided it.
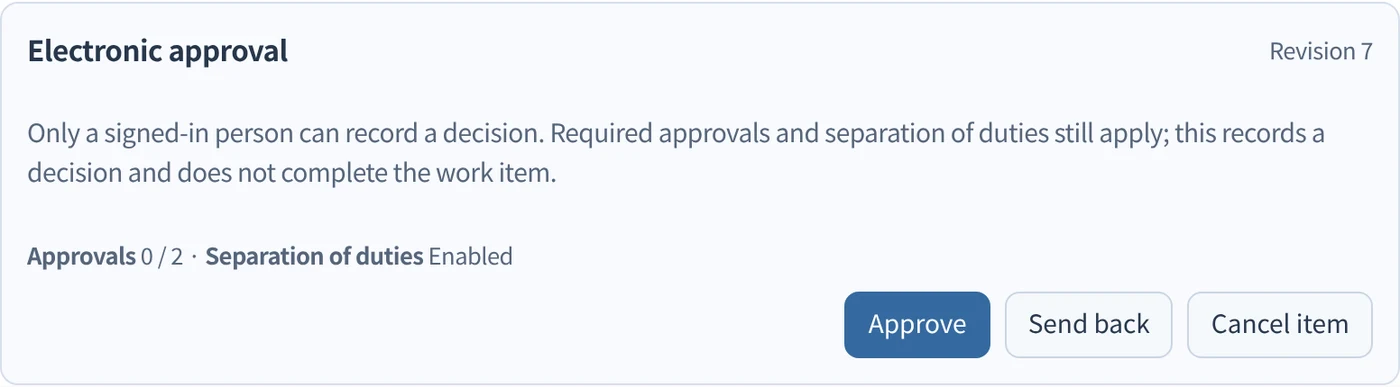
Decisions only people make
Required approvers and separation of duties on every route; agents cannot approve.
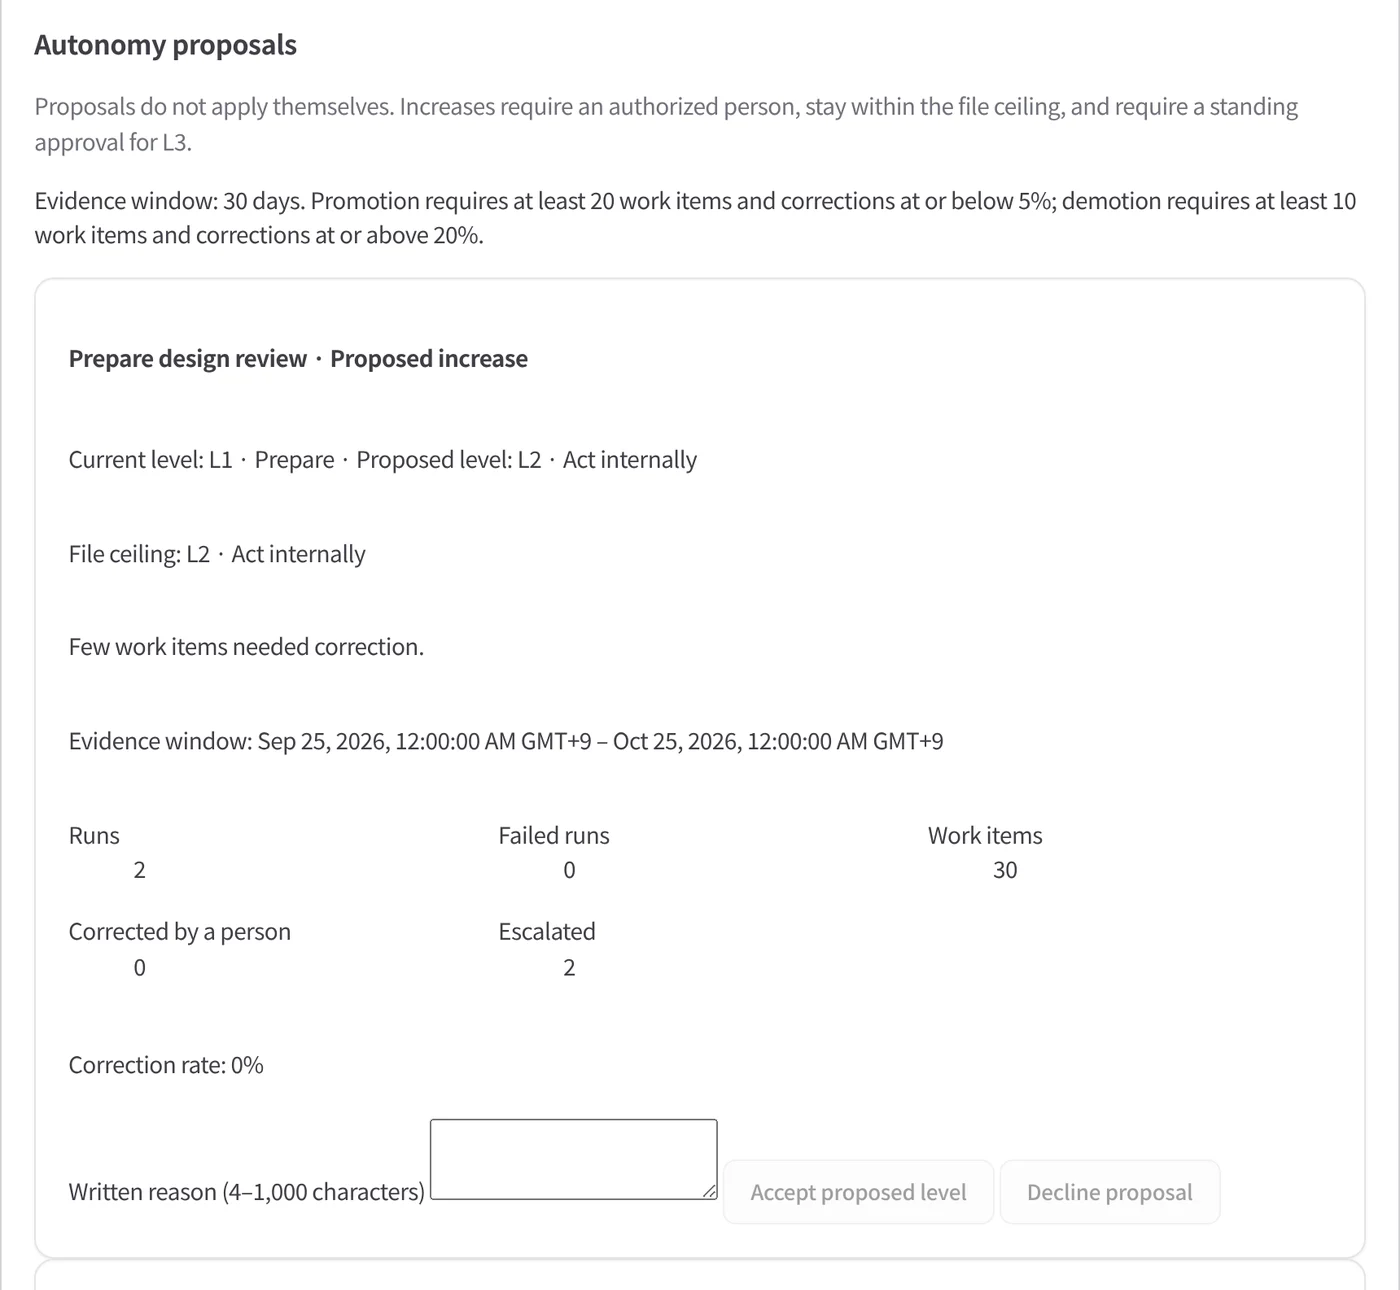
Autonomy under human control
Levels change only by a person's decision on evidence; the watchdog can only lower them.
Evidence for every run
Each run records what was read, what the model proposed and each decision, verifiable offline.