Trung tâm tin cậy
Trung tâm tin cậy
Kurahi xử lý dữ liệu và hệ thống của quý khách như thế nào, theo tài liệu của sản phẩm. Mỗi nội dung dưới đây đều dẫn đến tài liệu gốc; không có nội dung nào vượt ra ngoài các tài liệu đó.
Rà soát lần cuối: 25/10/2026, Kurahi 2.2.0. Tài liệu nguồn bằng tiếng Anh.
Mô hình triển khai
Kurahi là phần mềm tự triển khai (self-hosted). Gateway chạy trên máy hoặc máy chủ của quý khách, dưới trình quản lý dịch vụ của hệ điều hành; cấu hình đánh giá không có thành phần đám mây nào do Kurahi vận hành.
Nguồn:Security overview
Quý khách chọn nơi chạy mô hình: trên cùng máy, với một dịch vụ mô hình có máy chủ đặt tại Nhật Bản (hồ sơ mặc định), với nhà cung cấp bên ngoài, hoặc trong môi trường cách ly mạng (cấp phép riêng).
Không gửi telemetry, phân tích, báo cáo sự cố hay thống kê sử dụng. Gateway không liên hệ với Kurahi hay đơn vị phát triển Kurahi (KODA SōKEN) trong khi chạy.
Nguồn:Privacy statement · Security overview
Xử lý dữ liệu và luồng dữ liệu
Toàn bộ trạng thái nằm trong một thư mục do quý khách kiểm soát. Ngoài các tệp chương trình, không có gì được ghi ở nơi khác.
Nguồn:Security overview
Chỉ những luồng sau có thể rời khỏi máy: yêu cầu mô hình đến nhà cung cấp quý khách cấu hình, tin nhắn trên các kênh quý khách bật, kiểm tra cập nhật chỉ gồm thông tin phiên bản, thông báo trong mạng cục bộ và việc tải trình cài đặt. Mỗi luồng đều có thể tắt.
Nguồn:Privacy statement
Phiên và bản ghi hội thoại được giữ cho đến khi quý khách xóa, nhật ký được luân chuyển hằng ngày, và chuỗi kiểm toán được lưu theo tệp hằng tháng. Một lệnh duy nhất xóa toàn bộ.
Nguồn:Security overview
Thông tin bí mật được lưu trong tệp được bảo vệ hoặc kho bí mật được mã hóa, không bao giờ được hiển thị hay nhận qua dòng lệnh, và được che trong nhật ký.
Nguồn:Security overview
Kiến trúc bảo mật
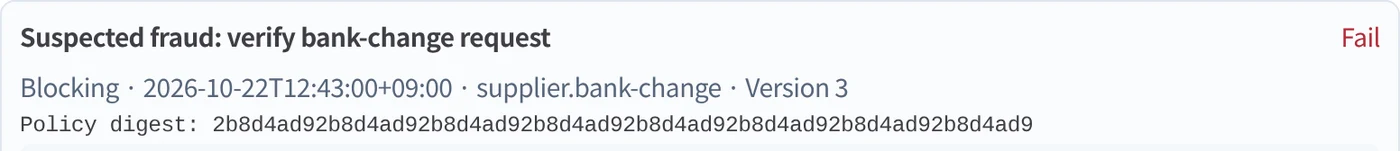
Chính sách dưới dạng mã: mỗi gateway có một chính sách có chữ ký, quản lý công cụ, nhà cung cấp, mô hình, kênh, đường dẫn và ngân sách. Ở chế độ bắt buộc, chính sách chưa ký hoặc bị sửa đổi sẽ bị từ chối, và mọi quyết định đều được ghi vào nhật ký kiểm toán cùng điều khoản đã quyết định.
Nguồn:Policy as code · Security overview
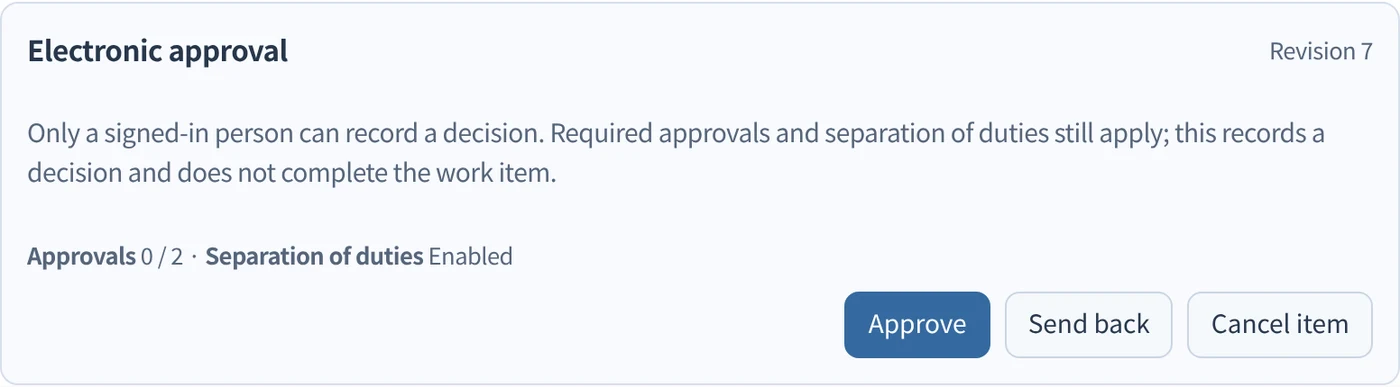
Phê duyệt và dừng khẩn cấp: một số loại công cụ có thể yêu cầu con người phê duyệt, trong terminal hoặc qua kênh nhắn tin, với thời gian chờ không vượt quá giới hạn của chính sách. Một lệnh dừng mọi agent.
Mạng: mặc định gateway chỉ lắng nghe trên loopback. Truy cập từ xa là thiết lập rõ ràng, và mọi tuyến API trừ kiểm tra tình trạng đều yêu cầu thông tin xác thực.
Nguồn:Security overview
Danh tính doanh nghiệp: người dùng đăng nhập bằng nhà cung cấp danh tính của tổ chức qua OIDC hoặc SAML 2.0, được cấp phát bằng SCIM 2.0 và có vai trò trong phòng ban và nhóm. Tắt theo mặc định và có trong mọi gói, kể cả gói Free. Khi bắt buộc SSO, token của gateway chỉ còn dùng được như một lần đăng nhập khẩn cấp (break-glass) có ghi kiểm toán.
Cô lập thông tin xác thực: với chế độ cô lập rõ ràng, mỗi agent chỉ thấy các hồ sơ xác thực được cấp cho nó, và không có gì được sao chép hay gộp từ agent chính.
Bộ điều hợp agent bên ngoài: một hợp đồng tương thích được công bố nêu rõ, với từng bộ điều hợp, hạn chế nào được áp dụng trước khi agent bên ngoài chạy, điều gì chỉ được phát hiện sau đó, và điều gì không được kiểm soát.
Nguồn:External agent adapters
Bảo vệ ngữ cảnh: dữ liệu cá nhân trong kết quả công cụ được thay bằng ký hiệu giữ chỗ trước khi mô hình nhìn thấy. Giới hạn: không kiểm tra hình ảnh, và cơ chế phát hiện dựa trên mẫu.
Nguồn:Context guard
Snapshot bắt buộc: việc chỉnh sửa một tệp được đánh dấu là cần bảo vệ sẽ bị từ chối khi không thể tạo snapshot khôi phục. Chỉnh sửa trong sandbox không thuộc phạm vi này.
Kiểm tra toàn vẹn khi khởi động: các tệp chính sách được bảo vệ được băm khi cài đặt và kiểm tra lại mỗi lần khởi động; ở chế độ bắt buộc, tệp bị thay đổi sẽ khiến gateway không khởi động.
Nguồn:Integrity and audit
Tiếp nhận tệp đính kèm: tệp đính kèm email được cách ly, kiểm tra bằng chính sách tệp tĩnh và quét bằng ClamAV hoặc Microsoft Defender trước khi một Project lưu lại. Việc quét thất bại theo hướng đóng: hết thời gian, sự cố hoặc không có kết luận đều không bao giờ được coi là sạch. Mã độc chưa biết (zero-day) vẫn có thể lọt qua trình quét.
Gói enterprise: các plugin kênh tiêu dùng bị loại khỏi gói enterprise và bị từ chối khi chạy, có ghi nhật ký kiểm toán, kể cả khi ai đó sao chép chúng vào. Một phần mã kênh tiêu dùng vẫn còn trong lõi nhưng ở trạng thái không hoạt động: nó chỉ chạy khi plugin kênh tương ứng đăng ký.
Nội dung không tin cậy: trang web, tác tử từ xa và kết quả của các connector nghiệp vụ được đưa đến mô hình bên trong các dấu đánh dấu nội dung không tin cậy. Các dấu này làm giảm rủi ro chèn lệnh (prompt injection) nhưng không ngăn chặn được hoàn toàn. Tin nhắn của người dùng kênh và kết quả MCP không được bao bọc.
Nguồn:OWASP Agentic Top 10
Bằng chứng và kiểm toán
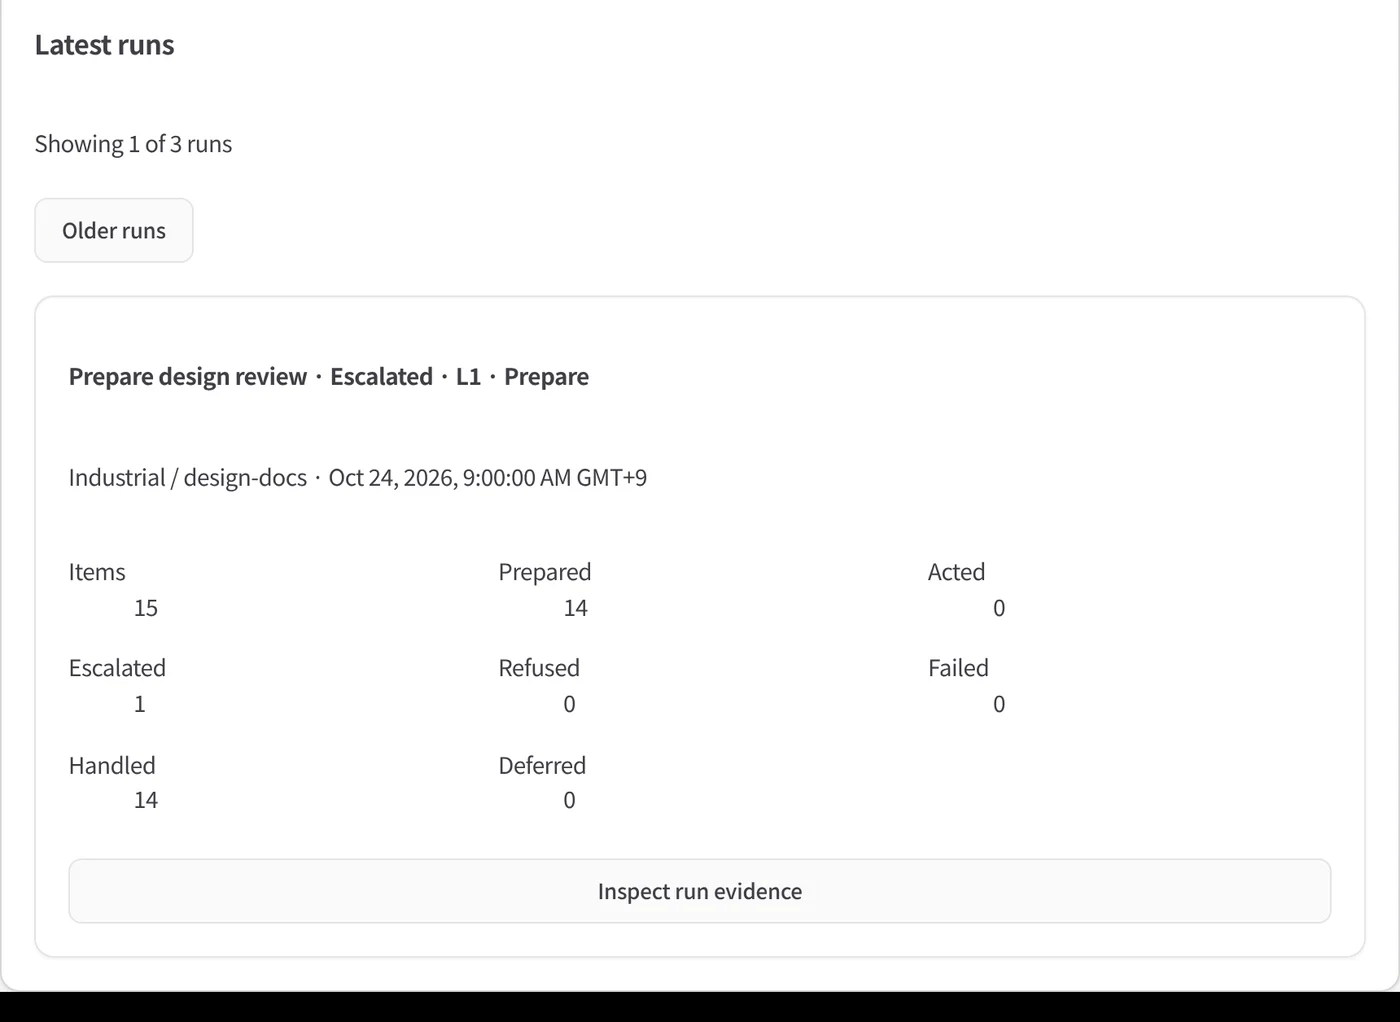
Mọi tác vụ đều có thể xuất thành gói bằng chứng có chữ ký, liên kết bằng chuỗi băm, mà kiểm toán viên kiểm chứng ngoại tuyến, không cần gateway, bằng lệnh kurahi evidence verify.
Nguồn:Evidence bundles
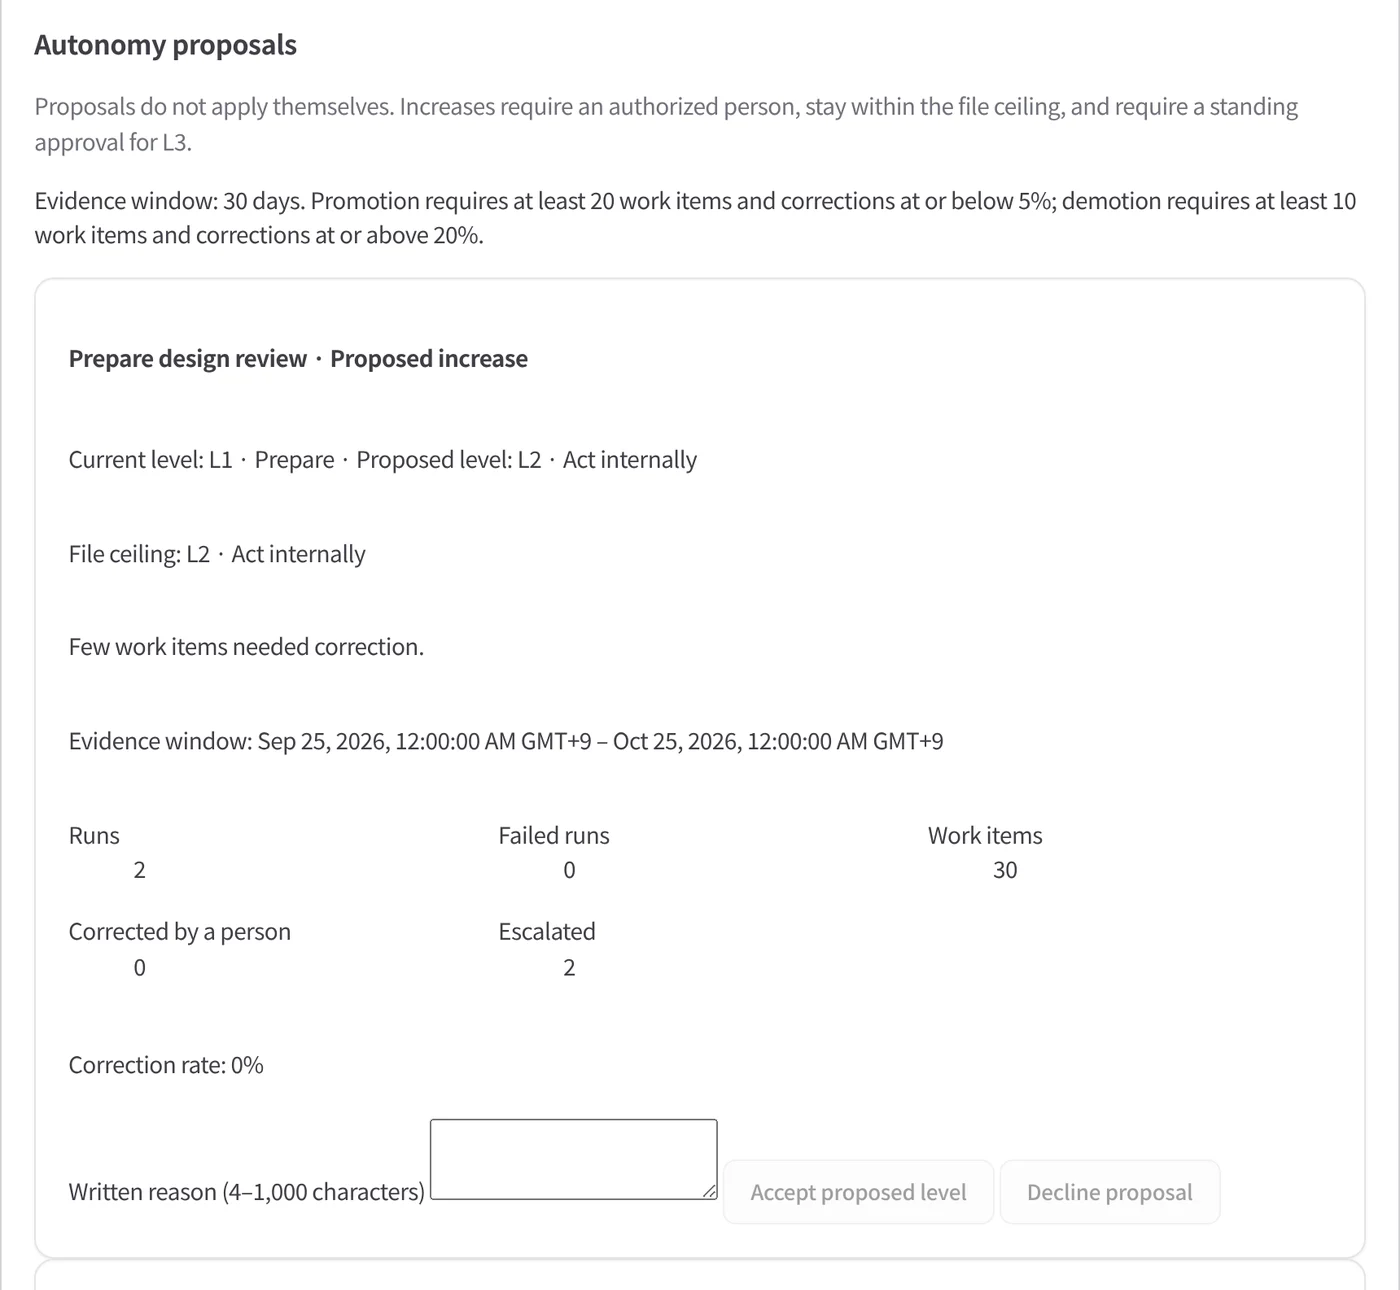
Autopilot: mô hình suy luận cho một quy trình không có công cụ nào. Bộ máy chỉ thực thi những gì mức tự chủ của quy trình cho phép, và hành động ra bên ngoài cần một phê duyệt thường trực do con người cấp. Mỗi lần chạy ghi một gói bằng chứng có chữ ký; bằng chứng có chữ ký xác lập tính toàn vẹn và nguồn gốc của bản ghi, không chứng minh một quyết định là đúng.
Nguồn:Autopilot
Xác thực, ghép nối, thao tác quản trị và việc thực thi công cụ được ghi nối tiếp vào nhật ký kiểm toán liên kết bằng chuỗi băm. Việc sửa đổi trái phép có thể được phát hiện nhưng không được ngăn chặn, trừ khi các tệp được chuyển sang kho lưu trữ chỉ ghi một lần.
Nguồn:Security overview
Danh mục AI
kurahi inventory liệt kê mọi agent cùng mô hình, công cụ, quy tắc chính sách, máy chủ MCP, kênh và bằng chứng, và xuất ra tệp có chữ ký hoặc bảng tính. Danh mục bị chỉnh sửa sẽ không vượt qua bước kiểm chứng.
Nguồn:AI inventory
Phát hiện mã độc tống tiền
Tệp mồi nhử và cơ chế phát hiện mã hóa hàng loạt sẽ dừng mọi agent và ghi sự cố vào nhật ký kiểm toán. Đây là phát hiện, không phải bảo vệ toàn diện: các tệp bị mã hóa trước khi có tín hiệu sẽ bị hỏng, tính năng này dừng agent chứ không dừng mã độc, và không lưu bản sao bên ngoài máy. Quý khách vẫn cần duy trì bản sao lưu.
Nguồn:Ransomware detection (shield) · Capabilities in this release
Tính toàn vẹn của bản dựng
Các bản dựng chưa được ký số (code signing) và chưa được Apple notarize.
Mỗi phiên bản đều công bố SHA256SUMS.txt, và trình cài đặt từ chối tệp tải xuống không khớp. Mỗi phiên bản cũng công bố SBOM theo chuẩn CycloneDX và chứng thực nguồn gốc bản dựng, kiểm chứng được bằng gh attestation verify. Các phụ thuộc được cố định phiên bản, và CI chạy công cụ quét thông tin bí mật.
Báo cáo lỗ hổng
Vui lòng báo cáo lỗ hổng một cách riêng tư đến security@kodasoken.com. Mục tiêu: xác nhận đã nhận trong 3 ngày làm việc, phân loại trong 10 ngày làm việc, khắc phục hoặc giảm thiểu các vấn đề mức cao hoặc nghiêm trọng đã xác nhận trong 30 ngày, và công bố phối hợp tối đa 90 ngày sau khi nhận báo cáo.
Nguồn:SECURITY.md · Security overview
Chứng nhận
Chưa có chứng nhận của bên thứ ba. Chúng tôi chưa có chứng nhận ISO/IEC 27001 hoặc báo cáo SOC 2.
Bản tự đánh giá của đội ngũ KODA SōKEN theo OWASP Top 10 for Agentic Applications xếp 4 rủi ro là đã xử lý và 6 rủi ro là xử lý một phần. Đây không phải chứng nhận hay kiểm toán của bên thứ ba.
Nguồn:OWASP Agentic Top 10
Tài liệu tải xuống
Dành cho quy trình mua sắm và rà soát bảo mật.
- Kurahi Security Overview & Questionnaire Responses v1
Khoảng 60 câu hỏi tiêu chuẩn, mỗi câu trả lời đều dẫn nguồn tài liệu. Bằng tiếng Anh và tiếng Nhật.
- Giấy phép đánh giá (tiếng Anh)
Hiện là bản dự thảo đang chờ rà soát pháp lý.
In the product
Controls that show up on the screen
The governance described on this page, as people see it in the Kurahi console, shown with sample data.
Policy checks that stop
A failed blocking check — here, a suspected bank-change fraud — stops approval and records the policy version that decided it.
Decisions only people make
Required approvers and separation of duties on every route; agents cannot approve.
Autonomy under human control
Levels change only by a person's decision on evidence; the watchdog can only lower them.
Evidence for every run
Each run records what was read, what the model proposed and each decision, verifiable offline.