Trust Center
Trust Center
Cosa fa Kurahi con i vostri dati e sistemi, sulla base della documentazione del prodotto. Ogni affermazione qui sotto rimanda al documento di origine; nulla in questa pagina va oltre tali documenti.
Ultima revisione: 25 ottobre 2026, Kurahi 2.2.0. I documenti di origine sono in inglese.
Modello di installazione
Kurahi è un software self-hosted. Il gateway gira sulla vostra macchina o sul vostro server, sotto il gestore dei servizi del sistema operativo; nella configurazione di valutazione non esiste alcun componente cloud gestito da Kurahi.
Fonte:Security overview
Siete voi a scegliere dove girano i modelli: sulla stessa macchina, su un servizio di modelli ospitato in Giappone (il profilo predefinito), presso un provider esterno o in un ambiente isolato dalla rete (con licenza separata).
Non vengono inviati telemetria, analytics, report sui crash né statistiche di utilizzo. Durante l’esecuzione il gateway non contatta Kurahi né il suo fornitore.
Fonte:Privacy statement · Security overview
Gestione e flusso dei dati
Tutto lo stato risiede in un’unica directory sotto il vostro controllo. Nulla viene scritto altrove, a parte i file del programma.
Fonte:Security overview
Solo questi flussi possono lasciare la macchina: le richieste al provider di modelli che configurate, i messaggi sui canali che attivate, un controllo degli aggiornamenti con la sola versione, un annuncio sulla rete locale e il download del programma di installazione. Ognuno può essere disattivato.
Fonte:Privacy statement
Sessioni e trascrizioni restano conservate finché non le eliminate, i log ruotano ogni giorno e la catena di audit è conservata in file mensili. Un solo comando rimuove tutto.
Fonte:Security overview
I segreti risiedono in file protetti o nel vault cifrato, non vengono mai mostrati né accettati dalla riga di comando e sono oscurati nei log.
Fonte:Security overview
Architettura di sicurezza
Policy as code: una policy firmata per ciascun gateway governa strumenti, provider, modelli, canali, percorsi e budget. In modalità di blocco, una policy non firmata o modificata viene rifiutata e ogni decisione finisce nel log di audit con la clausola che l’ha determinata.
Fonte:Policy as code · Security overview
Approvazioni e arresto di emergenza: alcune classi di strumenti possono richiedere l’approvazione di una persona, dal terminale o tramite un canale di messaggistica, con un’attesa limitata dal tempo definito nella policy. Un solo comando ferma tutti gli agenti.
Rete: per impostazione predefinita il gateway è in ascolto solo sul loopback. L’accesso remoto è una configurazione esplicita e ogni rotta dell’API, tranne quella di health check, richiede una credenziale.
Fonte:Security overview
Identità aziendale: le persone accedono con l’identity provider dell’organizzazione tramite OIDC o SAML 2.0, vengono provisionate con SCIM 2.0 e hanno ruoli all’interno di reparti e team. Disattivata per impostazione predefinita e inclusa in tutti i piani, compreso Free. Quando l’SSO è obbligatorio, il token del gateway funziona solo come accesso di emergenza (break-glass) sottoposto ad audit.
Isolamento delle credenziali: con l’isolamento esplicito, ogni agente vede solo i profili di credenziali che gli sono stati concessi e nulla viene copiato o unito a partire dall’agente principale.
Adattatori per agenti esterni: un contratto di compatibilità pubblicato indica, per ciascun adattatore, quali vincoli vengono applicati prima che l’agente esterno venga eseguito, quali vengono solo rilevati dopo e quali non sono controllati.
Fonte:External agent adapters
Protezione del contesto: i dati personali nei risultati degli strumenti vengono sostituiti da segnaposto prima che il modello li veda. Limiti: le immagini non vengono ispezionate e i rilevatori si basano su pattern.
Fonte:Context guard
Snapshot obbligatori: la modifica di un file contrassegnato come protetto viene rifiutata quando non è possibile acquisire lo snapshot di ripristino. Le modifiche all’interno della sandbox non sono coperte.
Verifica di integrità all’avvio: dei file di policy protetti viene calcolato l’hash all’installazione e viene verificato a ogni avvio; in modalità di blocco, un file modificato impedisce l’avvio del gateway.
Fonte:Integrity and audit
Ingresso degli allegati: gli allegati e-mail vengono messi in quarantena, sottoposti a una policy statica sui file e analizzati con ClamAV o Microsoft Defender prima che un Project li archivi. L’analisi fallisce in modo chiuso: timeout, errore o assenza di verdetto non contano mai come file pulito. Un malware sconosciuto (zero-day) può comunque sfuggire a un antivirus.
Pacchetto enterprise: i plugin dei canali consumer sono esclusi dal pacchetto enterprise e vengono rifiutati in fase di esecuzione, con registrazione nel log di audit, anche se qualcuno li copia nell’installazione. Una parte del codice dei canali consumer rimane nel core, inerte: viene eseguita solo quando il plugin del canale la registra.
Contenuti non attendibili: pagine web, agenti remoti e risultati dei connettori aziendali arrivano al modello racchiusi in marcatori di contenuto non attendibile. I marcatori riducono il rischio di prompt injection; non lo impediscono. I messaggi degli utenti dei canali e i risultati MCP non sono marcati.
Fonte:OWASP Agentic Top 10
Evidenze e audit
Ogni attività può essere esportata come pacchetto di evidenze firmato e concatenato tramite hash, che un auditor verifica offline, senza il gateway, con kurahi evidence verify.
Fonte:Evidence bundles
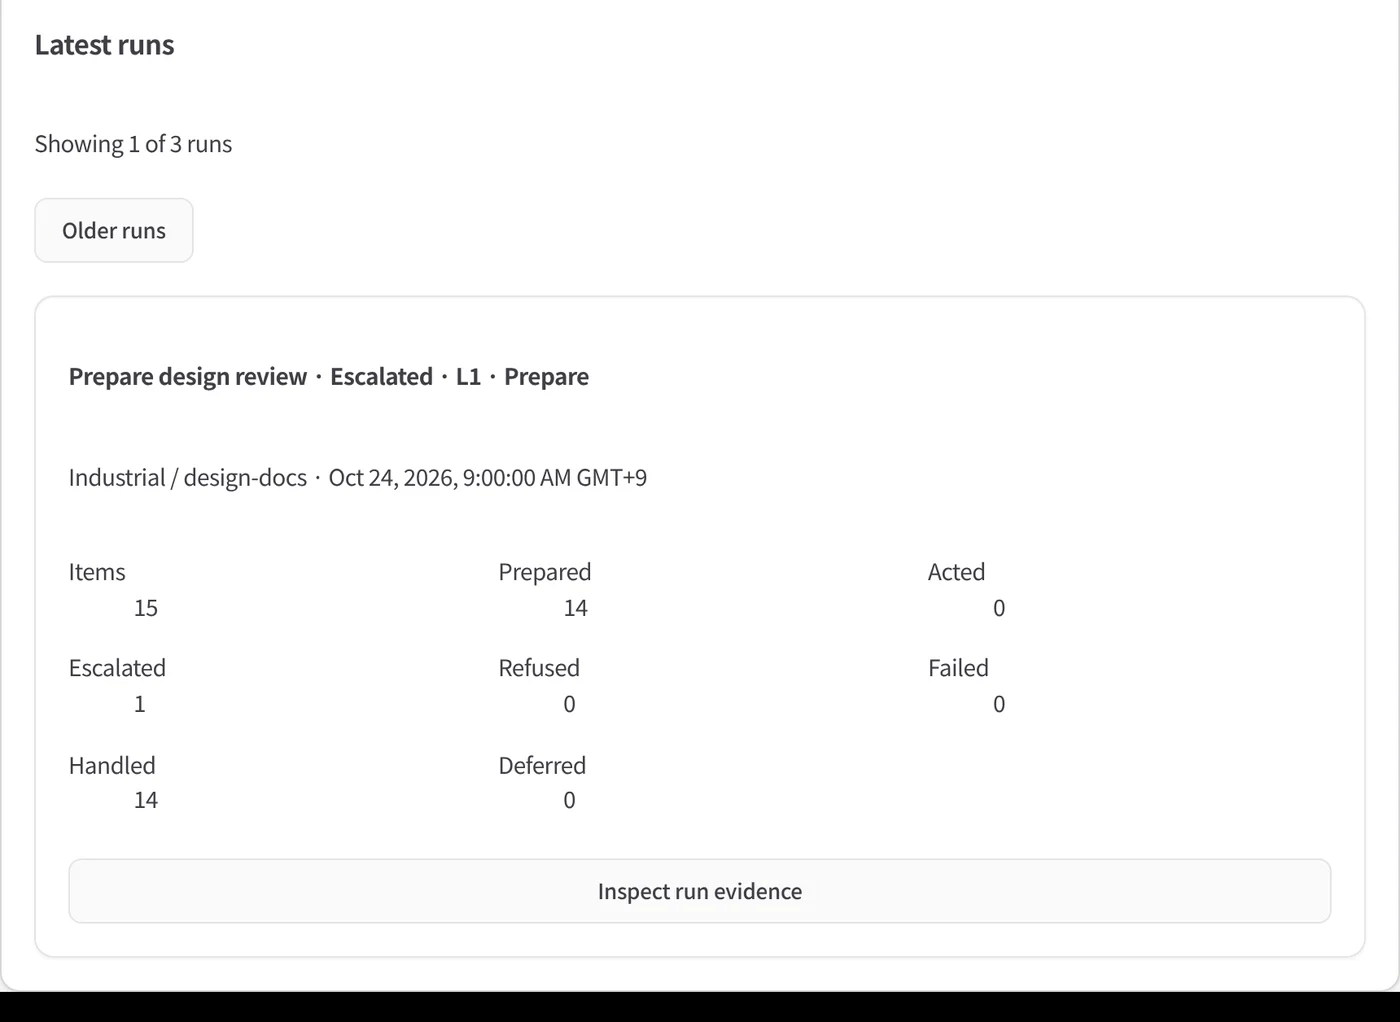
Autopilot: il modello che ragiona per una routine non dispone di strumenti. Il motore esegue solo ciò che il livello di autonomia della routine consente, e agire verso l’esterno richiede un’approvazione permanente concessa da una persona. Ogni esecuzione registra un pacchetto di evidenze firmato; l’evidenza firmata attesta l’integrità e la provenienza del registro, non che una decisione fosse corretta.
Fonte:Autopilot
Autenticazioni, abbinamenti, azioni amministrative ed esecuzioni di strumenti vengono aggiunti a un log di audit concatenato tramite hash. Le manomissioni sono rilevabili ma non impedibili, a meno che i file non vengano inviati a un archivio a scrittura singola.
Fonte:Security overview
Inventario IA
kurahi inventory elenca ogni agente con i suoi modelli, strumenti, regole di policy, server MCP, canali ed evidenze, e lo esporta come file firmato o foglio di calcolo. Un inventario modificato non supera la verifica.
Fonte:AI inventory
Rilevamento ransomware
File esca e rilevamento della cifratura di massa fermano tutti gli agenti e registrano l’incidente nel log di audit. Si tratta di rilevamento, non di protezione completa: i file cifrati prima dell’allarme restano danneggiati, la funzione ferma gli agenti e non il malware e non conserva copie al di fuori della macchina. Mantenete i vostri backup.
Fonte:Ransomware detection (shield) · Capabilities in this release
Integrità delle release
Le release non dispongono ancora di firma del codice né di notarizzazione.
Ogni release pubblica SHA256SUMS.txt e i programmi di installazione rifiutano un download che non vi corrisponda. Un SBOM CycloneDX e un’attestazione di provenienza della build, verificabile con gh attestation verify, vengono pubblicati con ogni release. Le dipendenze sono bloccate a versioni fisse e la CI esegue uno scanner di segreti.
Segnalazione delle vulnerabilità
Segnalate le vulnerabilità in via riservata a security@kodasoken.com. Obiettivi: conferma di ricezione entro 3 giorni lavorativi, valutazione entro 10 giorni lavorativi, correzione o mitigazione dei problemi alti o critici confermati entro 30 giorni e divulgazione coordinata entro 90 giorni dalla segnalazione.
Fonte:SECURITY.md · Security overview
Certificazioni
Non esiste ancora alcuna certificazione di terze parti. Non disponiamo di ISO/IEC 27001 né di SOC 2.
Un’autovalutazione del team KODA SōKEN rispetto all’OWASP Top 10 for Agentic Applications classifica 4 rischi come trattati e 6 come parzialmente trattati. Non è una certificazione né un audit di terze parti.
Fonte:OWASP Agentic Top 10
Download
Per i processi di acquisto e le revisioni di sicurezza.
- Kurahi Security Overview & Questionnaire Responses v1
Circa 60 domande standard, ciascuna risposta con il relativo documento di origine. In inglese e giapponese.
- Licenza di valutazione (in inglese)
Attualmente una bozza in attesa di revisione legale.
In the product
Controls that show up on the screen
The governance described on this page, as people see it in the Kurahi console, shown with sample data.
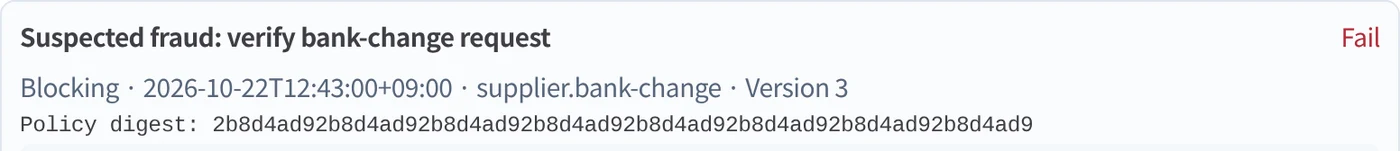
Policy checks that stop
A failed blocking check — here, a suspected bank-change fraud — stops approval and records the policy version that decided it.
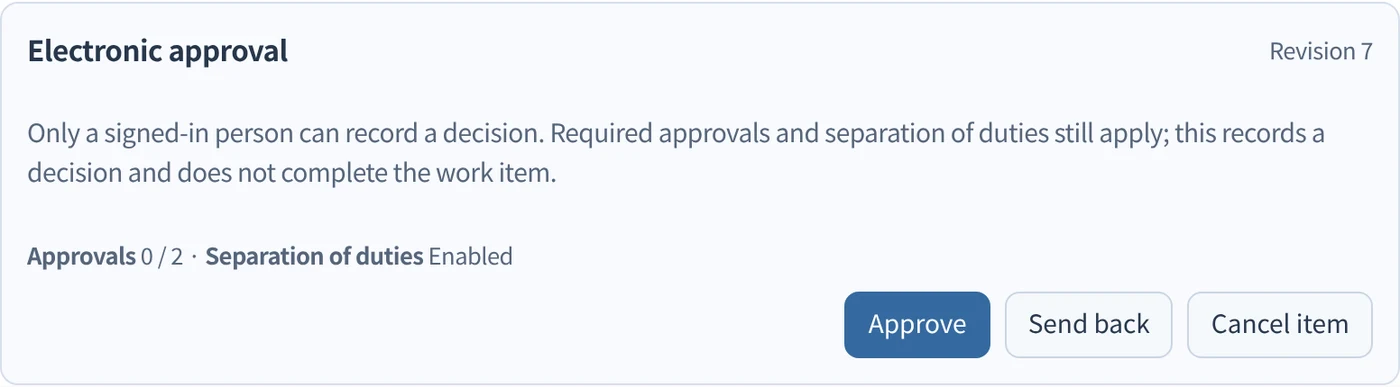
Decisions only people make
Required approvers and separation of duties on every route; agents cannot approve.
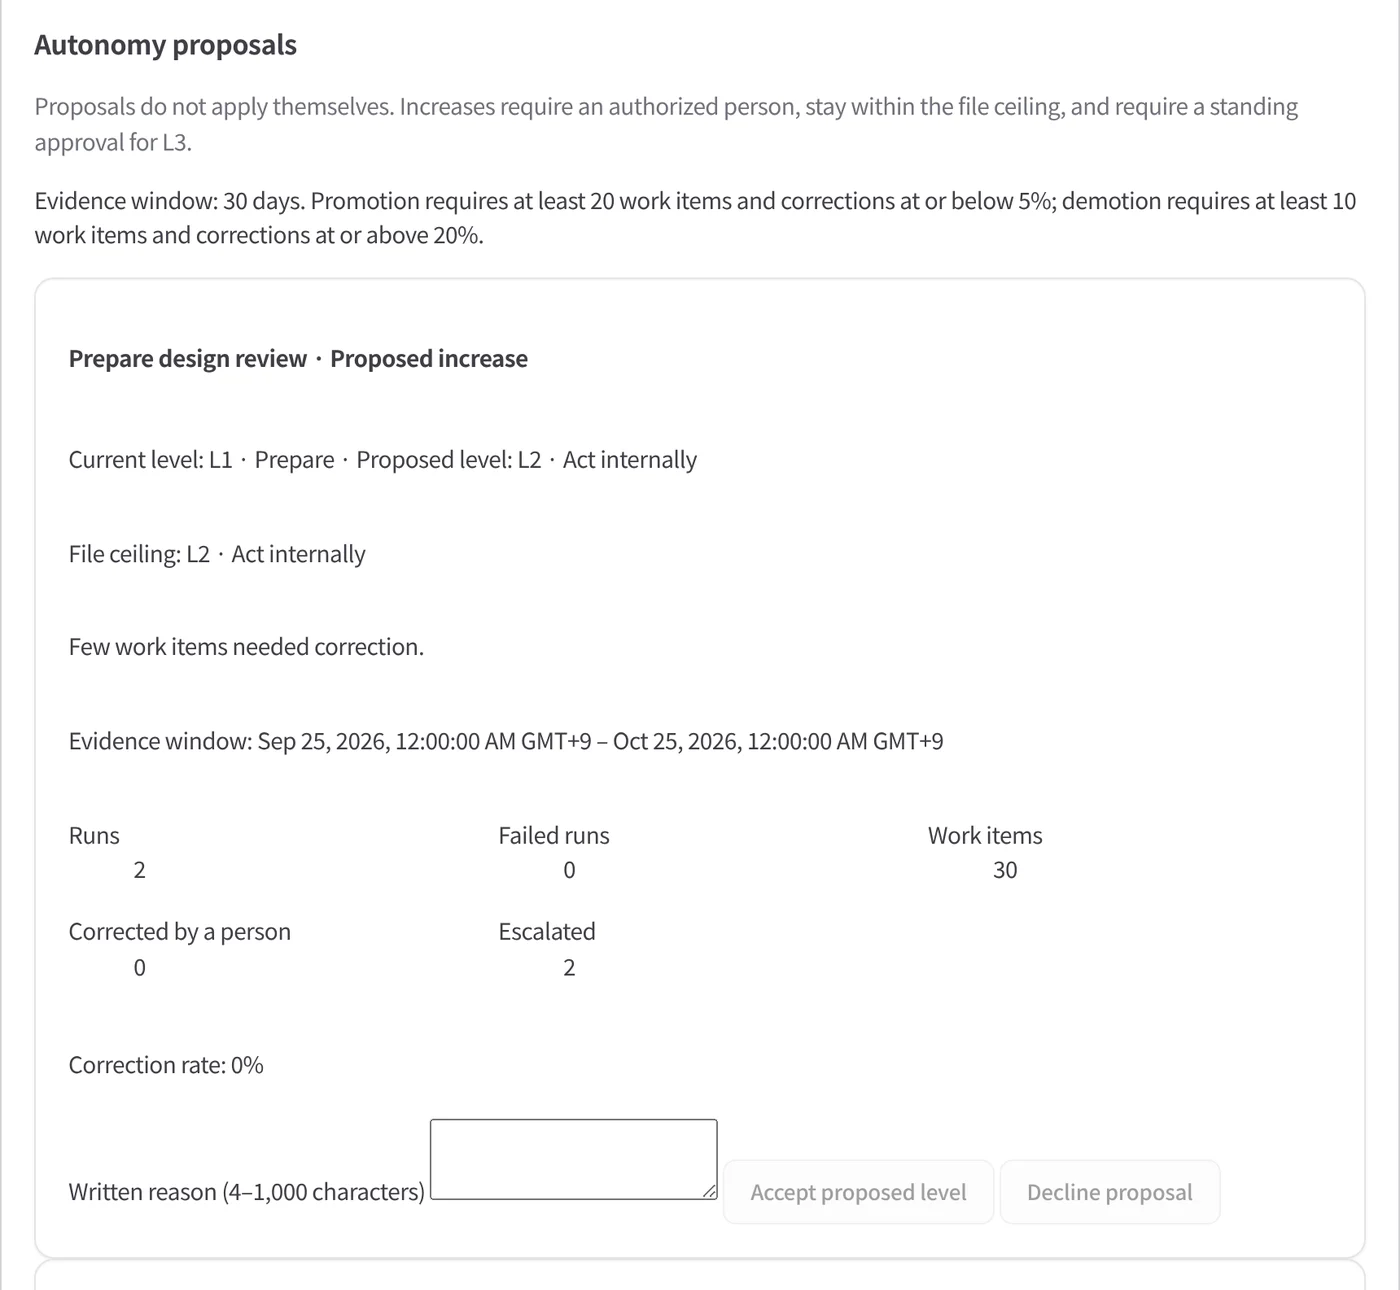
Autonomy under human control
Levels change only by a person's decision on evidence; the watchdog can only lower them.
Evidence for every run
Each run records what was read, what the model proposed and each decision, verifiable offline.