Pusat Kepercayaan
Pusat Kepercayaan
Perkara yang dilakukan oleh Kurahi terhadap data dan sistem anda, berdasarkan dokumentasi produk. Setiap kenyataan di bawah dipautkan kepada dokumen sumbernya; tiada apa-apa di sini yang melangkaui dokumen tersebut.
Kali terakhir disemak: 25 Oktober 2026, Kurahi 2.2.0. Dokumen sumber dalam bahasa Inggeris.
Model pelaksanaan
Kurahi ialah perisian yang dihoskan sendiri. Gateway berjalan pada mesin atau pelayan anda sendiri, di bawah pengurus perkhidmatan sistem pengendalian; konfigurasi penilaian tidak mempunyai komponen awan yang dikendalikan oleh Kurahi.
Sumber:Security overview
Anda memilih tempat model berjalan: pada mesin yang sama, dengan perkhidmatan model yang dihoskan di Jepun (profil lalai), dengan pembekal luaran, atau dalam persekitaran terasing daripada rangkaian (dilesenkan secara berasingan).
Tiada telemetri, analitik, laporan ranap atau statistik penggunaan yang dihantar. Gateway tidak menghubungi Kurahi atau vendornya semasa berjalan.
Sumber:Privacy statement · Security overview
Pengendalian dan aliran data
Semua keadaan disimpan dalam satu direktori di bawah kawalan anda. Selain fail program, tiada apa-apa yang ditulis di tempat lain.
Sumber:Security overview
Hanya aliran berikut boleh keluar daripada mesin: permintaan model kepada pembekal yang anda konfigurasikan, mesej pada saluran yang anda dayakan, semakan kemas kini yang mengandungi versi sahaja, pengumuman dalam rangkaian setempat dan muat turun pemasang. Setiap satu boleh dimatikan.
Sumber:Privacy statement
Sesi dan transkrip disimpan sehingga anda memadamkannya, log diputar setiap hari, dan rantai audit disimpan dalam fail bulanan. Satu arahan memadamkan semuanya.
Sumber:Security overview
Rahsia disimpan dalam fail yang dilindungi atau storan rahsia yang disulitkan, tidak pernah dipaparkan atau diterima melalui baris arahan, dan disembunyikan dalam log.
Sumber:Security overview
Seni bina keselamatan
Dasar sebagai kod: satu dasar bertandatangan bagi setiap gateway mengawal alat, pembekal, model, saluran, laluan dan belanjawan. Dalam mod penguatkuasaan, dasar yang tidak ditandatangani atau diubah akan ditolak, dan setiap keputusan direkodkan dalam log audit bersama klausa yang menentukannya.
Sumber:Policy as code · Security overview
Kelulusan dan henti kecemasan: kelas alat tertentu boleh mewajibkan kelulusan manusia, di terminal atau melalui saluran pemesejan, dengan masa menunggu yang dihadkan oleh had masa dasar. Satu arahan menghentikan semua ejen.
Rangkaian: secara lalai, gateway hanya mendengar pada loopback. Akses jarak jauh ialah tetapan eksplisit, dan setiap laluan API kecuali semakan kesihatan memerlukan kelayakan.
Sumber:Security overview
Identiti perusahaan: orang log masuk dengan pembekal identiti organisasi melalui OIDC atau SAML 2.0, diperuntukkan dengan SCIM 2.0, dan memegang peranan dalam jabatan dan pasukan. Dimatikan secara lalai dan termasuk dalam setiap pelan, termasuk Free. Apabila SSO diwajibkan, token gateway hanya berfungsi sebagai log masuk kecemasan (break-glass) yang diaudit.
Pengasingan kelayakan: dengan pengasingan eksplisit, setiap ejen hanya melihat profil kelayakan yang diberikan kepadanya, dan tiada apa-apa disalin atau digabungkan daripada ejen utama.
Penyesuai ejen luaran: kontrak keserasian yang diterbitkan menyatakan, bagi setiap penyesuai, sekatan yang dikuatkuasakan sebelum ejen luaran berjalan, perkara yang hanya dikesan selepas itu, dan perkara yang tidak dikawal.
Sumber:External agent adapters
Perlindungan konteks: data peribadi dalam hasil alat digantikan dengan pemegang tempat sebelum dilihat oleh model. Had: imej tidak diperiksa, dan pengesanan berasaskan corak.
Sumber:Context guard
Syot kilat wajib: suntingan pada fail yang ditandakan sebagai dilindungi akan ditolak apabila syot kilat pemulihannya tidak dapat diambil. Suntingan dalam sandbox tidak termasuk.
Semakan integriti semasa permulaan: fail dasar yang dilindungi dicincang semasa pemasangan dan disemak semula setiap kali dimulakan; dalam mod penguatkuasaan, fail yang berubah menyebabkan gateway tidak dapat dimulakan.
Sumber:Integrity and audit
Penerimaan lampiran: lampiran e-mel dikuarantin, diperiksa dengan dasar fail statik dan diimbas dengan ClamAV atau Microsoft Defender sebelum Project menyimpannya. Imbasan gagal secara tertutup: tamat masa, ranap atau ketiadaan keputusan tidak sekali-kali dianggap bersih. Perisian hasad yang tidak diketahui (zero-day) masih boleh melepasi pengimbas.
Pakej enterprise: pemalam saluran pengguna tidak dimasukkan dalam pakej enterprise dan ditolak semasa masa jalan, dengan entri audit, walaupun seseorang menyalinnya ke dalam pemasangan. Sebahagian kod saluran pengguna kekal dalam teras, tidak aktif: ia hanya berjalan apabila pemalam salurannya mendaftarkannya.
Kandungan tidak dipercayai: halaman web, ejen jauh dan hasil penyambung perniagaan sampai kepada model di dalam penanda kandungan tidak dipercayai. Penanda ini mengurangkan risiko suntikan prompt; ia tidak menghalangnya. Mesej pengguna saluran dan hasil MCP tidak dibalut.
Sumber:OWASP Agentic Top 10
Bukti dan audit
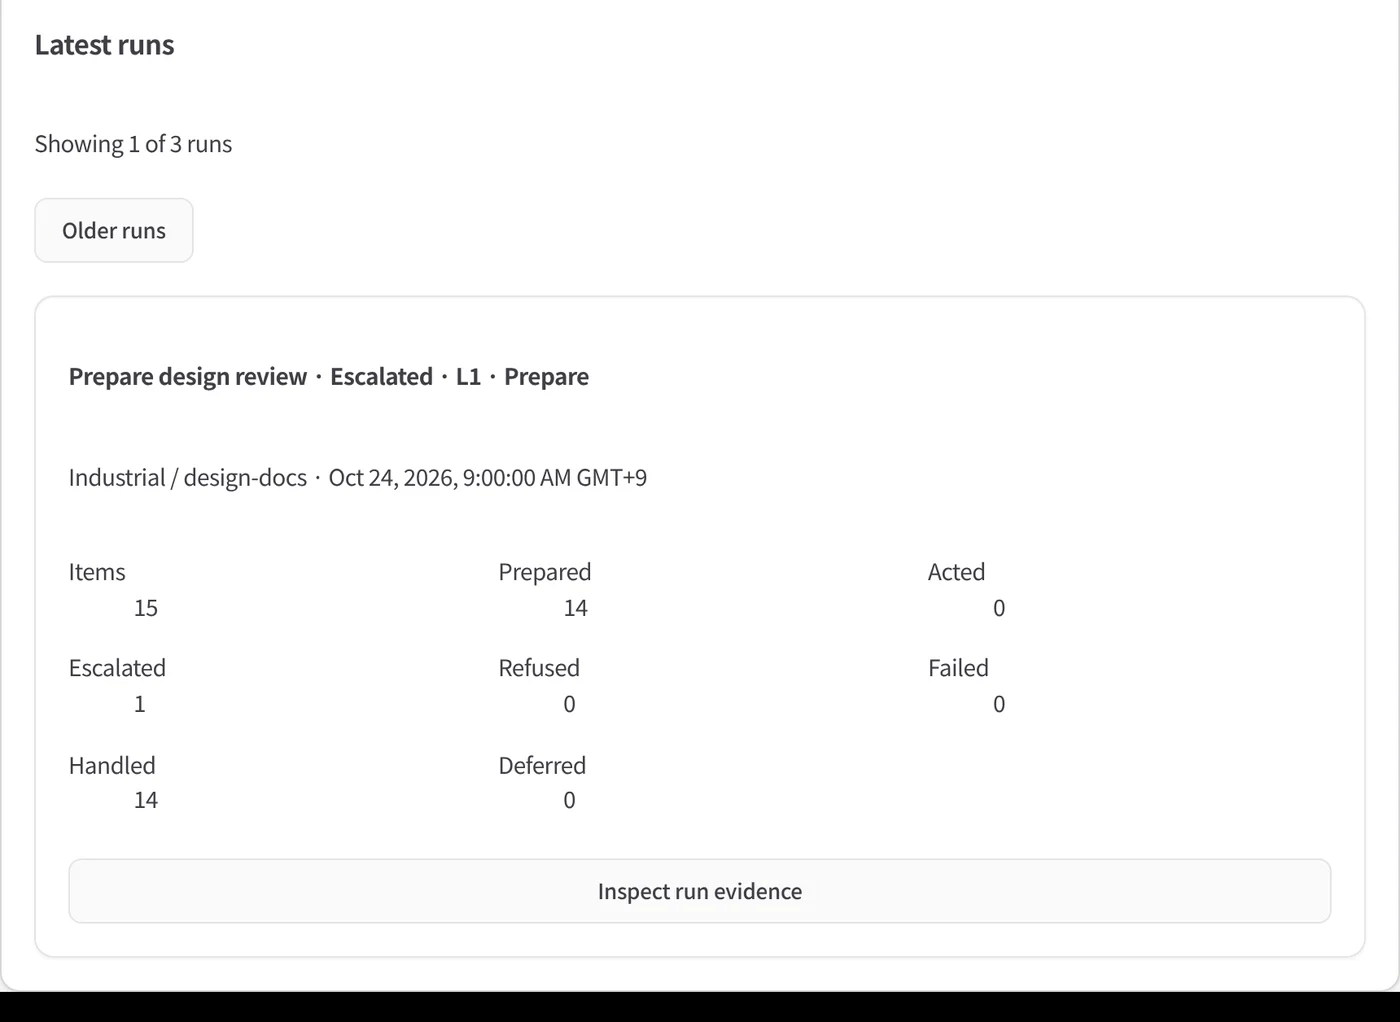
Setiap tugas boleh dieksport sebagai pakej bukti bertandatangan yang dirantai dengan cincangan, yang boleh disahkan oleh juruaudit secara luar talian, tanpa gateway, menggunakan kurahi evidence verify.
Sumber:Evidence bundles
Autopilot: model yang menaakul untuk sesuatu rutin tidak mempunyai alat. Enjin hanya melaksanakan apa yang dibenarkan oleh tahap autonomi rutin, dan tindakan luaran memerlukan kelulusan tetap yang diberikan oleh seseorang. Setiap larian menulis berkas bukti bertandatangan; bukti bertandatangan menetapkan integriti dan asal usul rekod, bukan bahawa sesuatu keputusan itu betul.
Sumber:Autopilot
Pengesahan, penggandingan peranti, tindakan pentadbiran dan pelaksanaan alat ditambah kepada log audit yang dirantai dengan cincangan. Sebarang pengusikan dapat dikesan tetapi tidak dapat dihalang, melainkan fail dihantar ke storan tulis sekali.
Sumber:Security overview
Inventori AI
kurahi inventory menyenaraikan setiap ejen bersama model, alat, peraturan dasar, pelayan MCP, saluran dan buktinya, serta mengeksportnya sebagai fail bertandatangan atau hamparan. Inventori yang telah diubah akan gagal disahkan.
Sumber:AI inventory
Pengesanan perisian tebusan
Fail umpan dan pengesanan penyulitan besar-besaran menghentikan semua ejen dan merekodkan insiden dalam log audit. Ini ialah pengesanan, bukan perlindungan menyeluruh: fail yang disulitkan sebelum isyarat dicetuskan akan rosak, ciri ini menghentikan ejen dan bukan perisian hasad, dan ia tidak menyimpan salinan di luar mesin. Kekalkan sandaran anda.
Sumber:Ransomware detection (shield) · Capabilities in this release
Integriti binaan
Binaan belum mempunyai tandatangan kod atau notarisasi Apple.
Sumber:Capabilities in this release
Setiap keluaran menerbitkan SHA256SUMS.txt, dan pemasang menolak muat turun yang tidak sepadan dengannya. SBOM CycloneDX dan pengesahan asal usul binaan, yang boleh disahkan dengan gh attestation verify, diterbitkan bersama setiap keluaran. Kebergantungan ditetapkan versinya, dan CI menjalankan pengimbas rahsia.
Sumber:Security overview · Packaging and releases
Pelaporan kerentanan
Laporkan kerentanan secara sulit kepada security@kodasoken.com. Sasaran: pengakuan penerimaan dalam tempoh 3 hari bekerja, triaj dalam tempoh 10 hari bekerja, pembaikan atau mitigasi bagi isu tinggi atau kritikal yang disahkan dalam tempoh 30 hari, dan pendedahan secara terselaras selewat-lewatnya 90 hari selepas laporan.
Sumber:SECURITY.md · Security overview
Pensijilan
Belum ada pensijilan pihak ketiga. Kami belum memiliki ISO/IEC 27001 atau SOC 2.
Penilaian kendiri pasukan KODA SōKEN berdasarkan OWASP Top 10 for Agentic Applications menilai 4 risiko sebagai ditangani dan 6 sebagai ditangani sebahagiannya. Ia bukan pensijilan dan bukan audit pihak ketiga.
Sumber:OWASP Agentic Top 10
Muat turun
Untuk proses perolehan dan semakan keselamatan.
- Kurahi Security Overview & Questionnaire Responses v1
Kira-kira 60 soalan standard, setiap jawapan menyatakan dokumen sumbernya. Dalam bahasa Inggeris dan Jepun.
- Lesen penilaian (dalam bahasa Inggeris)
Pada masa ini masih draf yang menunggu semakan undang-undang.
In the product
Controls that show up on the screen
The governance described on this page, as people see it in the Kurahi console, shown with sample data.
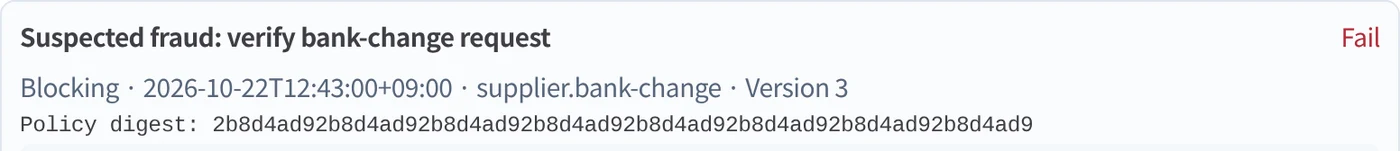
Policy checks that stop
A failed blocking check — here, a suspected bank-change fraud — stops approval and records the policy version that decided it.
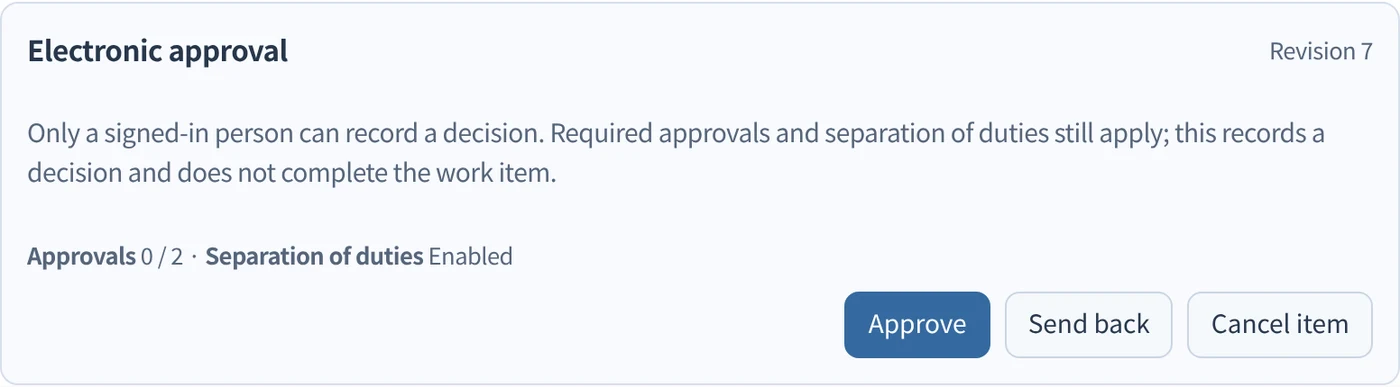
Decisions only people make
Required approvers and separation of duties on every route; agents cannot approve.
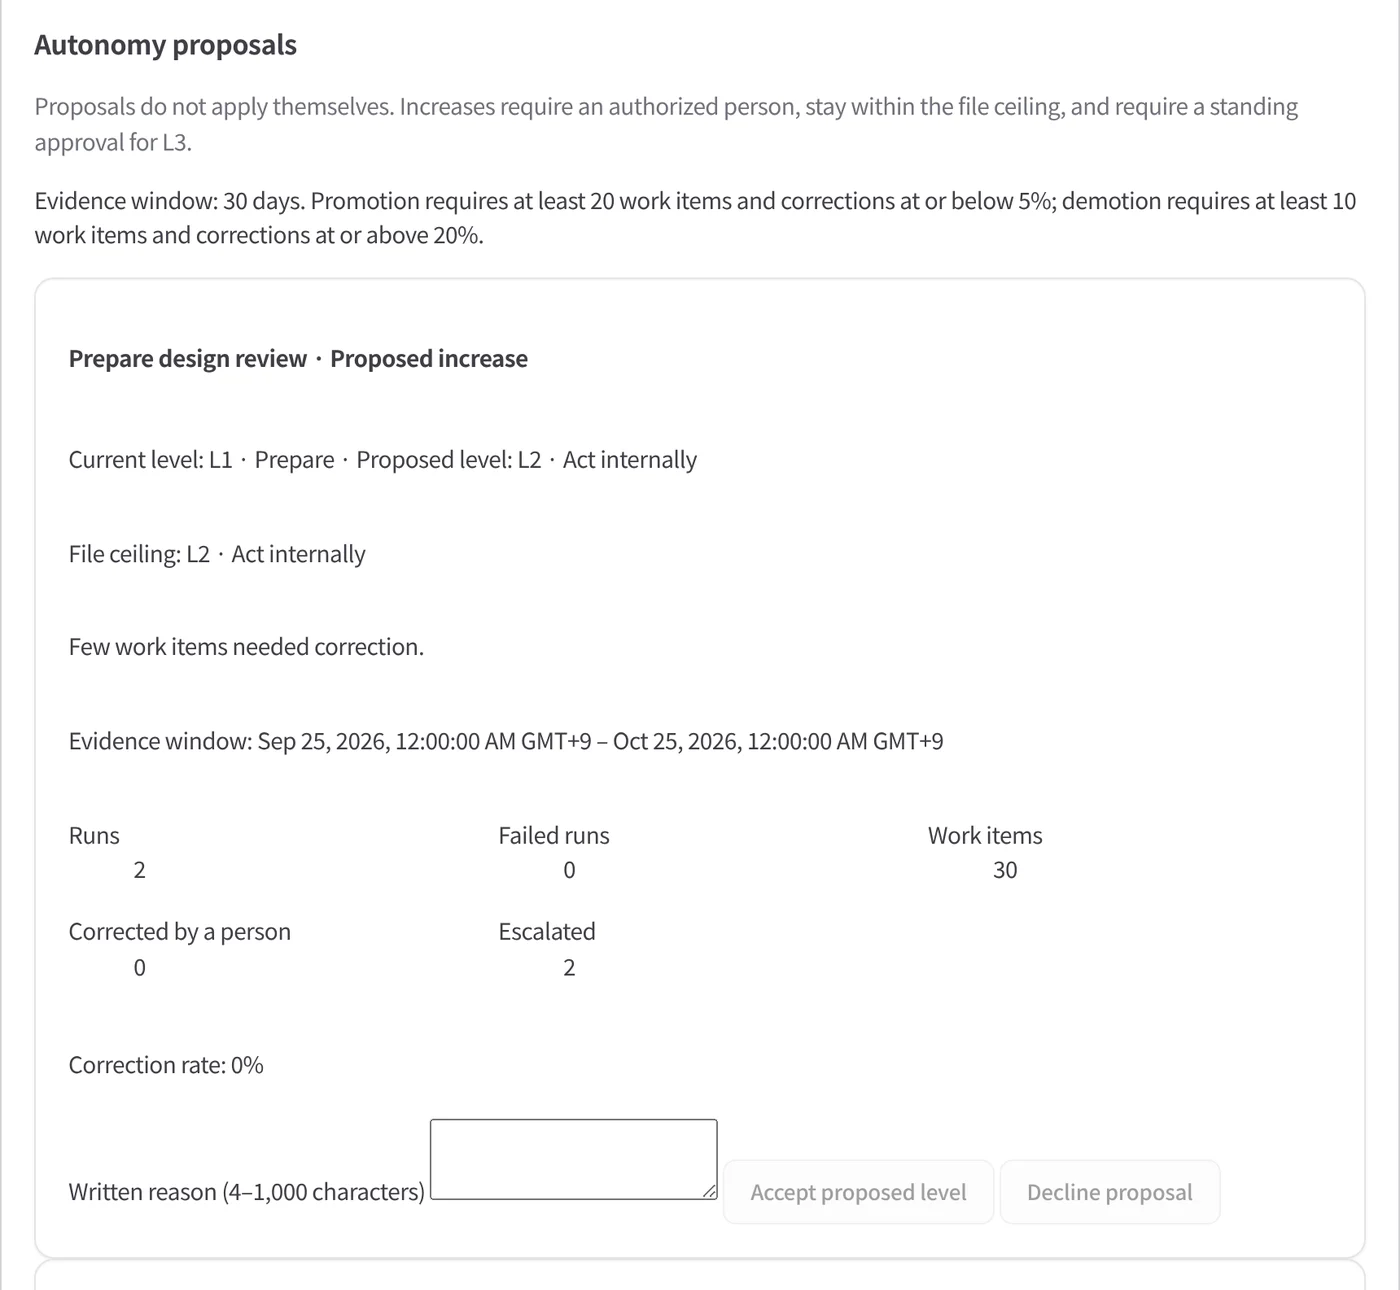
Autonomy under human control
Levels change only by a person's decision on evidence; the watchdog can only lower them.
Evidence for every run
Each run records what was read, what the model proposed and each decision, verifiable offline.