트러스트 센터
트러스트 센터
Kurahi가 고객사의 데이터와 시스템을 어떻게 다루는지 제품 문서에 근거해 설명합니다. 아래의 모든 설명은 근거 문서로 연결되며, 그 문서의 내용을 넘어서는 설명은 없습니다.
최종 검토: 2026년 10월 25일, Kurahi 2.2.0. 근거 문서는 영어로 제공됩니다.
배포 모델
Kurahi는 자체 호스팅 소프트웨어입니다. 게이트웨이는 고객사의 컴퓨터나 서버에서 운영체제의 서비스 관리자를 통해 실행되며, 평가 구성에는 당사가 운영하는 클라우드 구성 요소가 없습니다.
모델의 실행 위치는 고객사가 선택합니다. 같은 컴퓨터, 일본 내에서 호스팅되는 모델 서비스(기본 프로필), 외부 제공업체, 또는 폐쇄망 환경(별도 라이선스) 중에서 고를 수 있습니다.
텔레메트리, 분석, 오류 보고, 사용 통계는 전송하지 않습니다. 게이트웨이는 실행 중에 Kurahi나 당사에 접속하지 않습니다.
데이터 처리와 데이터 흐름
모든 상태는 고객사가 관리하는 하나의 디렉터리에 저장됩니다. 프로그램 파일 외에는 다른 위치에 기록하지 않습니다.
컴퓨터 밖으로 나갈 수 있는 흐름은 다음뿐입니다. 설정한 모델 제공업체로의 요청, 활성화한 채널의 메시지, 버전 정보만 포함하는 업데이트 확인, 로컬 네트워크 서비스 공지(mDNS 등), 설치 프로그램 다운로드. 모두 끌 수 있습니다.
세션과 대화 기록은 삭제할 때까지 보관되고, 로그는 매일 순환(로테이션)되며, 감사 체인은 월별 파일로 보관됩니다. 명령 하나로 모두 삭제할 수 있습니다.
비밀 정보는 보호된 파일이나 암호화된 비밀 저장소에 보관되며, 화면에 출력되거나 명령줄 인수로 전달되지 않고, 로그에서는 가려집니다.
보안 아키텍처
코드로 정의하는 정책: 게이트웨이마다 하나의 서명된 정책으로 도구, 제공업체, 모델, 채널, 경로, 예산을 통제합니다. 강제 모드에서는 서명되지 않았거나 변경된 정책을 거부하며, 모든 판정은 판정 근거가 된 조항과 함께 감사 로그에 기록됩니다.
승인과 긴급 정지: 도구 종류별로 터미널이나 메신저 채널에서 담당자의 승인을 필수로 지정할 수 있으며, 승인 대기는 정책에서 정한 제한 시간을 넘지 않습니다. 명령 하나로 모든 에이전트를 정지할 수 있습니다.
네트워크: 게이트웨이는 기본적으로 루프백 주소에서만 수신합니다. 원격 접근은 명시적으로 설정해야 하며, 상태 확인을 제외한 모든 API 경로에 자격 증명이 필요합니다.
엔터프라이즈 ID(프리뷰): 사람은 조직의 ID 공급자로 OIDC 또는 SAML 2.0을 통해 로그인하고, SCIM 2.0으로 프로비저닝되며, 부서와 팀 안에서 역할을 가집니다. 기본값은 꺼짐이며 Free를 포함한 모든 요금제에 포함됩니다. SSO를 필수로 하면 게이트웨이 토큰은 감사 기록이 남는 비상 접근(break-glass) 로그인으로만 사용할 수 있습니다.
자격 증명 분리: 명시적 분리를 사용하면 각 에이전트는 자신에게 부여된 자격 증명 프로필만 볼 수 있으며, 메인 에이전트로부터 복사되거나 병합되는 것은 없습니다.
외부 에이전트 어댑터: 공개된 호환성 계약에서 어댑터별로, 외부 에이전트 실행 전에 강제되는 제한, 실행 후에만 탐지되는 사항, 통제되지 않는 사항을 명시합니다.
컨텍스트 보호: 도구 결과에 포함된 개인정보는 모델에 전달되기 전에 자리 표시자로 바뀝니다. 제약: 이미지는 검사하지 않으며, 탐지는 패턴에 기반합니다.
필수 스냅샷: 보호 대상으로 지정한 파일은 복구용 스냅샷을 만들 수 없으면 편집이 거부됩니다. 샌드박스 안의 편집은 대상이 아닙니다.
부팅 무결성 검사: 보호 대상 정책 파일은 설치 시 해시를 기록하고 시작할 때마다 다시 검사합니다. 강제 모드에서는 파일이 변경되면 게이트웨이가 시작되지 않습니다.
첨부 파일 수신: 메일 첨부 파일은 격리된 뒤 정적 파일 정책으로 검사되고 ClamAV 또는 Microsoft Defender로 스캔된 후에야 Project에 저장됩니다. 스캔은 실패 시 거부(fail closed)됩니다. 시간 초과, 충돌, 판정 없음은 결코 정상으로 처리되지 않습니다. 알려지지 않은(제로데이) 악성코드는 스캐너를 통과할 수 있습니다.
엔터프라이즈 패키지: 소비자용 채널 플러그인은 엔터프라이즈 패키지에서 제외되며, 누군가 복사해 넣더라도 런타임에서 거부되고 감사 로그에 기록됩니다. 소비자용 채널 코드의 일부는 코어에 남아 있지만 비활성 상태이며, 해당 채널 플러그인이 등록할 때만 실행됩니다.
신뢰할 수 없는 콘텐츠: 웹 페이지, 원격 에이전트, 비즈니스 커넥터 결과는 신뢰할 수 없는 콘텐츠 마커로 감싸서 모델에 전달됩니다. 마커는 프롬프트 인젝션 위험을 줄이지만 막지는 못합니다. 채널 사용자의 메시지와 MCP 결과는 마커로 감싸지 않습니다.
증적과 감사
모든 작업을 서명되고 해시 체인으로 연결된 증적 번들로 내보낼 수 있으며, 감사인은 kurahi evidence verify로 게이트웨이 없이 오프라인 검증할 수 있습니다.
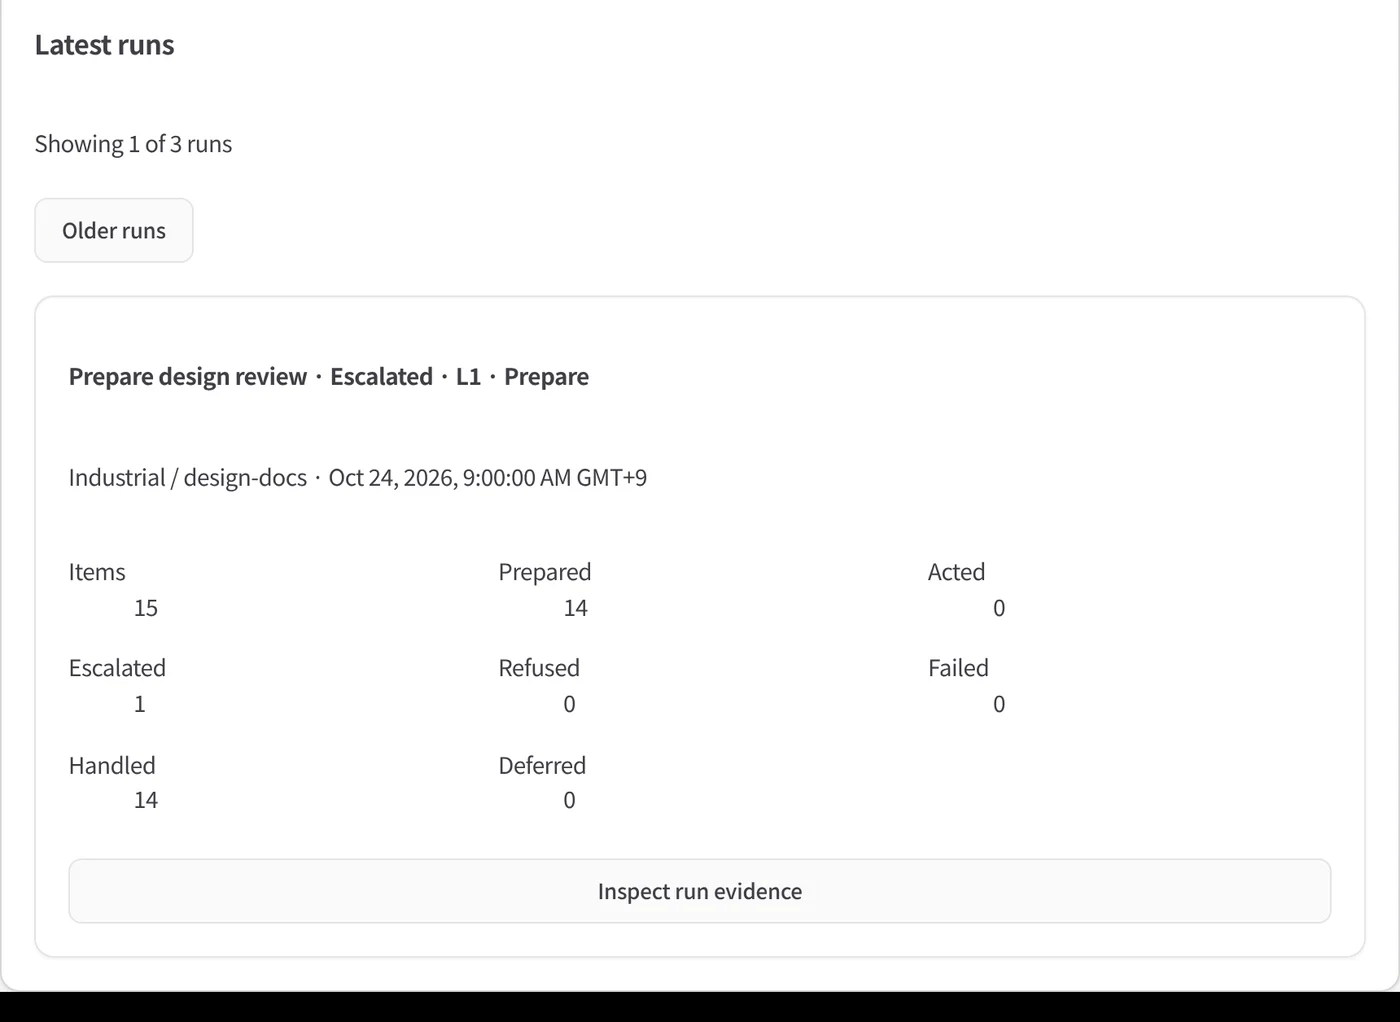
오토파일럿(프리뷰): 루틴을 위해 추론하는 모델은 도구를 갖지 않습니다. 엔진은 루틴의 자율 수준이 허용하는 작업만 실행하며, 외부 작업에는 사람이 부여한 상시 승인이 필요합니다. 실행마다 서명된 증적 번들이 기록됩니다. 서명된 증적이 입증하는 것은 기록의 무결성과 출처이며, 결정이 옳았다는 것은 아닙니다.
근거:Autopilot
인증, 페어링, 관리 작업, 도구 실행은 해시 체인 감사 로그에 추가됩니다. 변조는 탐지할 수 있지만, 파일을 한 번만 쓸 수 있는 저장소로 보내지 않는 한 막을 수는 없습니다.
AI 인벤토리
kurahi inventory는 모든 에이전트의 모델, 도구, 정책 규칙, MCP 서버, 채널, 증적을 나열하고, 서명된 파일이나 스프레드시트로 내보냅니다. 편집된 인벤토리는 검증에 실패합니다.
근거:AI inventory
랜섬웨어 탐지
미끼 파일과 대량 암호화 탐지로 모든 에이전트를 정지하고 그 사건을 감사 로그에 기록합니다. 이는 탐지 기능이며 완전한 방어가 아닙니다. 탐지 신호가 발생하기 전에 암호화된 파일은 손상되며, 정지하는 대상은 악성코드가 아닌 에이전트이고, 컴퓨터 외부에 사본을 보관하지 않습니다. 백업은 여전히 필요합니다.
근거:Ransomware detection (shield) · Capabilities in this release
빌드 무결성
현재 빌드는 아직 코드 서명과 공증을 거치지 않았습니다.
각 릴리스에서 SHA256SUMS.txt를 공개하며, 설치 프로그램은 이와 일치하지 않는 다운로드를 거부합니다. 모든 릴리스에 CycloneDX SBOM과 gh attestation verify로 검증할 수 있는 빌드 출처 증명을 함께 공개합니다. 의존성은 고정되어 있으며, CI에서 비밀 정보 스캐너를 실행합니다.
취약점 신고
취약점은 security@kodasoken.com으로 비공개 신고해 주십시오. 목표: 접수 확인 3영업일 이내, 분류 10영업일 이내, 심각도가 '높음' 또는 '치명적'으로 확인된 문제의 수정·완화 30일 이내, 신고 후 최대 90일 이내 공동 공개.
인증
아직 제3자 인증은 없습니다. ISO/IEC 27001과 SOC 2를 보유하고 있지 않습니다.
OWASP Top 10 for Agentic Applications에 대한 KODA SōKEN 팀의 자체 평가에서 4개 위험은 대응됨, 6개는 부분 대응으로 평가되었습니다. 인증이나 제3자 감사가 아닙니다.
다운로드
구매 및 보안 심사를 위한 자료입니다.
- Kurahi Security Overview & Questionnaire Responses v1
표준 질문 약 60개에 대해 각 답변의 근거 문서를 밝혔습니다. 영어와 일본어로 제공됩니다.
- 평가 라이선스(영어)
현재 법무 검토를 기다리는 초안입니다.
In the product
Controls that show up on the screen
The governance described on this page, as people see it in the Kurahi console, shown with sample data.
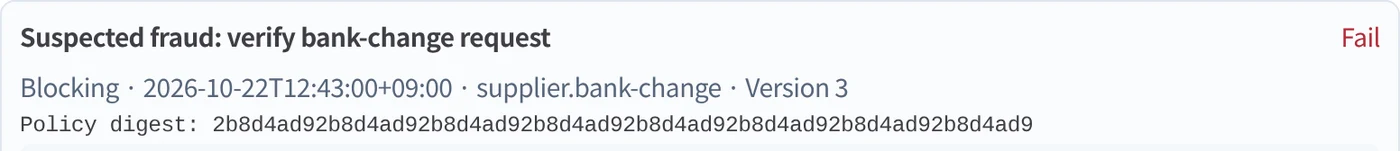
Policy checks that stop
A failed blocking check — here, a suspected bank-change fraud — stops approval and records the policy version that decided it.
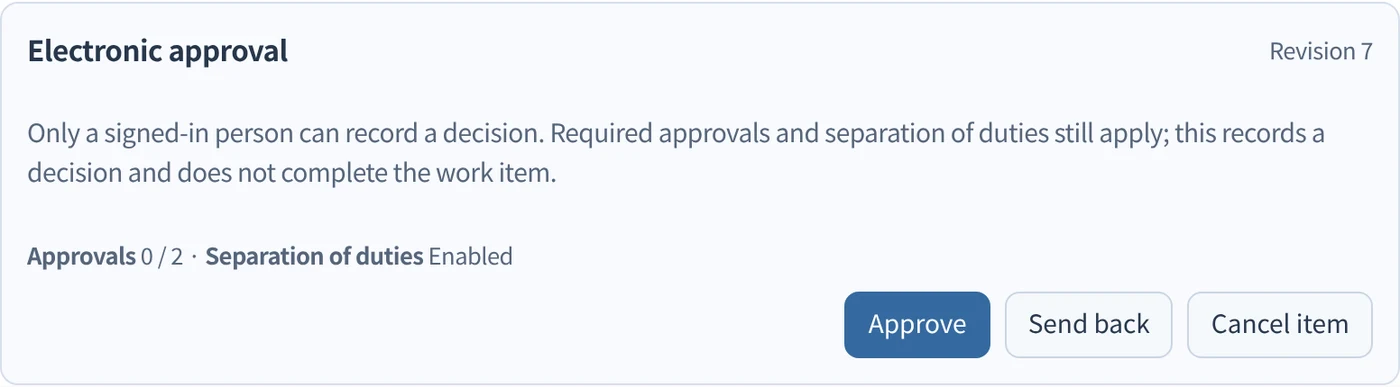
Decisions only people make
Required approvers and separation of duties on every route; agents cannot approve.
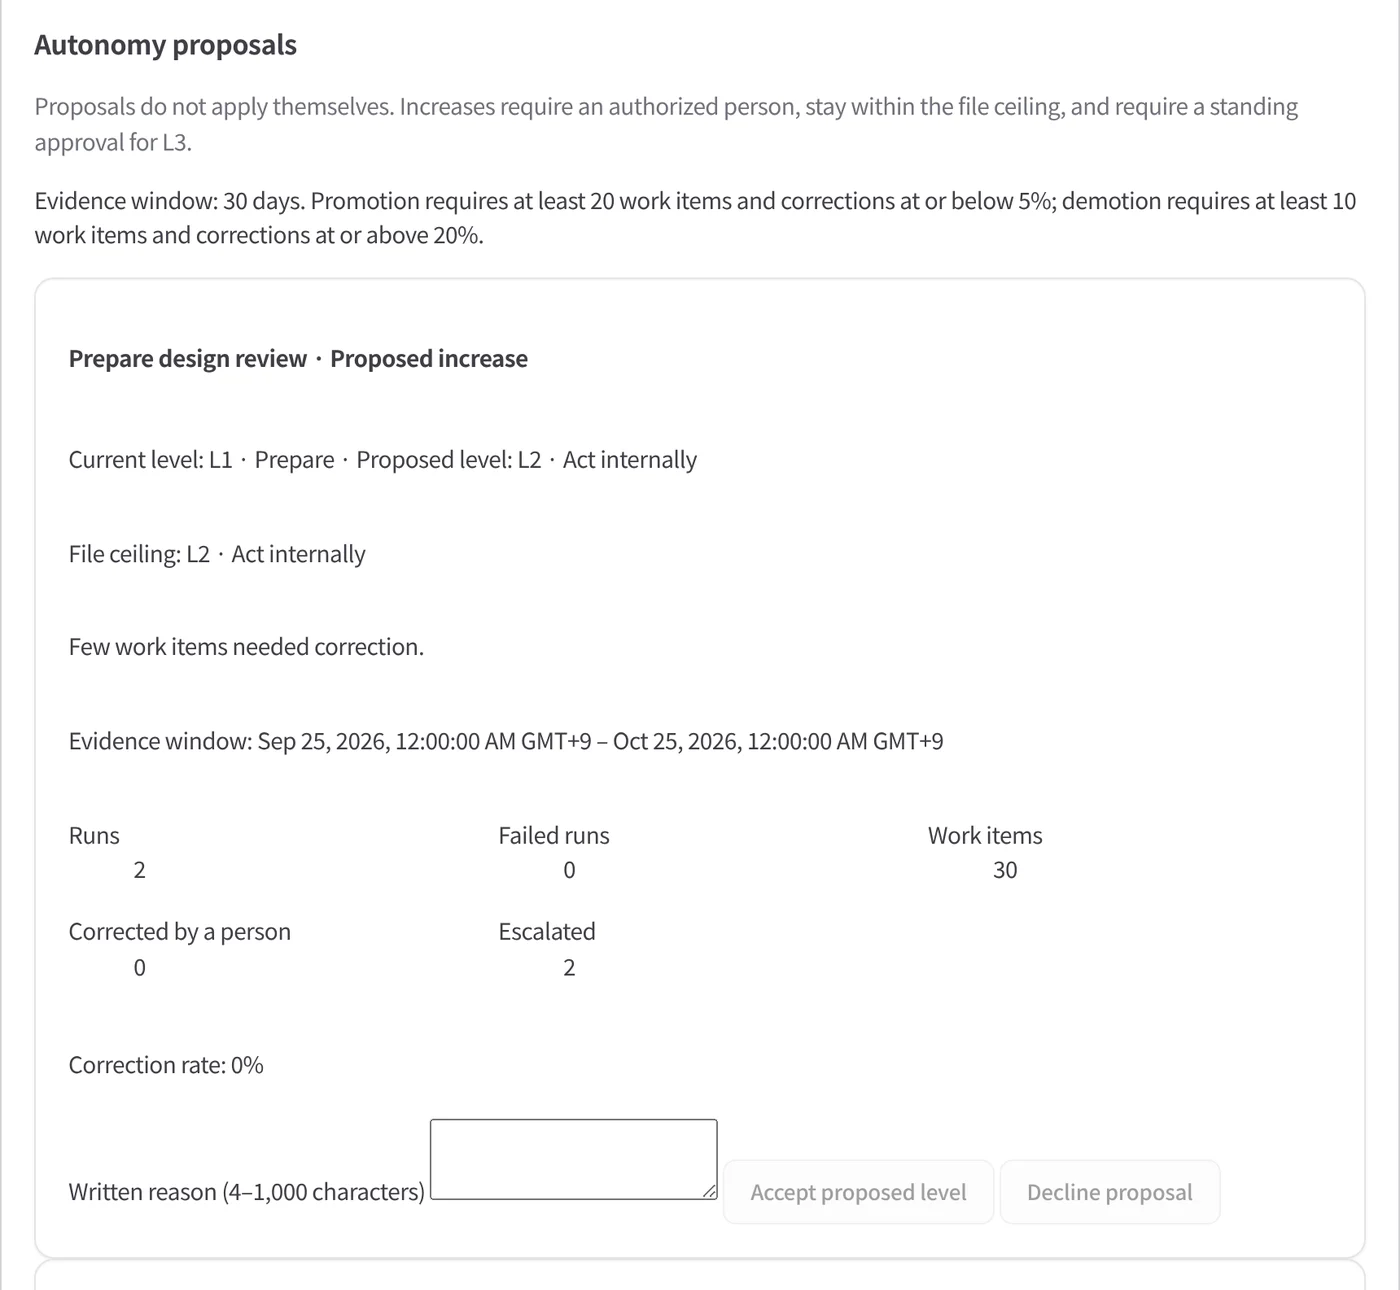
Autonomy under human control
Levels change only by a person's decision on evidence; the watchdog can only lower them.
Evidence for every run
Each run records what was read, what the model proposed and each decision, verifiable offline.