トラストセンター
トラストセンター
Kurahiがお客様のデータとシステムをどう扱うかを、製品ドキュメントに基づいて説明します。以下の各記述には根拠となるドキュメントへのリンクがあり、その内容を超える記述はありません。
最終確認日:2026年10月25日(Kurahi 2.2.0) 根拠となるドキュメントの多くは英語です(セキュリティ概要、プライバシー、エンタープライズ ID、添付ファイルの取り込み、エンタープライズプロファイル、オートパイロット、OWASP Agentic Top 10 は日本語版があります)。
導入形態
Kurahiはセルフホスト型のソフトウェアです。ゲートウェイはお客様のマシンまたはサーバー上で、OSのサービス管理機能のもとで動作します。評価構成には、弊社が運用するクラウドの構成要素はありません。
モデルの実行場所は選択できます。同じマシン上、日本国内でホストされるモデルサービス(既定のプロファイル)、外部のプロバイダー、またはエアギャップ環境(別途ライセンス)です。
テレメトリ、アナリティクス、クラッシュレポート、利用統計は一切送信しません。ゲートウェイが実行中にKurahiや弊社へ接続することはありません。
データの取り扱いとデータの流れ
状態はすべて、お客様が管理する一つのディレクトリに保存されます。プログラムファイル以外は、それ以外の場所に書き込みません。
マシンの外に出る可能性がある通信は次のものだけです。設定したプロバイダーへのモデルリクエスト、有効にしたチャネルのメッセージ、バージョン情報のみの更新確認、ローカルネットワークへの通知、インストーラーのダウンロード。それぞれ無効にできます。
セッションと会話記録は削除するまで保持され、ログは毎日ローテーションされ、監査チェーンは月ごとのファイルで保存されます。一つのコマンドですべてを削除できます。
シークレットは保護されたファイルまたは暗号化されたシークレットストアに保存され、表示されることも、コマンドライン引数で受け付けることもなく、ログからは秘匿されます。
セキュリティアーキテクチャ
コードで定義するポリシー:ゲートウェイごとに一つの署名付きポリシーで、ツール、プロバイダー、モデル、チャネル、パス、予算を統制します。enforceモードでは未署名または改変されたポリシーを拒否し、すべての判定を、判定した条項とともに監査ログに記録します。
承認と緊急停止:ツールの種類ごとに、ターミナルまたはチャットチャネルでの担当者の承認を必須にでき、承認待ちはポリシーのタイムアウトで区切られます。一つのコマンドで全エージェントを停止できます。
ネットワーク:ゲートウェイは既定でループバックにのみバインドします。リモートアクセスは明示的な設定が必要で、ヘルスチェック以外のすべてのAPIルートに認証情報が必要です。
エンタープライズ ID:人は組織の ID プロバイダーで OIDC または SAML 2.0 によりサインインし、SCIM 2.0 でプロビジョニングされ、部門・チームの中でロールを持ちます。既定で無効。Free を含むすべてのプランに含まれます。SSO 必須にすると、ゲートウェイトークンは監査付きのブレイクグラスログインとしてのみ使えます。
認証情報の分離:明示的な分離(explicit)を設定すると、各エージェントは付与された認証プロファイルだけを参照でき、メインエージェントからのコピーや統合は行われません。
外部エージェントアダプター:アダプターごとに、外部エージェントの実行前に強制される制限、実行後に検知のみされる事項、統制対象外の事項を、公開の互換性契約で明記しています。
コンテキストガード:ツールの結果に含まれる個人情報は、モデルに渡る前にプレースホルダーに置き換えられます。制約:画像は検査されず、検出はパターンによります。
必須スナップショット:保護対象として指定したファイルは、復元用スナップショットを取得できない場合に編集が拒否されます。サンドボックス内の編集は対象外です。
起動時の整合性ゲート:保護されたポリシーファイルはインストール時にハッシュを記録し、起動のたびに再検証します。enforceモードでは、ファイルが変更されているとゲートウェイは起動しません。
添付ファイルの取り込み:メールの添付ファイルは隔離し、静的なファイルポリシーで確認し、ClamAV または Microsoft Defender でスキャンしてから Project に保存します。スキャンは失敗時に拒否(フェイルクローズ)します:タイムアウト、異常終了、判定がない場合は決してクリーン扱いになりません。未知(ゼロデイ)のマルウェアはスキャンを通過することがあります。
エンタープライズパッケージ:コンシューマー向けチャネルのプラグインはエンタープライズパッケージに含まれず、誰かがコピーして入れてもランタイムが拒否し、監査ログに記録します。コンシューマー向けチャネルのコードの一部はコアに残りますが不活性で、チャネルプラグインが登録したときだけ動作します。
信頼できないコンテンツ:ウェブページ、リモートエージェント、業務コネクターの結果は、信頼できないコンテンツのマーカーで囲んでモデルに渡します。マーカーはプロンプトインジェクションのリスクを減らしますが、防ぎきるものではありません。チャネル利用者のメッセージと MCP の結果はマーカーで囲まれません。
証跡と監査
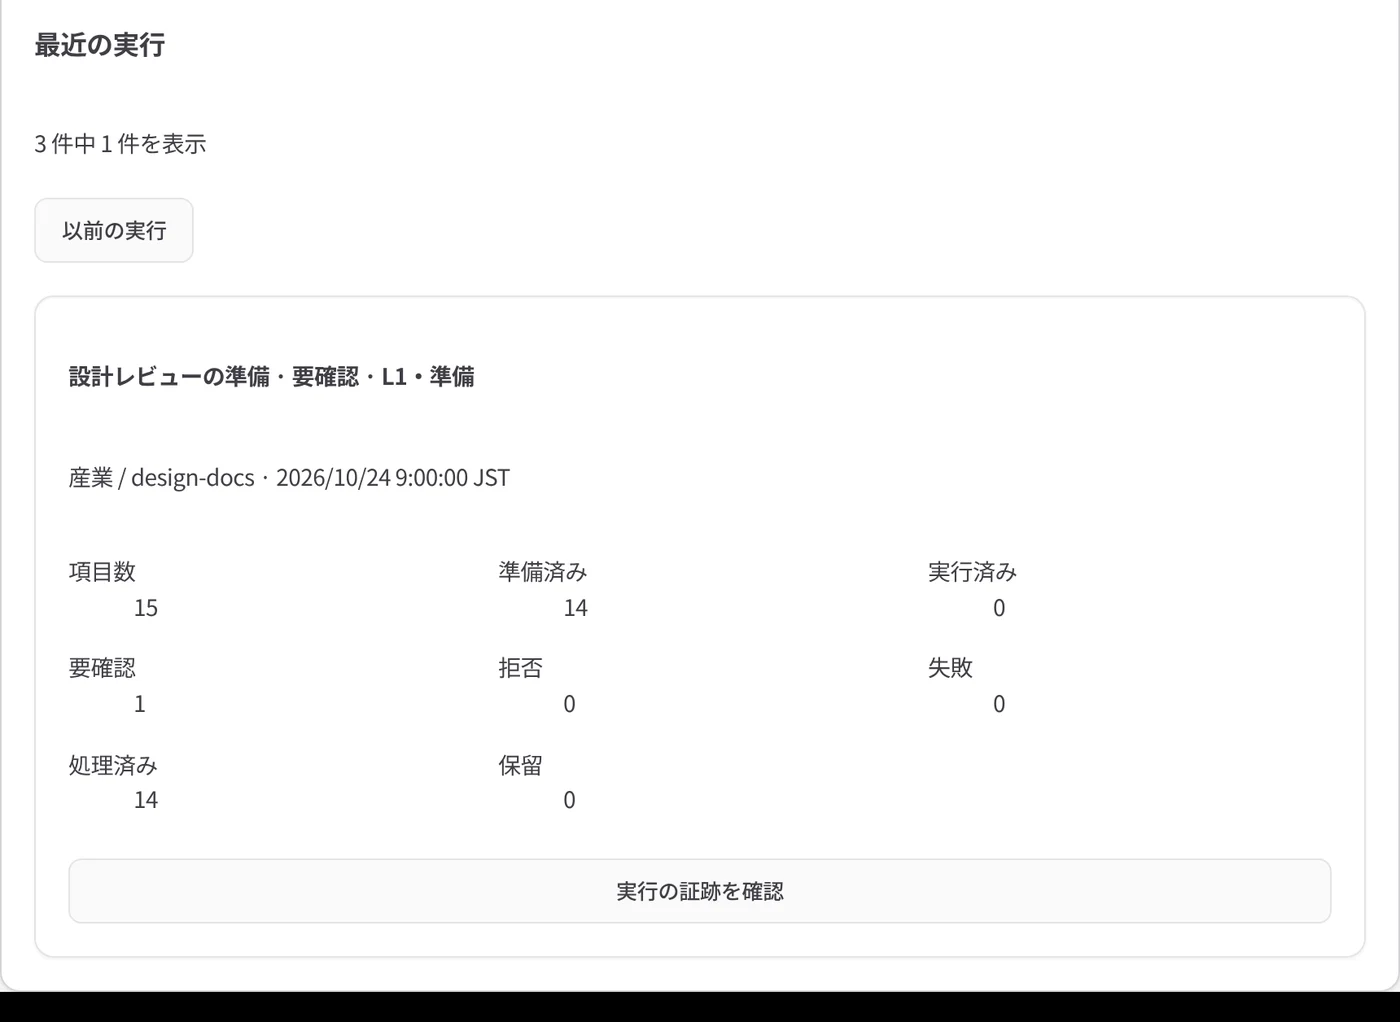
すべてのジョブを、署名付きでハッシュチェーン化された証跡バンドルとして書き出せます。監査担当者は kurahi evidence verify により、ゲートウェイなしでオフライン検証できます。
オートパイロット:ルーティンの判断をするモデルはツールを持ちません。エンジンはルーティンの自律レベルが許す操作だけを実行し、外部への操作には人による常設承認が必要です。実行ごとに署名付きの証跡バンドルを作成します。署名付き証跡が示すのは記録の完全性と来歴であり、判断が正しかったことではありません。
根拠:Autopilot
認証、ペアリング、管理操作、ツールの実行は、ハッシュチェーンの監査ログに追記されます。改ざんは検知できますが、追記専用ストレージへ転送しない限り防止はできません。
AIインベントリ
kurahi inventory は、全エージェントのモデル、ツール、ポリシールール、MCPサーバー、チャネル、証跡を一覧化し、署名付きファイルまたは表計算形式で書き出します。編集されたインベントリは検証に失敗します。
根拠:AI inventory
ランサムウェアの検知
おとりファイルと大量暗号化の検知により全エージェントを停止し、その記録を監査ログに残します。これは検知の機能であり、完全な防御ではありません。検知前に暗号化されたファイルは損なわれ、停止するのはエージェントでありマルウェアではなく、マシン外への複製も保持しません。バックアップは引き続き必要です。
根拠:Ransomware detection (shield) · Capabilities in this release
ビルドの完全性
現在のビルドは、コード署名・公証(notarisation)をまだ行っていません。
各リリースでSHA256SUMS.txtを公開し、インストーラーは一致しないダウンロードを拒否します。CycloneDX形式のSBOMと、gh attestation verify で検証できるビルドの来歴証明(provenance)も各リリースで公開しています。依存関係は固定され、CIでシークレットスキャナーを実行しています。
脆弱性の報告
脆弱性は security@kodasoken.com へ非公開でご報告ください。目標:受領連絡は3営業日以内、トリアージは10営業日以内、確認された高・重大な問題の修正または緩和は30日以内、協調開示は報告から最長90日です。
認証
第三者認証はまだ取得していません。ISO/IEC 27001およびSOC 2は保有していません。
KODA SōKEN チームによる OWASP Top 10 for Agentic Applications の自己評価では、4項目が対応済み、6項目が一部対応です。認証でも第三者監査でもありません。
ダウンロード
調達・セキュリティ審査のための資料です。
- Kurahi セキュリティ概要・チェックシート回答 v1
標準的な約60問に、根拠ドキュメントを示して回答しています。日本語版と英語版があります。
- 評価ライセンス
現在は法務レビュー待ちの草案です。
製品画面
画面に表れる統制
このページで説明した統制を、Kurahi コンソールの画面でご覧ください(サンプルデータで表示)。
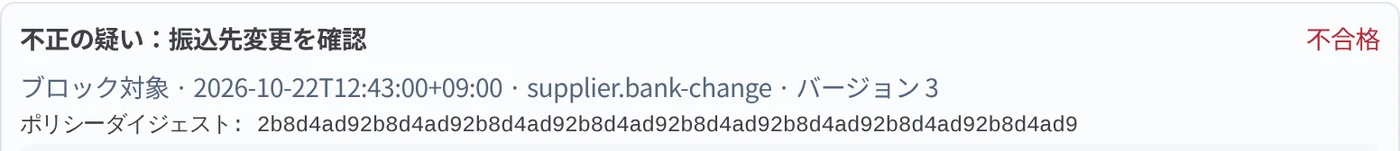
止めるべきものを止めるチェック
ブロック対象のチェックが不合格になると(ここでは振込先変更の不正疑い)、承認が止まり、判断したポリシーの版が記録されます。
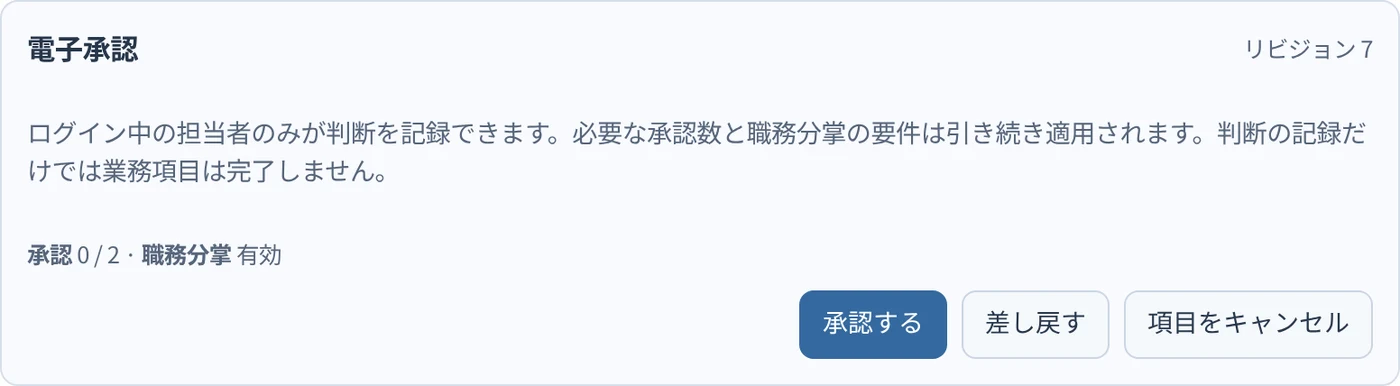
判断は人だけが行う
すべての承認ルートに必要な承認者数と職務分掌。エージェントは承認できません。
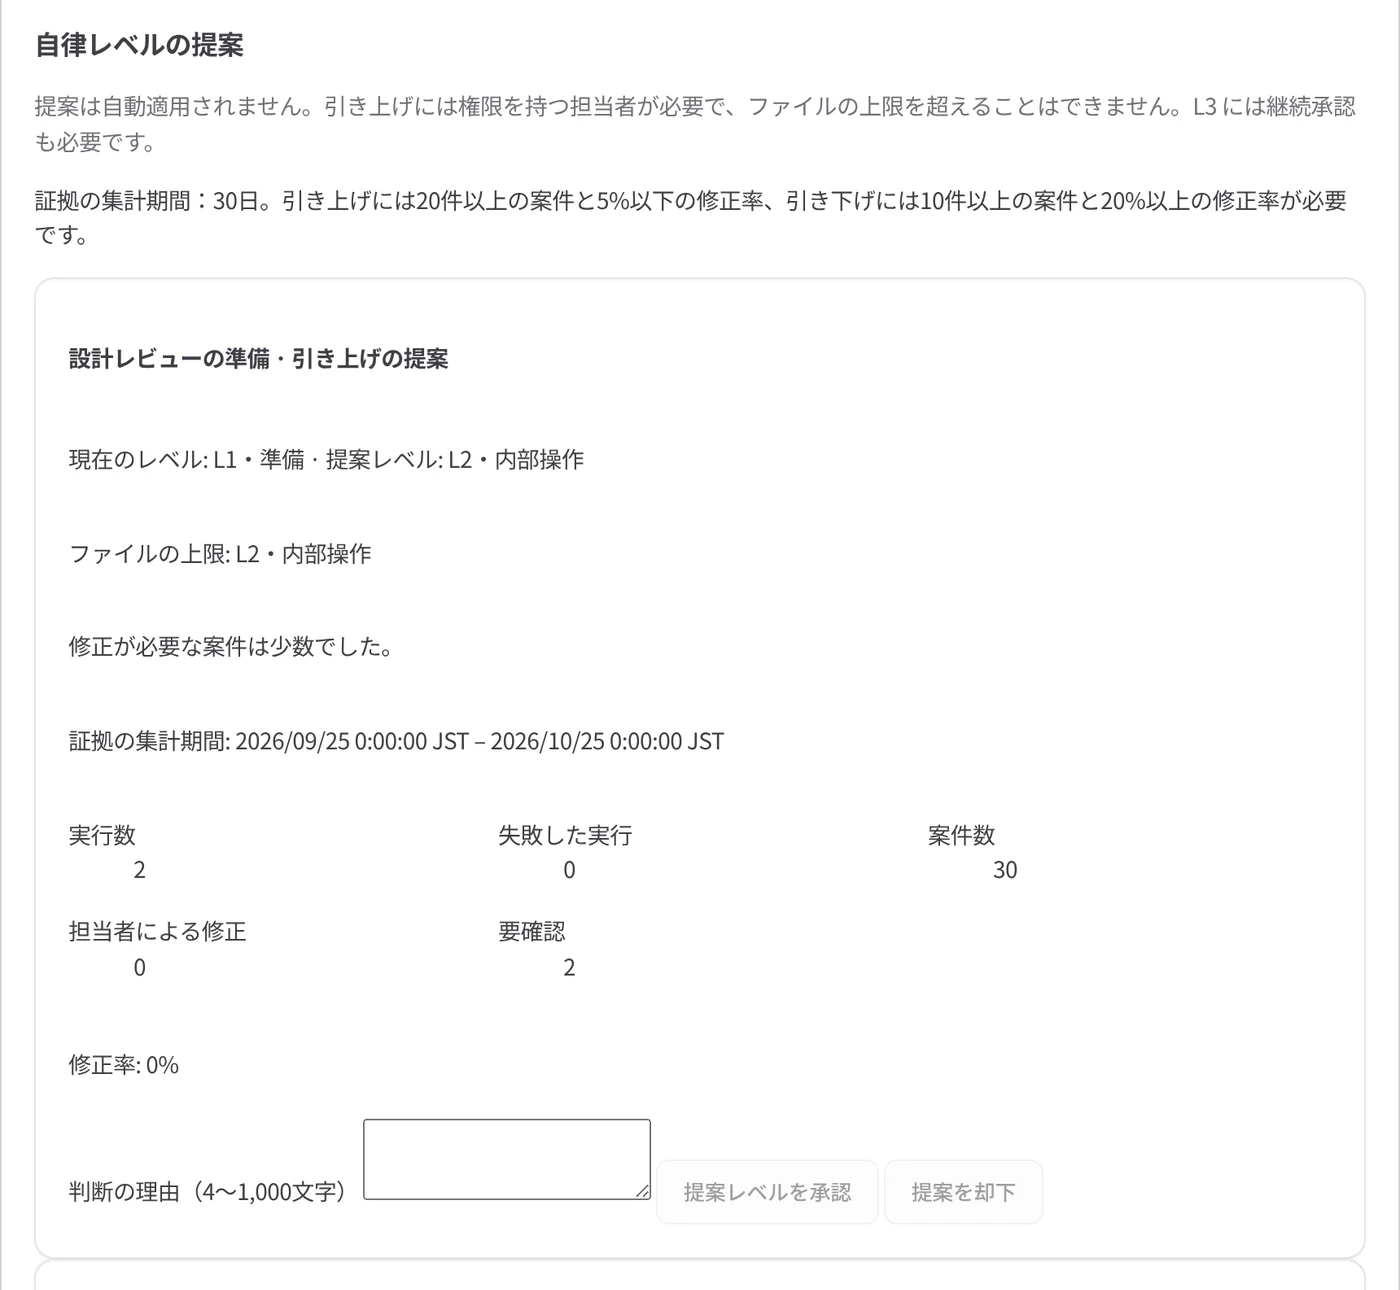
人が管理する自律
レベルは証跡に基づく人の判断でのみ変わり、ウォッチドッグは下げることしかできません。
すべての実行に証跡
実行ごとに、読んだもの、モデルの提案、各判断を記録し、オフラインで検証できます。