Pusat Kepercayaan
Pusat Kepercayaan
Apa yang dilakukan Kurahi terhadap data dan sistem Anda, berdasarkan dokumentasi produk. Setiap pernyataan di bawah ini ditautkan ke dokumen sumbernya; tidak ada yang melampaui isi dokumen tersebut.
Terakhir ditinjau: 25 Oktober 2026, Kurahi 2.2.0. Dokumen sumber dalam bahasa Inggris.
Model penerapan
Kurahi adalah perangkat lunak yang di-hosting sendiri. Gateway berjalan di mesin atau server milik Anda, di bawah pengelola layanan sistem operasi; konfigurasi evaluasi tidak memiliki komponen cloud yang dioperasikan oleh Kurahi.
Sumber:Security overview
Anda memilih tempat model berjalan: di mesin yang sama, pada layanan model yang di-hosting di Jepang (profil bawaan), pada penyedia eksternal, atau di lingkungan air-gapped (dilisensikan terpisah).
Tidak ada telemetri, analitik, laporan kerusakan, atau statistik penggunaan yang dikirim. Gateway tidak menghubungi Kurahi atau vendornya saat berjalan.
Sumber:Privacy statement · Security overview
Penanganan dan alur data
Seluruh status berada dalam satu direktori yang Anda kendalikan. Selain berkas program, tidak ada yang ditulis di tempat lain.
Sumber:Security overview
Hanya alur berikut yang dapat keluar dari mesin: permintaan model ke penyedia yang Anda konfigurasikan, pesan di kanal yang Anda aktifkan, pemeriksaan pembaruan yang hanya berisi versi, pengumuman di jaringan lokal, dan unduhan penginstal. Masing-masing dapat dimatikan.
Sumber:Privacy statement
Sesi dan transkrip disimpan sampai Anda menghapusnya, log dirotasi setiap hari, dan rantai audit disimpan dalam berkas bulanan. Satu perintah menghapus semuanya.
Sumber:Security overview
Rahasia disimpan dalam berkas yang dilindungi atau penyimpanan rahasia terenkripsi, tidak pernah ditampilkan atau diterima melalui baris perintah, dan disamarkan dalam log.
Sumber:Security overview
Arsitektur keamanan
Kebijakan sebagai kode: satu kebijakan bertanda tangan per gateway mengatur alat, penyedia, model, kanal, jalur, dan anggaran. Dalam mode wajib, kebijakan yang tidak ditandatangani atau diubah akan ditolak, dan setiap keputusan dicatat dalam log audit beserta klausul yang menentukannya.
Sumber:Policy as code · Security overview
Persetujuan dan henti darurat: kelas alat tertentu dapat mewajibkan persetujuan manusia, di terminal atau melalui kanal pesan, dengan waktu tunggu yang dibatasi oleh batas waktu kebijakan. Satu perintah menghentikan semua agen.
Jaringan: secara bawaan, gateway hanya mendengarkan pada loopback. Akses jarak jauh adalah pengaturan eksplisit, dan setiap rute API kecuali pemeriksaan kesehatan memerlukan kredensial.
Sumber:Security overview
Identitas perusahaan: orang masuk dengan penyedia identitas organisasi melalui OIDC atau SAML 2.0, diprovisikan dengan SCIM 2.0, dan memiliki peran di dalam departemen dan tim. Nonaktif secara default dan termasuk dalam setiap paket, termasuk Free. Saat SSO diwajibkan, token gateway hanya berfungsi sebagai login darurat (break-glass) yang diaudit.
Isolasi kredensial: dengan isolasi eksplisit, setiap agen hanya melihat profil kredensial yang diberikan kepadanya, dan tidak ada yang disalin atau digabungkan dari agen utama.
Adaptor agen eksternal: kontrak kompatibilitas yang dipublikasikan menyatakan, untuk setiap adaptor, pembatasan mana yang diberlakukan sebelum agen eksternal berjalan, mana yang hanya terdeteksi sesudahnya, dan mana yang tidak dikendalikan.
Sumber:External agent adapters
Perlindungan konteks: data pribadi dalam hasil alat diganti dengan placeholder sebelum dilihat model. Batasan: gambar tidak diperiksa, dan pendeteksian berbasis pola.
Sumber:Context guard
Snapshot wajib: pengeditan berkas yang Anda tandai sebagai dilindungi akan ditolak bila snapshot pemulihannya tidak dapat dibuat. Pengeditan di dalam sandbox tidak tercakup.
Pemeriksaan integritas saat mulai: berkas kebijakan yang dilindungi di-hash saat instalasi dan diperiksa ulang setiap kali dimulai; dalam mode wajib, berkas yang berubah membuat gateway tidak dapat dimulai.
Sumber:Integrity and audit
Penerimaan lampiran: lampiran email dikarantina, diperiksa dengan kebijakan file statis, dan dipindai dengan ClamAV atau Microsoft Defender sebelum Project menyimpannya. Pemindaian gagal secara tertutup: batas waktu habis, crash, atau tidak adanya putusan tidak pernah dianggap bersih. Malware yang belum dikenal (zero-day) tetap bisa lolos dari pemindai.
Paket enterprise: plugin kanal konsumen tidak disertakan dalam paket enterprise dan ditolak saat runtime, dengan entri audit, meskipun seseorang menyalinnya ke instalasi. Sebagian kode kanal konsumen masih ada di inti, dalam keadaan tidak aktif: kode itu hanya berjalan jika plugin kanalnya mendaftarkannya.
Konten tidak tepercaya: halaman web, agen jarak jauh, dan hasil konektor bisnis sampai ke model di dalam penanda konten tidak tepercaya. Penanda ini mengurangi risiko prompt injection, tetapi tidak mencegahnya. Pesan dari pengguna kanal dan hasil MCP tidak dibungkus.
Sumber:OWASP Agentic Top 10
Bukti dan audit
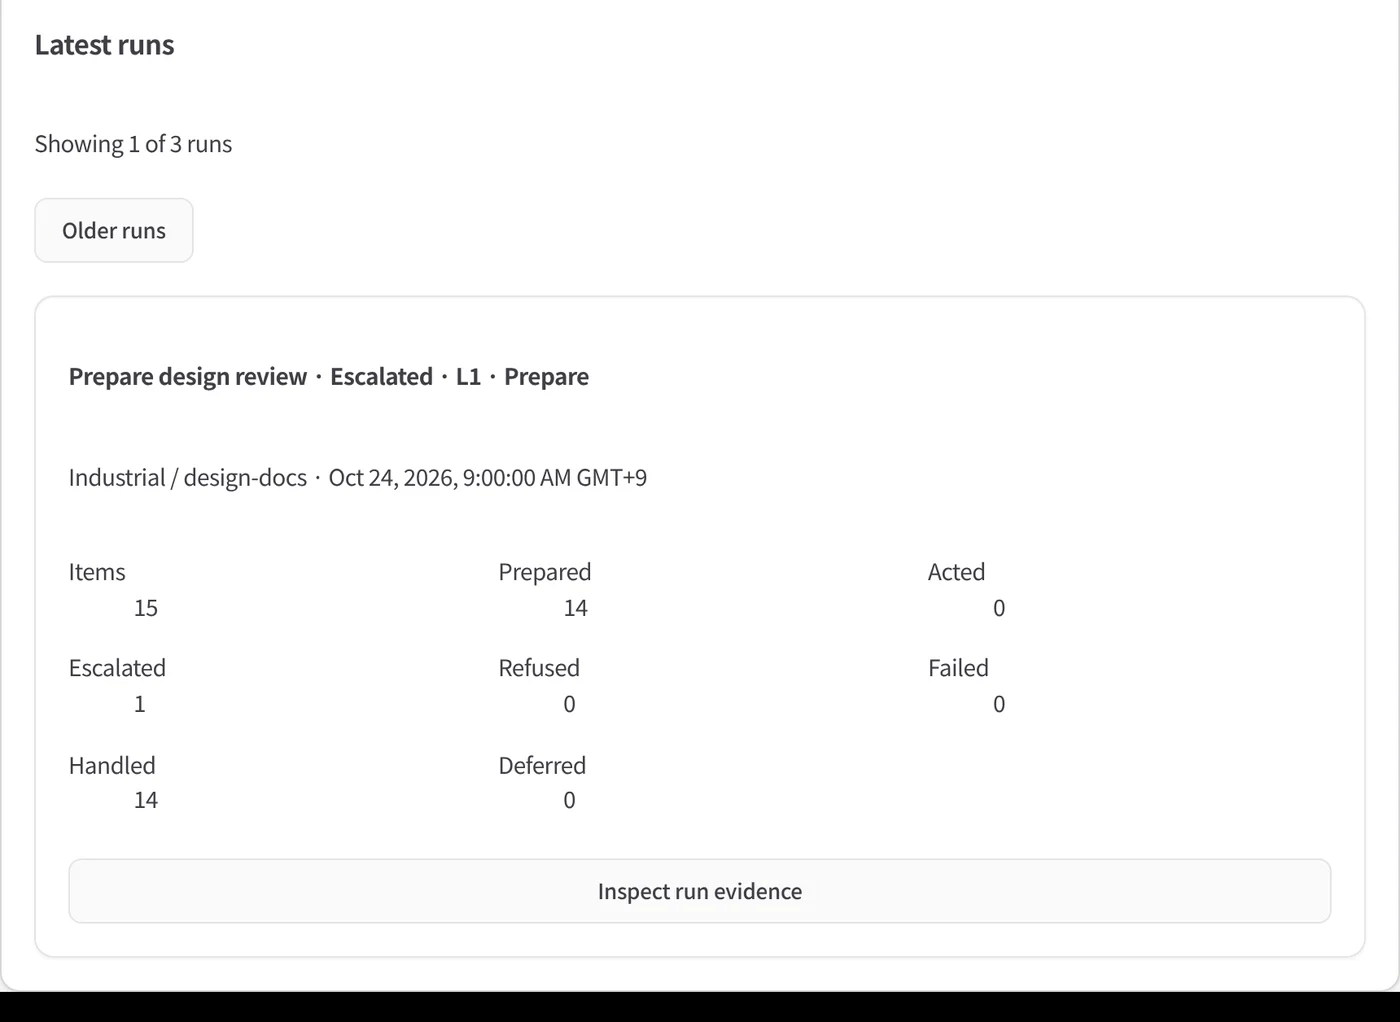
Setiap tugas dapat diekspor sebagai paket bukti bertanda tangan yang dirangkai dengan hash, yang dapat diverifikasi auditor secara offline, tanpa gateway, menggunakan kurahi evidence verify.
Sumber:Evidence bundles
Autopilot: model yang bernalar untuk sebuah rutinitas tidak memiliki alat. Mesin hanya menjalankan apa yang diizinkan tingkat otonomi rutinitas, dan tindakan ke luar memerlukan persetujuan tetap dari seseorang. Setiap eksekusi menulis paket bukti bertanda tangan; bukti bertanda tangan menetapkan integritas dan asal-usul catatan, bukan bahwa suatu keputusan benar.
Sumber:Autopilot
Autentikasi, pemasangan perangkat, tindakan administratif, dan eksekusi alat ditambahkan ke log audit yang dirangkai dengan hash. Perubahan tanpa izin dapat dideteksi, tetapi tidak dapat dicegah, kecuali berkas dikirim ke penyimpanan sekali-tulis.
Sumber:Security overview
Inventaris AI
kurahi inventory menampilkan setiap agen beserta model, alat, aturan kebijakan, server MCP, kanal, dan buktinya, serta mengekspornya sebagai berkas bertanda tangan atau lembar kerja. Inventaris yang diubah akan gagal diverifikasi.
Sumber:AI inventory
Deteksi ransomware
Berkas umpan dan deteksi enkripsi massal menghentikan semua agen dan mencatat insidennya dalam log audit. Ini adalah deteksi, bukan perlindungan menyeluruh: berkas yang terenkripsi sebelum sinyal muncul akan rusak, fitur ini menghentikan agen dan bukan malware-nya, serta tidak menyimpan salinan di luar mesin. Tetap pertahankan cadangan Anda.
Sumber:Ransomware detection (shield) · Capabilities in this release
Integritas build
Build belum memiliki tanda tangan kode (code signing) atau notarisasi Apple.
Sumber:Capabilities in this release
Setiap rilis menerbitkan SHA256SUMS.txt, dan penginstal menolak unduhan yang tidak sesuai. SBOM CycloneDX dan atestasi asal-usul build, yang dapat diverifikasi dengan gh attestation verify, diterbitkan pada setiap rilis. Dependensi dikunci versinya, dan CI menjalankan pemindai rahasia.
Sumber:Security overview · Packaging and releases
Pelaporan kerentanan
Laporkan kerentanan secara rahasia ke security@kodasoken.com. Target: konfirmasi penerimaan dalam 3 hari kerja, triase dalam 10 hari kerja, perbaikan atau mitigasi untuk masalah tinggi atau kritis yang terkonfirmasi dalam 30 hari, dan pengungkapan terkoordinasi paling lambat 90 hari setelah laporan.
Sumber:SECURITY.md · Security overview
Sertifikasi
Belum ada sertifikasi pihak ketiga. Kami belum memiliki ISO/IEC 27001 maupun SOC 2.
Penilaian mandiri tim KODA SōKEN terhadap OWASP Top 10 for Agentic Applications menilai 4 risiko sudah ditangani dan 6 ditangani sebagian. Ini bukan sertifikasi dan bukan audit pihak ketiga.
Sumber:OWASP Agentic Top 10
Unduhan
Untuk proses pengadaan dan peninjauan keamanan.
- Kurahi Security Overview & Questionnaire Responses v1
Sekitar 60 pertanyaan standar, setiap jawaban mencantumkan dokumen sumbernya. Dalam bahasa Inggris dan Jepang.
- Lisensi evaluasi (dalam bahasa Inggris)
Saat ini masih berupa draf yang menunggu tinjauan hukum.
In the product
Controls that show up on the screen
The governance described on this page, as people see it in the Kurahi console, shown with sample data.
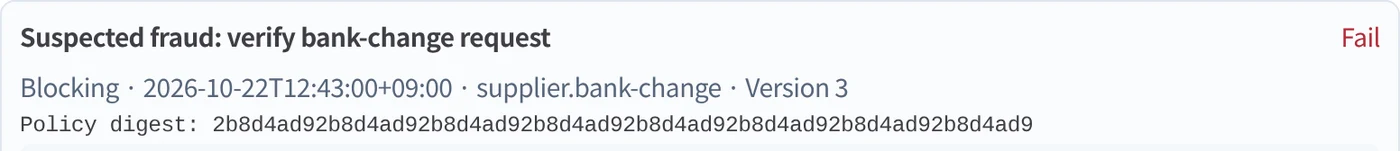
Policy checks that stop
A failed blocking check — here, a suspected bank-change fraud — stops approval and records the policy version that decided it.
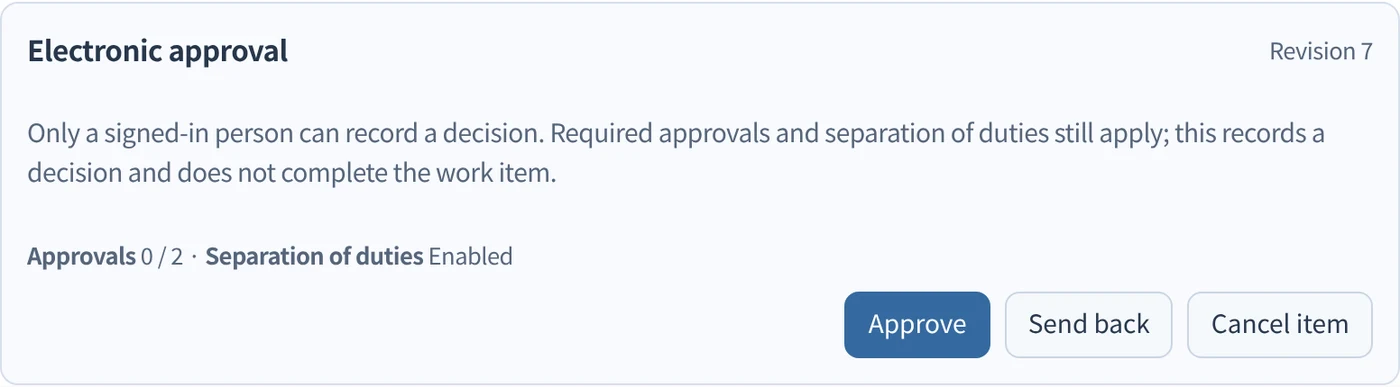
Decisions only people make
Required approvers and separation of duties on every route; agents cannot approve.
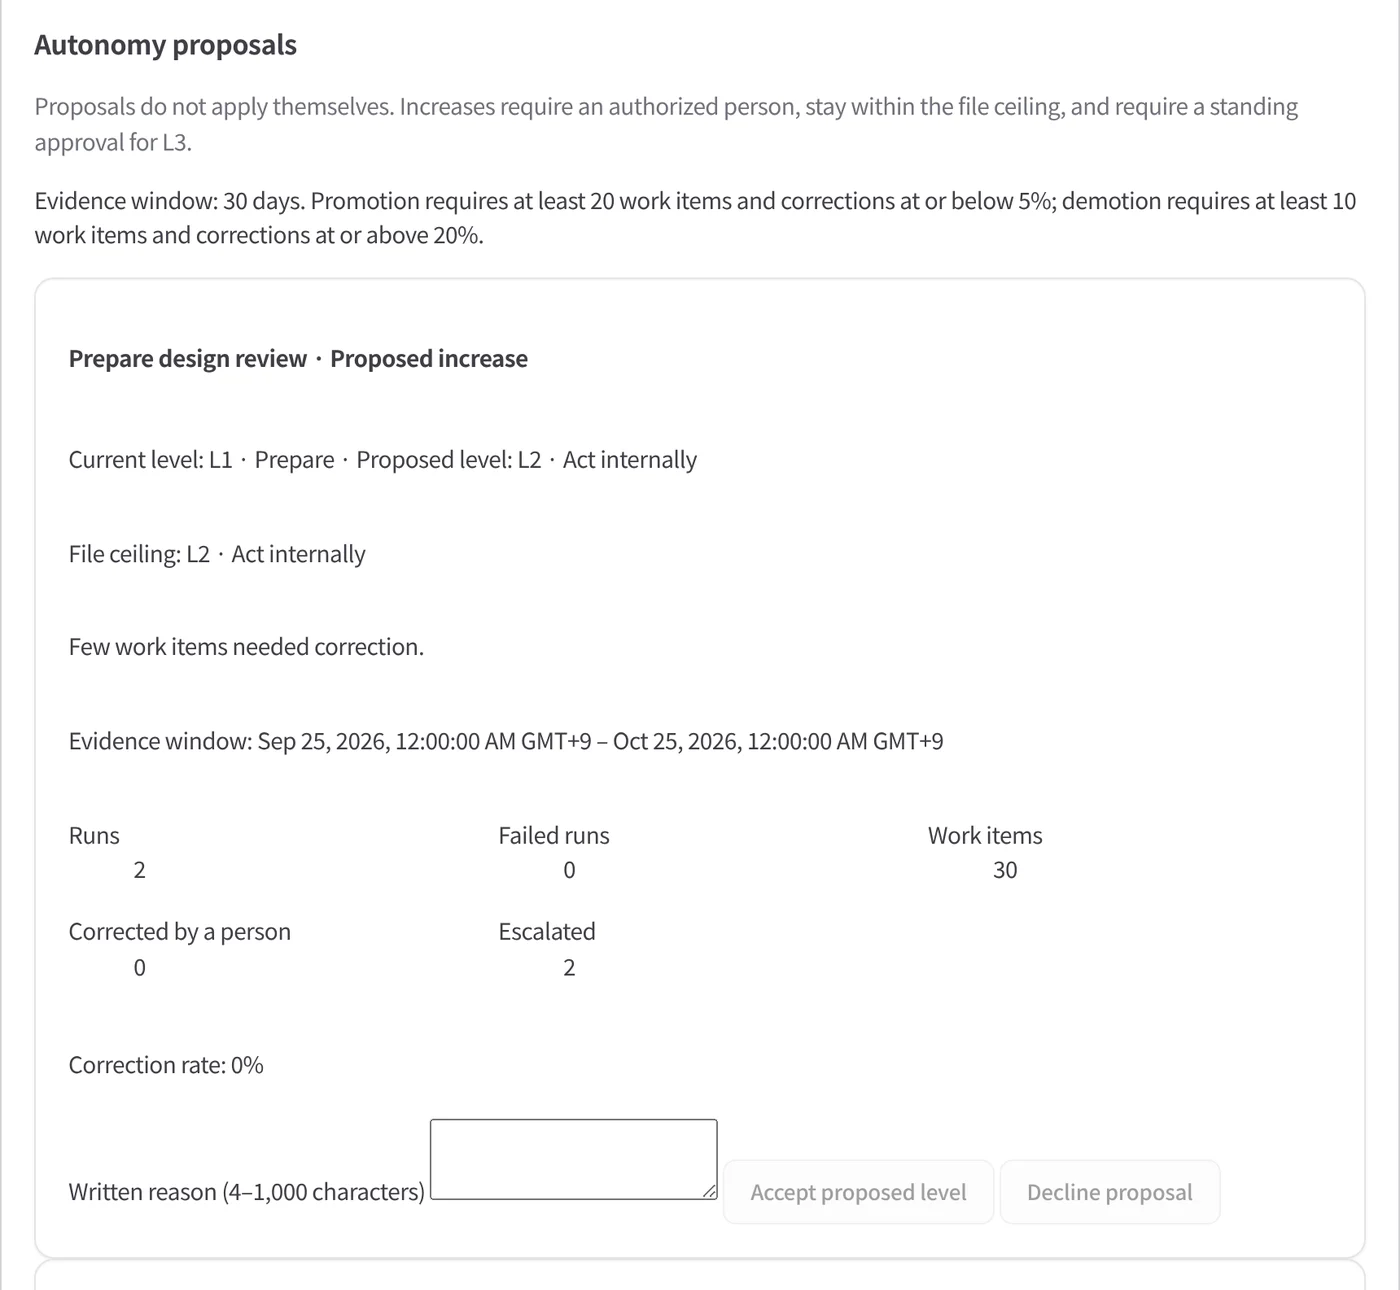
Autonomy under human control
Levels change only by a person's decision on evidence; the watchdog can only lower them.
Evidence for every run
Each run records what was read, what the model proposed and each decision, verifiable offline.